


 >
 >
 >
 >
 >
 >

 分享文章

burp suite 替换请求包实现cookie欺骗
技术
2020-06-12 11:42
声明:该文章由作者(ksbugs)发表,转载此文章须经作者同意并请附上出处(0XUCN)及本页链接。。
其实这知识burp suite的一个简单功能,我也一直在用这个功能用来cookie欺骗,不需要借用第三方工具来特地改cookie,
除此以外,如果我们需要intruder的话并且需要一定cookie的权限的话,那这个功能就必不可少了。
proxy – options – match and replace
添加一个规则:
^Cookie.*$
Cookie: cookie内容
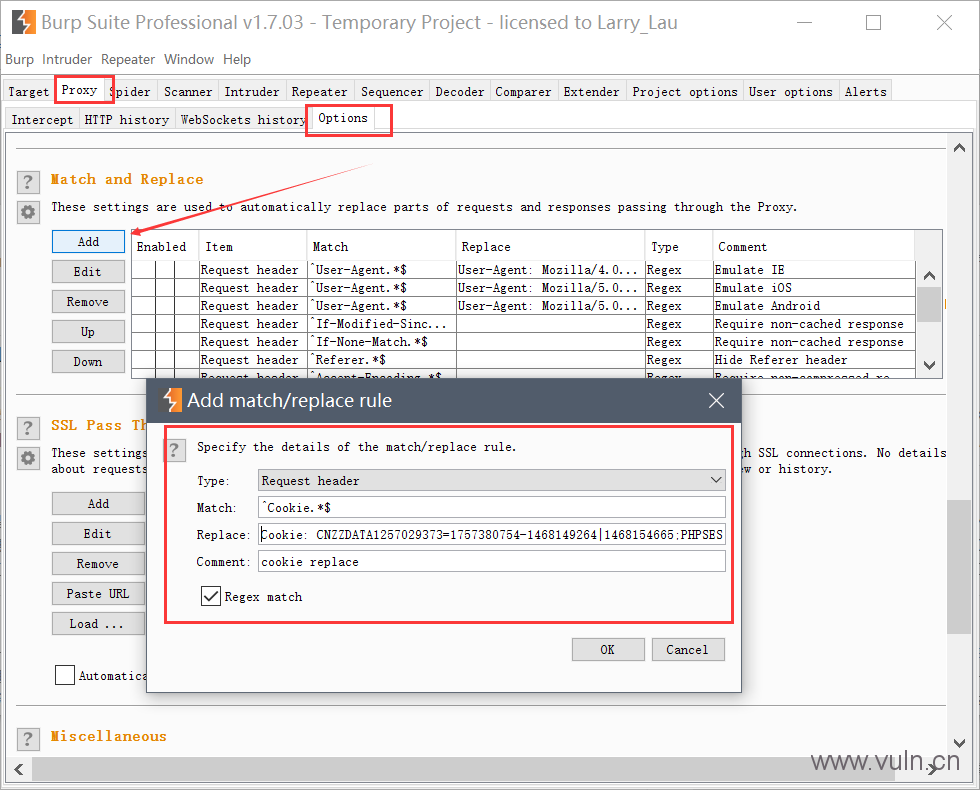
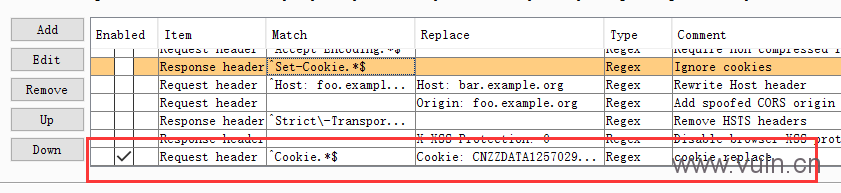
添加好后把enabled勾上,每次经过burp的请求都是固定的cookie
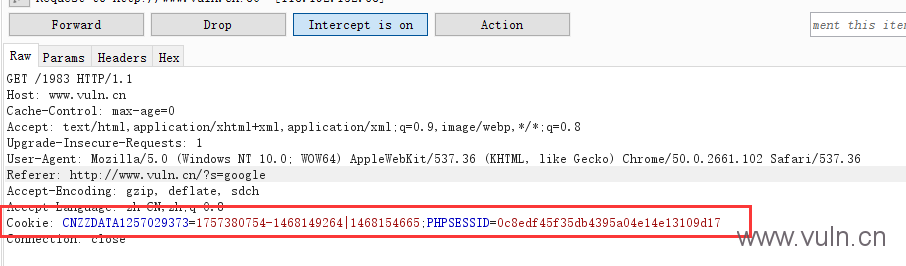
个人觉得,burp里的包内容请求替换以及intruder里的所有功能都是非常实用的,尤其intruder可以直接实现采集页面。
[超站]友情链接:
四季很好,只要有你,文娱排行榜:https://www.yaopaiming.com/
关注数据与安全,洞悉企业级服务市场:https://www.ijiandao.com/
 微信
 新浪微博


