

 分享文章

新闻分类
-

刘浩存成为萧邦品牌大使
近日,萧邦宣布刘浩存担任品牌大使,合作强调她「清逸挺拔之姿」与「坚韧笃定之心」的气质契合品牌匠心精神,双方将
 pluviuphilexx
2026-05-29
-

EmbodiChain – 跨维智能开源的具身智能学习平台
EmbodiChain是什么EmbodiChain 是跨维智能开源的具身智能学习平台,通过生成式仿真数据推动
 魏珍妮
2026-01-21
-

西尔酱个人资料及最新作品
西尔酱的个人资料不多,并且很多作品都是不露正脸的,这就给粉丝们增添了很多神秘感,但是西尔酱的作品非常多,而且
 lovepoppy
2025-07-08
-

用游戏来治病 医生开处方才能玩!腾讯数字疗法软件获批医疗器械证
据腾讯公众号发布,腾讯研发的首款数字疗法软件产品:「腾讯脑力锻炼」认知功能训练软件获批医疗器械注册证。腾讯介
 meigui66
2025-06-23
-

中国斯诺克创造新纪录
6月2日,世界台联确认,新赛季会有以世界排名第6位的丁俊晖为首的32位中国球员报名参加职业比赛,这是在赵心童
 姚漫川
2025-06-03
-

邓紫棋回应巡演相似被指预制菜
邓紫棋回应巡演相似被指“预制菜”:保证品质才是最重要的。责编:邵恰
 MrThiccBBC
2024-12-23
-

金锁范冰冰发文悼念琼瑶:谢谢您曾点亮我
DoNews12月4日消息,知名作家琼瑶12月4日下午1时22分许,在台湾新北市淡水区家中轻生身亡,享寿86
 周卿卿
2024-12-04
-

GreptimeDB格睿科技时序数据库产品
Greptime DB 是 Greptime(格睿科技)研发打磨的时序数据库产品。Greptime 计划首先
 芳雪儿
2024-10-08
-

男子潜水发现海底有11个密封坛
6月11日,在山东烟台的海域中,一场平凡的潜水探险意外地揭开了一段神秘的海洋故事。潜水教练由先生,在协助一艘
 早點睡
2024-06-12
-

武校直播时疑似有小孩被霸凌
本文转自【大皖新闻】;5月10日,有网民发布视频称,河南登封知名武校——少林小龙武术学校在直播时,出现了小孩
 哈哩哈哩
2024-05-11
-

女子请婚假办婚礼被开除获赔4.6万
女子回老家办婚礼,公司拒批婚假并认定为旷工。公司解约是否合法?4月22日,澎湃新闻记者从上海市第一中级人民法
 旧谈
2024-04-23
-

不满裁决!马斯克将脑机接口公司注册地迁至内华达州
据媒体报道,特斯拉CEO埃隆·马斯克已将其脑机公司Neuralink注册地迁至内华达州。据了解,此前因特斯拉
 loli少妇
2024-02-12
-

富士施乐P158b打印机卡纸维修
天气变冷了,原来使用正常的打印机突然卡纸了,表现为打印第一张正常,第二张卡纸上网搜索发现有个视频讲的很清楚,
 少女椰子
2024-02-09
-
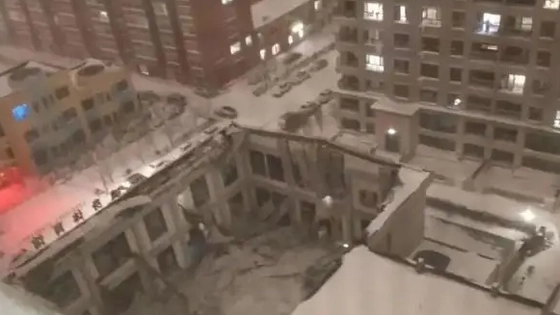
体育馆坍塌事故11人被采取强制措施
2023年11月6日,黑龙江佳木斯桦南县悦城体育俱乐部发生部分坍塌,事故造成3人死亡。总台记者在“11·6”
 依奈
2023-11-10
-

山东大学否认曾有留学生学伴制度
近日,有网友发文称,山东大学疑似于近日取消留学生学伴制度。该网友进一步指出,此举或与山东大学校长更换有关。7
 陈丽媛
2023-07-26
-

媒体:蔡徐坤事件不能总靠爆料来挖
九派新闻特约评论员 邓海建7月2日,有记者调查发现,北京蔡徐坤影视文化工作室,已被列入经营异常名录。6月28
 木子美
2023-07-03
-

因挖呀挖走红的桃子老师称很焦虑
近日,在杭州一家幼儿园工作的毛葱女士(桃子老师),在短视频平台发布的“在小小的花园里面挖呀挖”的手指谣视频走
 李发
2023-05-06
-

Machinations: 游戏逻辑原型设计与Web3游戏经济监测服务
Machinations是一个基于浏览器的在线游戏逻辑原型设计工具与WEB3游戏经济监测服务,旨在解决大部分
 mandi香菱
2022-06-14
-

源码成员企业「百布」宣布完成1.1亿美元D+轮融资
DoNews1月7日消息(记者 程梦玲)1月7日,中国领先的纺织面料一站式智慧供应链服务平台——百布宣布完成
 娅米
2021-01-12
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接


 微信
 新浪微博


