





 分享文章

新闻分类
-

虎牙旗下安卓应用下载站APKPure被发现分发带有后门的Telegram安装包
虎牙旗下知名安卓应用商店 APKPure 日前被开发者发现分发带有后门程序的 Telegram 安装包,这个
 李露丝
2026-05-25
-

影石会不会杀入微单和单反 创始人回应
影石创新6月11日敲钟上市,创始人刘靖康成为科创板首位白手起家的90后创始人。目前,影石创新现有的产品矩阵已
 mimipussy
2025-06-16
-

献血车开进中小学?谣言
1月20日晚,据南京网络辟谣消息:近日,有网民在抖音发布视频,配图为南京红十字血液中心献血车,称“献血车直接
 懂片帝
2025-01-21
-

施耐德电气遭数据勒索:开发平台访问凭证暴露 40GB数据失窃
近日,国际知名的能源与自动化工程公司施耐德电气陷入了一起网络安全风波。据报道,该公司的JIRA系统遭到了黑
 精神失常凉拌菜
2024-11-08
-

价再创历史新高 黄金无上限上涨?
新华财经上海7月17日电(记者陈云富)震荡盘整3个月后,金价再创下新高。16日,纽约市场金价一度升至每盎司2
 Valerie Kay
2024-07-17
-

明牌珠宝:预计上半年净利同比下降74%-82%
明牌珠宝公告,预计上半年净利1200万元–1800万元,同比下降73.50%-82.33%。报告期内业绩下降
 xingnu1230
2024-07-08
-

雷军宣布挑战买一辆理想L6 理想:欢迎雷总加入大家庭
小米集团创始人雷军发布视频表示,如果该视频的点赞数能够突破50万,他将购买一辆理想汽车旗下的新车型——理想L
 芋泥手办
2024-04-28
-

胡歌刘涛争论用完的手纸是否带走
胡歌和刘涛“吵”上热搜!“胡歌刘涛争论用完的手纸是否带走”引发热议。事情是这样的,在大型公益环保纪实节目《一
 关欣
2023-11-20
-

体育馆遇难者好友:最好的朋友走了
近日,黑龙江佳木斯市一体育馆坍塌,造成1人轻伤,3人遇难。遇难学生好友表示:最好的朋友走了,本约好打球,自己
 方紫璐
2023-11-07
-

杭州小伙开法拉利炸街被阿姨当场教育?反转再反转
日前一段小伙开法拉利“炸街”,杭州阿姨挺身而出教育的视频在网上热传。这段12秒的短视频中,一位阿姨对着一辆法
 关喆
2023-04-29
-

阿里字节搬家 房价8万跌回6万
“之前卖8字头的,现在只要6开头了。”谈起杭州明星板块未来科技城的二手房价,一位杭州本地中介向《中国企业家》
 张春燕
2023-03-20
-

副驾女子头卡方向盘有损上海形象被扣1分?官方回应
近日,有网传消息称,一辆沪A小型汽车副驾驶座位上女子头卡在方向盘下方,有损上海市形象,被普陀区交通执法设备拍
 心有阳光
2023-02-08
-

新娘回门宴穿旗袍给学生上网课
据闪电新闻报道,10月20日,在山东青岛,一位新娘在结婚回门宴上穿着旗袍和高跟鞋给学生上网课,登上各平台热搜
 披荆斩棘
2022-10-22
-

宁德时代发布CTP3.0麒麟电池 凝聚态电池已在研发中
6 月 26 日消息,6 月 23 日,宁德时代发布 CTP3.0 麒麟电池,系统集成度创全球新高,体积利用
 翟灵
2022-06-26
-

知网回应擅录九旬教授论文赔偿70多万:作者自己文章可免费下载
对于中国知网,相信很多写过论文或从事学术工作的人士来说,这个名字再熟悉不过,不过,近日中南财经政法大学89岁
 和泉纱雾
2021-12-09
-

企业通报员工摸鱼侵犯个人隐私吗
11月16日,网络上流传出一份某企业内部通报文件,内容为该企业员工违反行为规范的处罚通报。通报文件称,8月3
 97ganmeimei
2021-11-18
-

育碧游戏:《舞力全开》国行游戏下架吴亦凡歌曲
7月20日下午消息,知名游戏厂商育碧(UBISOFT)发微博称,决定从《舞力全开》国行游戏本体和舞力无限曲库
 葛店吧
2021-07-20
-

10 余个 APT 黑客组织攻击微软 Exchange 服务器
3 月 2 日,微软面向 Microsoft Exchange Server 2013, 2016 和 20
 蒋道平
2021-03-12
-

四川洪雅瓦屋山景区能带狗吗?(最新规定)
四川洪雅瓦屋山景区能带狗吗?不能,景区严禁携带宠物进入;其它景区游览注意事项:1、景区内严禁吸烟、严禁野外用
 amiao
2021-01-01
-
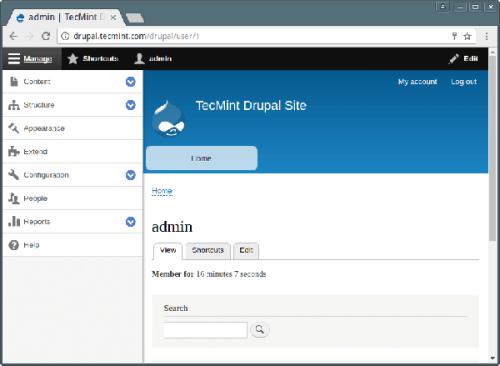
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接


 微信
 新浪微博


