








 分享文章

新闻分类
-
俄企Andagar为服装品牌打造一体化电商平台
俄罗斯IT公司Andagar为一家自有生产的服装品牌定制开发了全链路电商平台,整合了网店、仓储、物流及“诚实
 于诗蔓
2026-07-01
-

DC《超女》电影口碑崩了 女主演视频却引发讨论
由DC影业倾力打造的全新超级英雄电影《超级少女》已正式上映,然而根据目前的反馈来看,这部备受期待的翻身之作口
 Pupu噗噗
2026-06-28
-

第一批做主播的人开始去班味了
近日,电商主播职业技能成长类真人秀节目《#王牌新主播#》收官,激烈角逐,吴优,张笑恺,王晓最终斩获年度荣
 91动漫
2025-01-21
-

希荻微:子公司拟收购Zinitix公司30.91%股权
希荻微公告,公司二级全资子公司HMI拟以210.05亿韩元(折合人民币约1.09亿元),收购Zinitix
 imdanbeebaby
2024-07-14
-

特斯拉Cybertruck最新拍卖价格已超150万元
据媒体报道,一台特斯拉创始版野兽Cybertruck今日在海外进行了拍卖。据悉,该车截止目前已出价到了24.
 zhen祯
2024-04-08
-
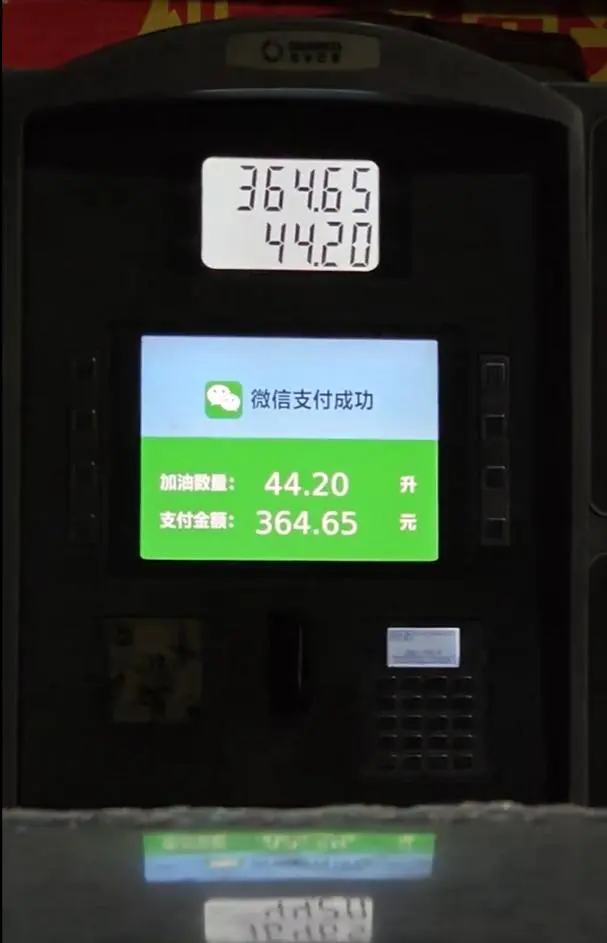
网友质疑加油站欺骗消费者 站长回应
1月14日,有网友发布视频称,他在辽宁丹东元宝区众诚连锁加油站加油,容量为40升的油箱还有余油,加油机器上却
 晴子晴子
2024-01-16
-

最高法:加大裁判文书上网力度
据央视新闻消息,记者从1月14日召开的全国高级法院院长会议上获悉,2023年,全国法院诉前调解成功案件120
 王可儿
2024-01-15
-

李现成为HOKA ONE ONE首位品牌代言人
HOKA ONE ONE 由户外运动爱好者让-吕克·蒂阿尔德和尼科·梅尔莫德于2009年联合创办高性能鞋服品
 一米阳光
2023-02-17
-

初二男生遭15人围殴刺伤3人获无罪
12月14日,湖南吉首“初二少年遭15人围殴反击刺伤3人”一案当事人小蒋的祖父蒋佑华从老家湖南邵东市,来到吉
 落花有意
2022-12-14
-

大脑与外界设备的直接通讯 我国首个脑机接口开源平台发布
11月20日,天津大学的许敏鹏教授宣布推出脑机接口综合性开源软件平台MetaBCI,让目前的单打独斗的脑机接
 和月一起祈愿
2022-11-21
-

分红10亿 《羊了个羊》背后实控人拿走3亿!股价暴跌38%
一个月前,一款名为《羊了个羊》的小游戏突然爆火,让无数人沉迷不可自拔,但正如一颗流星,昙花一现的它很快消失在
 吃一口星星
2022-10-27
-

招行平均月薪下降仍有5.5万元
原本高薪的股份行,有多家出现降薪现象,收入相对偏低的国有大行的同学们,纷纷加鸡腿了。A股41家上市银行半年报
 折梅问雪
2022-09-03
-

女子坐高铁把娃装进手提袋
8月29日,广东顺德。女子坐高铁出远门,旁边座椅上放着一个白色手提袋,里面居然装着个小奶娃,引网友围观。据了
 好久不见°
2022-08-31
-
燃油附加费五连涨后下调最高60元
连续五连涨后,国内机票燃油附加费收费标准终于降了。8月4日,南方航空、祥鹏航空等多家航空公司发布公告,8月5
 孤獨患者
2022-08-05
-

1880万粉丝的网红张同学拒绝2000万签约费 暂不带货
1月22日,1880万粉丝的网红“张同学”开启了直播首秀,不过和很多网红成名之后就卖货不同,1个半小时的时间
 爆裂天神
2022-01-24
-

李佳琦公司否认补税17亿
近日,知名知识类主播龚文祥曝光了部分网红主播的补税名单,据他所说,继薇娅、雪梨之后,其他排名前1000的主播
 张若尘
2022-01-10
-

浑水做空贝壳,我们去探了探店
浑水对贝壳(BEKE.US)的做空尚未掀起太大波澜。12月16日,专注“猎杀”中概股的做空机构浑水“炮轰”贝
 正能量观察
2021-12-20
-

情侣吵架男子将女友头按进火锅
近日,台湾新北市已一家火锅店,一对情侣正在用餐,期间疑似发生争执,男子竟将女友的头部压进火锅内。女子剧痛尖叫
 格格巫
2021-12-04
-

男子发现美洲狮攻击爱犬将其砍死
据太阳报9月29日报道,疑似在加拿大一处自然保护区里,一只美洲狮袭击了宠物狗,狗主人见状拿出砍刀将美洲狮活活
 xiaomigirl
2021-09-30
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


