


 分享文章

新闻分类
-

DeepSeek偷偷给用户取外号引热议!官方:只是在临时打标签
今日,有网友在社交平台晒出DeepSeek使用截图,并表示开启深度思考后模型会偷偷给人取外号,相关话题很快登
 amam7078
2026-08-11
-

死了么App所属公司被列入经营异常名录 创始人回应
据媒体报道,“死了么”APP所属公司月境(郑州)技术服务有限公司因通过登记的住所或者经营场所无法联系,被郑州
 狩伐s
2026-01-24
-

消息称META试图放弃开源策略转向商业性闭源模型 并使用阿里千问等模型进行微调
人工智能行业似乎正在迎来重大变更,在开放模型领域知名度最高的 META 准备放弃开源策略转向商业性闭源模型,
 Cola
2025-12-12
-

陆军方队劈枪走过天安门
今年九三阅兵,陆军是第一个亮相的军种方队,第一个劈枪走过天安门。
 是秃子总会发光的。
2025-09-03
-

《斗罗大陆2》发布全新海报 永别了我的爱人
近日,电视剧《斗罗大陆2》发布了全新海报,再现了小舞献祭唐三的经典名场面。海报中,小舞双手捧起唐三的脸庞,深
 烤甜栗
2024-11-12
-

男子街头殴打外卖员 警方通报
拉萨市公安局城关公安分局10月30日通报:关于近日网传“男子街头对外卖员拳打脚踢”视频,经查,2024年10
 被淋湿的笑容
2024-10-30
-
美元兑人民币汇率2024年6月7日
今日美元兑换人民币的汇率为:1美元=7.2447人民币根据今日汇率,1美元可兑换7.2447人民币,数据仅供
 yourloliipop
2024-06-07
-

被溪流冲走的2名游客已无生命体征
据央视新闻消息:6月2日11时51分接到报警求助,有2名驴友在浙江台州黄岩区屿头乡石人峡野外溪流落水失联。接
 视觉影院
2024-06-04
-

李想发文感谢雷军:必须赠送一台理想L6 Max表示感激
理想汽车CEO李想今日发文,感谢雷军对理想L6产品的认可。并且,在雷军挑战理想L6点赞的视频中,点赞量已突破
 tttyphoonnn
2024-04-28
-

三趟受阻旅客列车上的暖心故事
本文转自【中国铁路】;K396次、Z180次、K1178次这三趟受阻列车怎么样了?请看《人民铁道》报记者从前
 王鹏凯
2023-08-03
-

男子悬赏千万寻狗?郑州警方回应
7月9日,“郑州流浪动物领养中心”发布了一则特殊的寻狗启事,如果能提供重要线索者,狗主人奖励200万人民币,
王云辉
2023-07-09
-

泰坦号残骸中发现疑似人类遗骸
美国海岸警卫队军事部门当地时间周三(6月29日)表示,他们已在“泰坦”号潜水器残骸区的海底找到“推测的人类遗
 陈懿
2023-06-29
-

如米公寓:办理租房交接的时候需要注意哪些细节问题?
大家好,今天给大家分享在租房交接的过程中,需要注意哪些细节,才可以安心的租房和入住,并且最大化的避免租客和房
 王健康
2023-04-06
-

华为Mate 30 RS保时捷版认证二手机官方降价1500
12月16日,据华为商城消息,华为认证二手机系列产品华为Mate 30 RS保时捷设计、华为P40 Pro今
 情绪化
2022-12-17
-
零跑汽车第三季度营收42.88亿元 新车交付35608辆
11月14日消息,零跑汽车发布2022年第三季度财报。零跑汽车三季度营收42.88亿元,同比增加398.5%
 九夏微凉
2022-11-15
-

张庭频繁现身代理微信群
TST庭秘密通过“巨擘亿网”微信视频号开启了公司的八周年直播活动,在两个多小时的时间里,主播并未上架任何销售
 椿姫彩菜
2022-06-17
-

北京新增7例本土确诊 含一家四口
3月8日,在北京市新型冠状病毒肺炎疫情防控工作第285场新闻发布会上,市疾控中心副主任、全国新型冠状病毒肺炎
 黄志玮
2022-03-08
-
加拿大鹅总部回应“不退货”:材料工艺问题 14天内可退款退货
12月2日下午消息,针对“加拿大鹅品牌中国区不得退换”一事,加拿大鹅总部独家回应新浪科技称:“在中国大陆Ca
 ssni703
2021-12-02
-
福建省厦门市社保机构联系方式
网点名称 网点地址 联系电话厦门市社会保险管理中心 厦门市云顶北路842号市政务服务中心二层A厅 12333
 娅米
2021-01-19
-
ProFTPD mod_copy远程执行代码漏洞警报
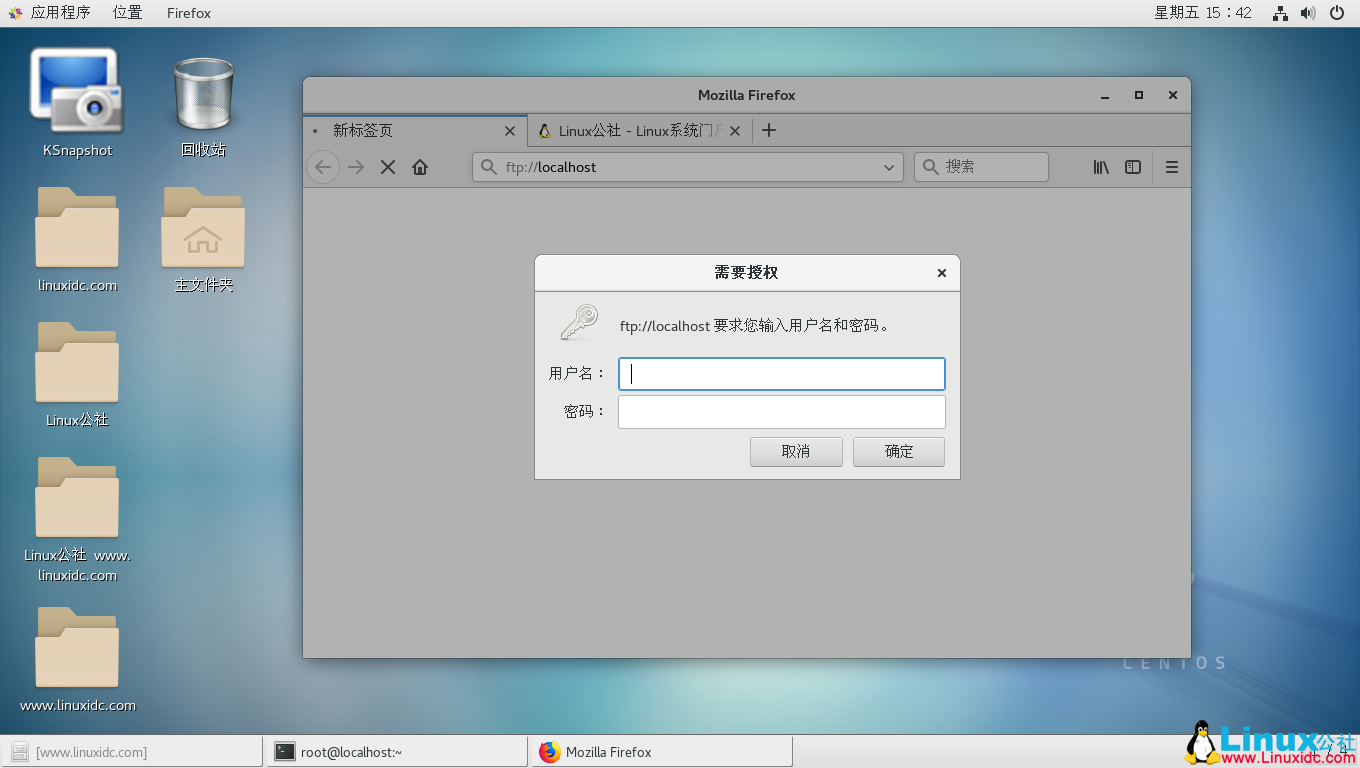
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


