








 分享文章

新闻分类
-

MoWorld – 魔芯科技推出的全球首个高帧率交互式世界模型
MoWorld是什么MoWorld 是魔芯科技推出的全球首个高帧率交互式世界模型,基于纯国产华为昇腾 NPU
 Lustforlive
2026-07-09
-

PS商店出现AI游戏!扮演OnlyFans模特名利双收
索尼PlayStation商店又闹出“大新闻”,一款名为《OF Model Simulator》的PS5/P
 LuckyQL777
2025-11-07
-

暴雨肆虐下的贵州黔东南
6月23日至24日,贵州黔东南州遭遇持续强降雨,榕江、从江两县受灾严重。受暴雨及上游来水叠加影响,都柳江水位
 lovelyyyyy
2025-06-27
-

《你爸是鸽王》曝国际版海报 郭富城饰演疯狂债主!
由张忠华(《树上有个好地方》)执导、郭富城主演的电影《你爸是鸽王》(IOU)发布国际版海报。海报中,郭富城紧
 annachioe
2025-03-18
-

《喜剧之王》开机
快科技12月2日消息,今日,根据周星驰1999年电影《喜剧之王》改编的电视剧《喜剧之王》开机,该剧将由爱奇艺
 黎星若
2024-12-02
-

papi酱:《繁花》片场吵架吵了三天 越吵王家卫越开心
没想到《繁花》拍摄现场这么好玩。papi回忆繁花片场日常,说一场戏吵了三天,现场一拍就是十几小时,哇哩哇哩吵
 风中的自由气息
2024-11-08
-

全红婵为国产大飞机打call
跳水界的璀璨明星全红婵,近期在紧张的训练与比赛之余,她的身影频繁穿梭于广州与北京之间,展现出了一名运动员不凡
 陈小喵
2024-09-11
-
在岸人民币兑美元较周一夜盘收盘跌58点
在岸人民币兑美元(CNY)北京时间03:00收报7.1200元,较周一夜盘收盘跌58点。成交量413.66亿
 JDSY051
2024-09-11
-

“先打20万元就能喝上水了”
据了解,绑匪在和夏某家人交涉过程中,多次催款,威胁要伤害夏某,同时发来虐待夏某的照片和语音。孙某亦曾在通话求
 轩轩
2024-07-05
-

迪丽热巴春晚摔骨裂
还记得迪丽热巴在2024龙年央视春晚上跳的新疆舞吗?她一袭红衣,灵动迷人,“迪丽热巴美疯”冲上热搜第一,当时
 walker6137
2024-03-14
-

问界M9红黑配实车曝光:比路虎揽胜还霸气
AITO问界今年最为重磅的车型——M9将于12月正式发布上市,网上关于它的实拍也多了起来。近日,一张问界M9
 红烧西兰花
2023-11-22
-

山寨“鹿晗”直播带货,鹿哈销售额比真明星还高?!
鹿晗直播带货了!!!30分钟销售额超80万,佣金至少16万。哈?鹿晗不当明星转型直播带货了,这个销售额对得起
 余艳
2023-05-21
-

ArtRoom AI 制作出漂亮的AI生成的艺术作品的应用程序
ArtRoom AI是一个可以让你在不写一行代码的情况下,制作出漂亮的AI生成的艺术作品的应用程序。它使用了
 几杯薄酒
2023-03-31
-

网红饭馆爆满女子被安排前台就餐
近日,贵州贵阳。王女士在外地旅行时想要打卡网红餐厅,到达餐厅后得知前面还有6桌在等位,餐厅工作人员看王女士独
 骑着蜗牛追导弹
2023-01-20
-

爱彼迎退出中国大陆上热搜 网友:生意都没有能不退出吗
5月24日消息,据报道,爱彼迎中国宣布最新业务调整,全面服务于出境游。同时于2022年7月30日起,暂停支持
 清水みさと
2022-05-24
-

俄宣布将不再参加欧洲委员会
俄罗斯外交部当地时间10日发声明表示,俄罗斯今后将不再参加欧洲委员会,俄罗斯不打算继续忍受西方以自己的秩序来
 bastard
2022-03-10
-

北京3人居家隔离期间擅自外出被拘
1月27日,北京市第277场新冠肺炎疫情防控工作新闻发布会召开。北京青年报记者从会上获悉,北京市公安局副局长
 香香不睡觉
2022-01-28
-

新疆:关于做好2021年公安普通高等院校招生工作的通知
伊犁哈萨克自治州公安局、教育局,各地、州、市公安局、教育局,各有关招生院校: 为深入贯彻公安部办公厅、教育
 孙良诚
2021-06-08
-

亿咖通科技联手伟世通、高通宣布为全球市场提供智能座舱解决方案
DoNews2月5日消息(程梦玲)2021年2月5日,亿咖通科技(ECARX)与伟世通、高通共同宣布,将联手
 刘全有
2021-02-05
-
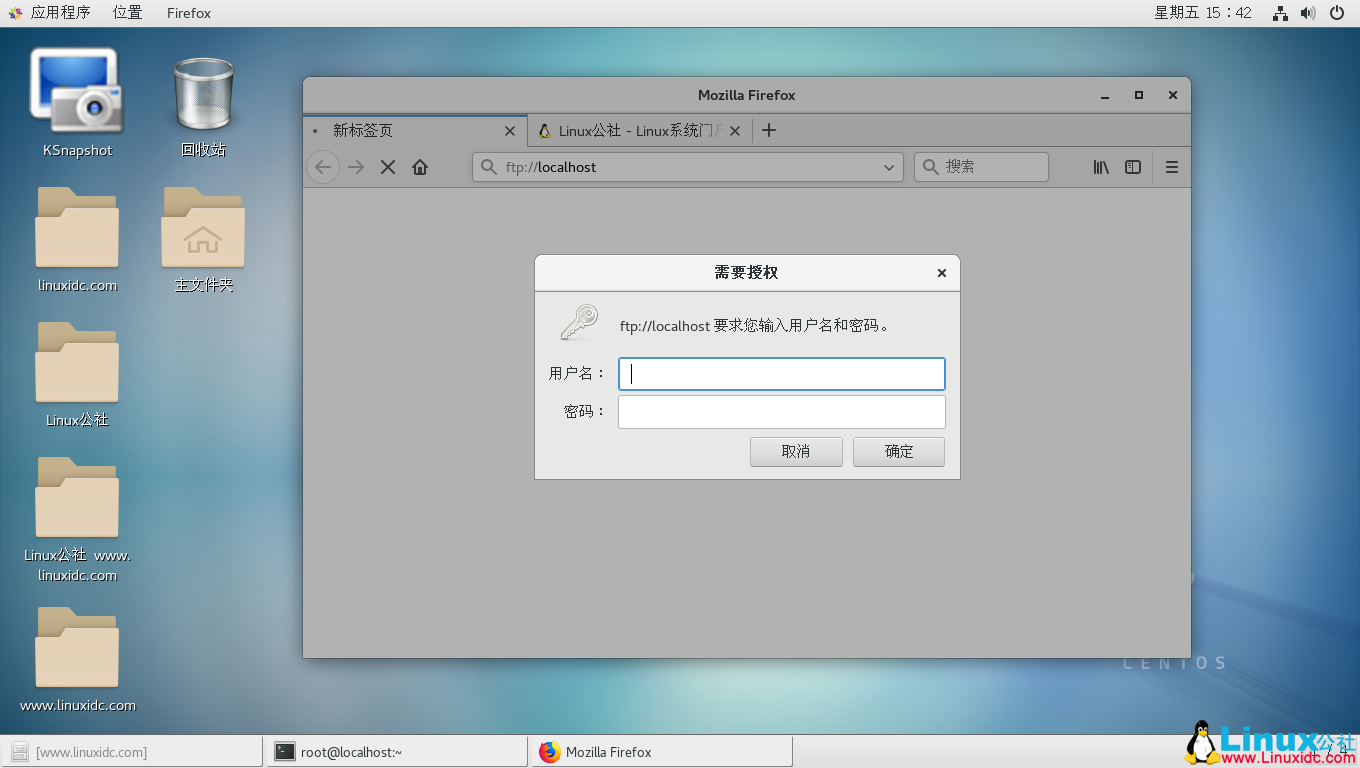
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


