

 分享文章

新闻分类
-

马宁体脂率控制在11%左右:所有红肉一口不吃
央视《足球之夜》专题节目播出《绿茵逐梦 马宁的世界杯征途》访谈内容,46 岁中国国际级主裁判马宁公开分享长期
 HClips
2026-06-12
-

Skywork UniPic 2.0 – 昆仑万维开源的统一多模态模型
Skywork UniPic 2.0 是昆仑万维开源的高效多模态模型,专注于统一的图像生成、编辑和理解能力。
 生吃一口皮卡丘
2025-08-16
-

教育部拟同意设置32所新大学
记者从教育部官网获悉, 教育部拟同意设置安徽第二医学院、天津警察学院、芜湖职业技术大学等32所学校,现予公示
 小水水
2025-05-23
-

王化回应网传雷军广告报价37万起:雷总没有计划接商单
今晚,小米集团公关部总经理王化回应网传雷军的商单报价。王化表示,今天有媒体报道某数据平台曝光雷总的广告报价,
 ladylena
2025-03-28
-

多次传出被卖传闻:盒马这次直接维权诉讼!
据媒体报道,盒马针对近日的“被卖”流言,采取了法律手段进行维权。法院文件显示,盒马已向浙江网盛环境科学有限公
 糖心小爱
2024-09-23
-

优衣库母公司停牌
7月11日,日本服装零售公司迅销FAST RETAIL-DRS(06288.HK)发布公告,于2024年7月
 nagesa魔物喵
2024-07-11
-

李施嬅未婚夫传拥逾千万物业,未来公婆曾现身TVB
42岁李施嬅近日跟“胡说八道会”一班姊妹胡杏儿、胡定欣、黄智雯及姚子羚远赴美国举行《胡说八道Girls Ni
 李梓桐
2023-12-21
-

宁波:大学毕业3年内首次来甬就业并缴社保 可免费乘坐地铁一年
8月21日上午,由宁波市委组织部(市委人才办)、市人力社保局、宁波日报报业集团主办的宁波大学生节正式启动。活
 宋育仁
2023-08-22
-

什么新能源车好
汽车的本质其实就是交通工具,因此一直以来质量稳定性都是衡量一款汽车和一个汽车品牌的重要标准,那么如今纯电动汽
 吴鑫
2023-06-30
-

五一首日景区开启人从众模式:超6成网友选择宅在家
这个五一假期注定人潮汹涌,五一假期首日,各地景区正式开启“人从众”模式。据央视报道,今天是五一假期第一天,从
 薛飞
2023-04-29
-

28年再温经典!周星驰电影《大话西游》元旦抖音全网独播
“如果上天再给我一次机会的话,我会对那个女孩子说我爱你,如果非要加个期限的话,我希望是一万年。”还记得这句经
 网上邻居
2022-12-31
-

B站:刘慈欣三体动画现已正式上线,会员抢先观看第二集
IT之家 12 月 10 日消息,今日中午 11:00,由哔哩哔哩主要出品,三体宇宙、艺画开天联合出品的《三
 等到月亮都老了
2022-12-11
-
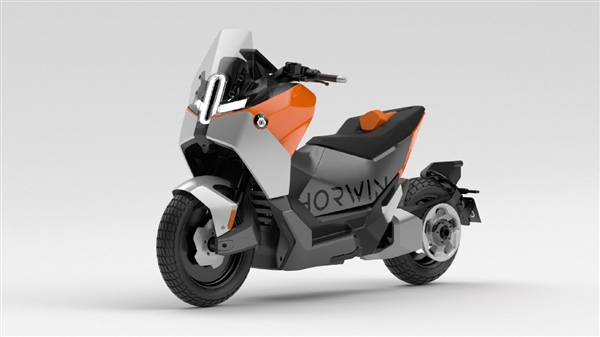
全球最快电动两轮车发布:续航300公里 2.8秒破百!
电动两轮车,同样也有自己的速度梦!日前,来自奥地利的电动两轮车厂商Horwin,在两年一度的米兰EICMA活
 帅酷又会撩
2022-11-22
-

今年最激烈强对流天气频现:四川安岳13级大风已致20人受伤
4月11日下午开始,由于冷暖空气交汇,我国多地遭遇今年来最激烈强对流天气,河南新乡、河北邯郸等部分地区冰雹铺
 段喜中
2022-04-12
-
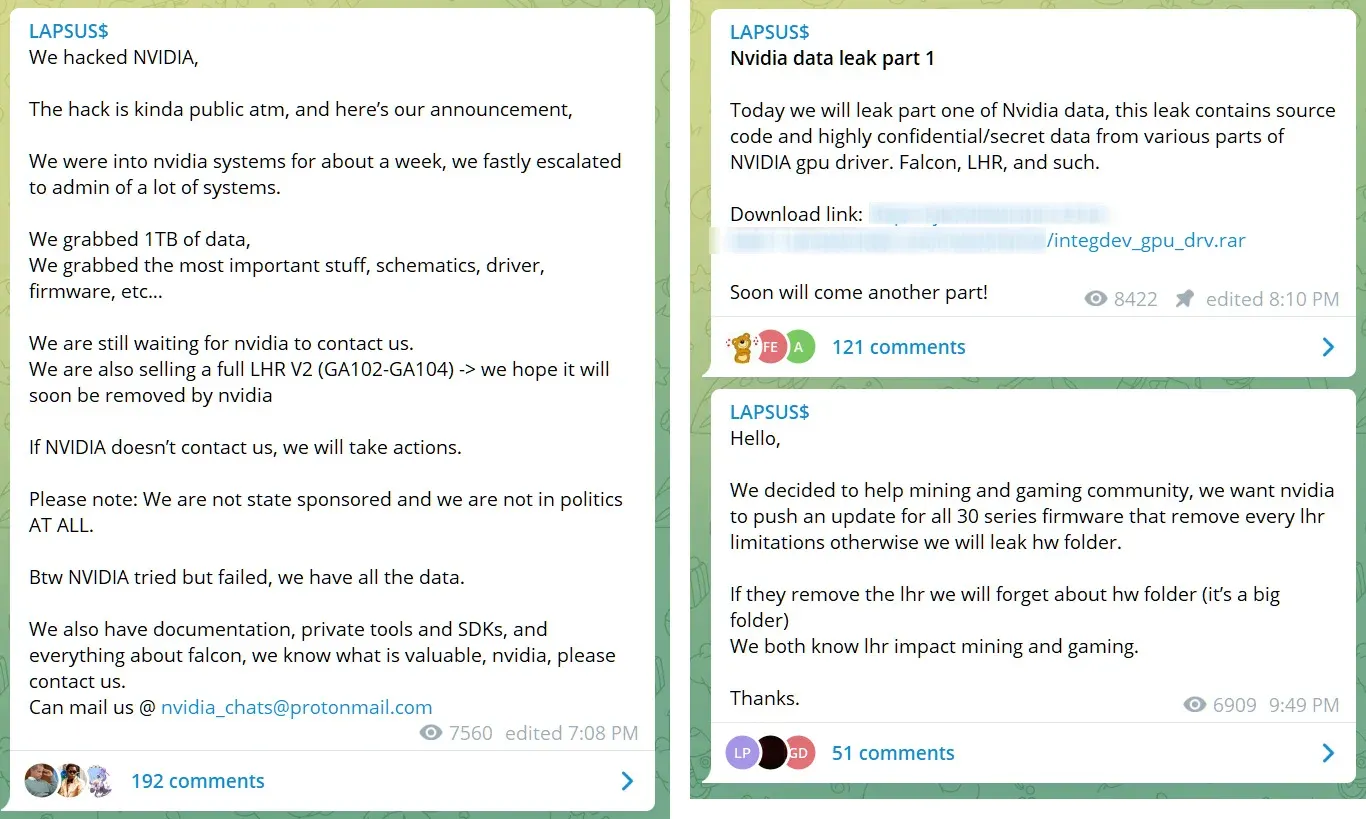
NVIDIA拒绝支付赎金后 威胁者利用代码签署恶意软件 可在Windows中加载
利用窃取过来的 NVIDIA 代码,威胁者利用签名证书来签署恶意软件,使其看起来值得信赖,并允许在 Wind
 钱英文
2022-03-07
-

游客自驾游伊犁 滞留收费站1天1夜
10月6日上午,曹先生致电新闻热线称:我们是杭州人,现在卡在伊犁哈萨克自治州霍城县惠远东收费站。以下为求助信
 sweetievv
2021-10-06
-

央视网:警惕饭圈侵入体育界
9月13日,樊振东从广州白云机场出发,踏上全运会征程,却遇上了不少粉丝送机,场面一度混乱。樊振东发声,“现场
 放放电影
2021-09-15
-
陕西省渭南市社保机构联系方式
单位名称 通讯地址 邮编 区号 联系方式名称 电话 传真渭南市养老保险经办处 渭南市乐天大街122号 714
 娅米
2021-01-25
-
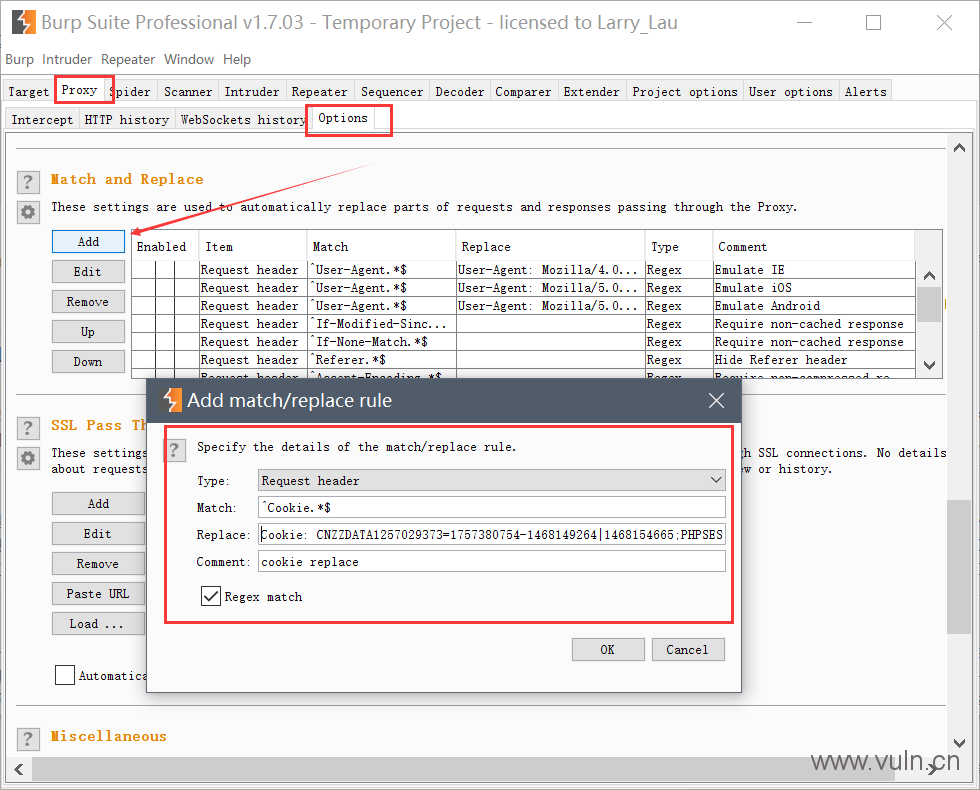
burp suite 替换请求包实现cookie欺骗
其实这知识burp suite的一个简单功能,我也一直在用这个功能用来cookie欺骗,不需要借用第三方工具来特地改cookie,除此以外,如果我们需要intruder的话并且需要一定cookie的权
 ksbugs
2020-06-12
-
Thinkphp远程命令执行漏洞怎么修复?
THINKPHP漏洞修复,官方于近日,对现有的thinkphp5.0到5.1所有版本进行了升级,以及补丁更新,这次更新主要是进行了一些漏洞修复,最严重的就是之前存在的SQL注入漏洞,以及远程代码执行查
ksbugs
2018-12-14
赞助链接


 微信
 新浪微博


