








 分享文章

新闻分类
-

马丽《好好的》亮相北影节 海一天斩获天坛奖!
电影《好好的》主创首次合体亮相第十五届北京国际电影节系列活动,继监制、领衔主演马丽,领衔主演赵淑珍,导演郝铭
 肉肉在干嘛
2025-04-28
-

将SSL证书添加到Exchange 2010以迁移到Exchange Online
某些服务(如 Outlook Anywhere、直接转换迁移到 Microsoft 365 或 Office
 comeherebebe
2025-04-11
-

几元钱的银筷子标注是纯银
“纯银筷子”“抗菌银筷”……不少网络电商都在销售这类“银质”产品,价格每双几元至几十元不等。这些打着“纯银”
 sexysasa
2025-03-17
-

《哪吒2》态度曲录制花絮
随着动画电影《哪吒之魔童闹海》(简称《哪吒2》)的热映,其片尾态度曲《我乃哪吒三太子》也迅速走红,成为观众热
 Selti
2025-02-18
-

黄金价格突破886元
近日,黄金价格不断刷新历史新高,伦敦金现货价格一度突破2940美元/盎司。沪金主力合约一度突破690元/克,
 小条
2025-02-12
-

游客点2个菜要844元 张家界通报
2月6日,张家界市永定区旅工委办公室通报,近日,有网友称“疑似遭遇出租车与饭店联合宰客”。关注到该事件后,永
 渡边传媒
2025-02-06
-
合肥通报“三只羊”直播带货调查情况:罚没6894.91万元!责令暂停经营限期整改
9月19日,合肥市成立联合调查组,针对近期网络反映的合肥三只羊网络科技有限公司(以下简称“三只羊公司”)直播
 hong14868
2024-09-26
-
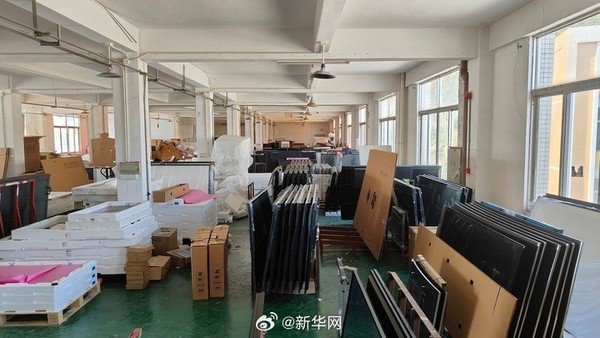
假冒品牌电视机白天下架夜间上架
花小钱买大牌?假冒品牌电视机白天下架夜间上架 【CNMO科技消息】近期,甘肃省兰州市公安局安宁分局破获一起
 暁ツキ
2024-09-09
-

《上古卷轴5》设计师:现在开放世界游戏越来越乏味
《上古卷轴5:天际》设计师Nate Purkeypile接受采访时吐槽,现在的开放世界游戏变得越来越乏味,充
 柚子猫 YuzuKitty
2024-07-06
-

5岁男童阳台坠亡 奶奶姥姥在打麻将
近日,四川一5岁男童阳台坠亡,父母在外地打工,孩子由奶奶姥姥照看,事发时,奶奶和姥姥正在打麻将,几个小时候后
 ivylubomb/
2024-03-13
-

小米社区“误杀”了雷军账号
雷军账号被小米社区封了?10月11日,网友@怕不是小小白晒出图片称,小米CEO雷军的账号被小米社区判定违规,
 王路丹
2023-10-12
-
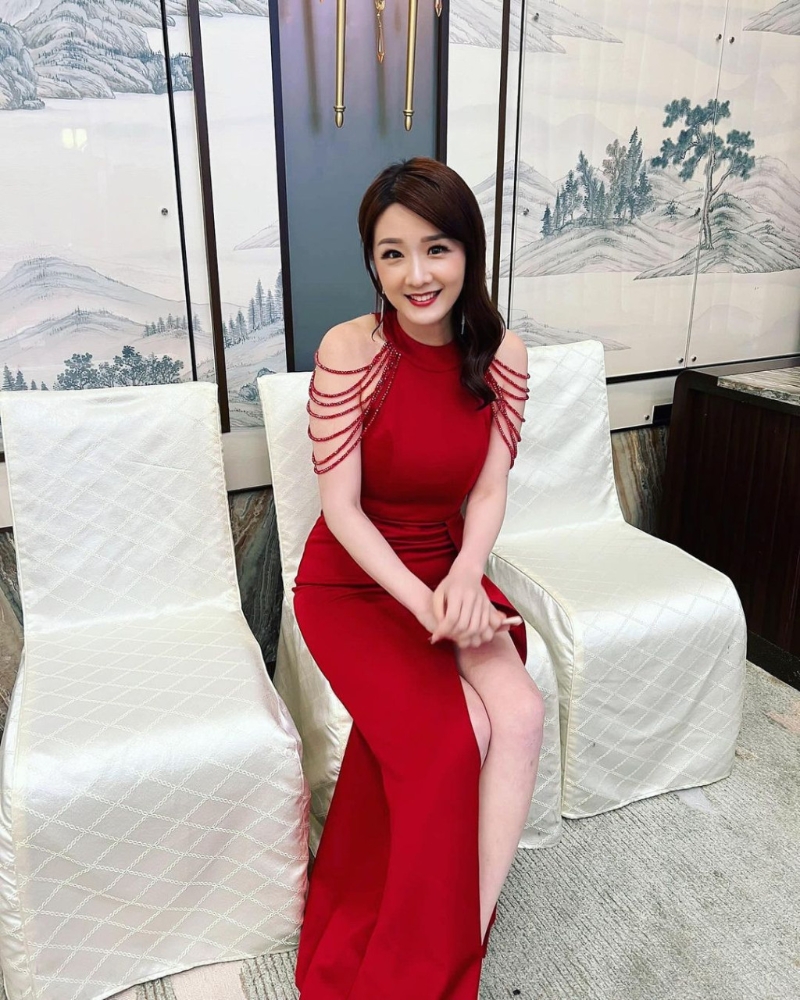
孙雪祺离巢后爆料,因身材火辣遭高层提醒
有“新闻界咪神”之称的TVB前主播孙雪祺(Gigi)上月宣布离巢,随即获邀为财经活动担任司仪,最近更是跨界当
 陈金英
2023-09-13
-

谢霆锋白发新造型被嘲老土
谢霆锋由细型到大,是不少8、90后心目中的男神,虽然现时已42岁,但他仍Keep住靓仔“冻龄样”。日前他则以
 姚译添
2023-06-11
-

迪丽热巴工作室否认怀孕引争议
迪丽热巴因此前相当长时间未进剧组拍戏,且没出席时装周等公开活动,由于许久未在公开场合露面,导致怀孕传闻甚嚣尘
 疯到世界奔溃
2023-02-11
-

腾讯新专利获授权:头戴设备可用虹膜识别身份
据天眼查App显示,1月6日,腾讯科技(深圳)有限公司申请的“头戴式显示设备”专利获授权。该专利的申请日期为
 小团子
2023-01-09
-
南工程三炮打开大门是什么瓜?
现在的大学生谈男女朋友是很正常的不过的了,时间久了很多事情就自然而然的发生了,不过,这些大学生也太大胆了,他
 gail-盖尔
2023-01-02
-

女车主状告特斯拉名誉侵权案开庭
12月24日上午9时,特斯拉车顶维权女车主张女士起诉特斯拉名誉权纠纷一案在河南省安阳市北关区人民法院如期开庭
 征服大明星
2021-12-24
-

识破皮箱藏尸的出租车司机疑被网暴
距离“皮箱藏尸案”发现至今已过去三天,江西省吉安市泰和县的司机们仍在后怕地谈论此事。9月10日一早,天目新闻
 耳垂的温柔
2021-09-10
-

游族网络发文忆林奇:有野心的少年 他为《三体》规划了很多未来
新浪科技讯 12月26日晚间消息,游族网络通过其官方微信公众号“YOOZOO”发布由湖畔大学陈龙教授写的文
 kstest
2020-12-27
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
kstest
2019-07-24
赞助链接





 微信
 新浪微博


