

 分享文章

新闻分类
-

《火焰纹章:万缕千丝》30帧都不稳!帧数越低游戏性越强?
随着《火焰纹章:万缕千丝》登陆 Switch 2,游戏的实际帧数表现近日成了玩家讨论的焦点。有玩家实测指出,
 苡若
2026-09-18
-

麻豆传媒倒闭夏晴子揭产业崩坏真相
麻豆传媒2日在官网公告,网站将永久关闭,相关服务也会一起关闭,震撼弹引发极大讨论。曾陪著麻豆打拼的元老级女优
 道具城
2026-04-05
-

Qwen3-VL – 阿里通义推出的最强视觉语言模型
Qwen3-VL是什么Qwen3-VL 是阿里通义推出的 Qwen 系列中最强大的视觉语言模型,具备卓越的多
 葛征
2025-10-07
-

张雨霏已任南体游泳学院副院长
3月25日下午,@南京体育学院 特邀学校优秀运动员代表、奥运冠军张雨霏,在校图书馆第一报告厅开展两会精神专题
 白米娜娜
2025-03-25
-

DeepSeek创始人身家可能将超越黄仁勋!你怎么看?
我们此前曾援引梨视频报道,据外媒对7位初创公司创始人及AI专家的调研显示,DeepSeek估值区间从10亿美
 mia
2025-02-16
-

阿里告别大扫货
原创 谭宵寒 字母榜阿里正加速清理它在大扫货时代投资的业务。11月底,电商代运营公司丽人丽妆发布公告称,其第
 糖心小云云
2024-12-05
-

中信证券:看好人形机器人新一轮波段行情 建议关注四条主线
中信证券研报认为,看好人形机器人新一轮波段行情,板块处于低位,新一轮密集催化下关注高相关零部件企业。建议关注
 纯爱七页诗
2024-06-04
-

52岁女子网恋陷杀猪盘被骗109万
新京报讯(记者张静姝)新京报记者从浙江省杭州市公安局获悉,近日,在杭州市临安区公安分局举行的百万元电诈案件资
 孟若羽
2024-03-25
-

杨威双胞胎女儿在家上学
【杨威双胞胎女儿在家上学 老婆杨云当班主任】体操冠军杨威发布视频称,去年两个女儿连病三场,他们夫妻俩决定让一
 ivylubomb/
2024-03-13
-

男子租劳斯莱斯转卖500万后潜逃
一男子从租车公司先后租来劳斯莱斯、兰博基尼、法拉利,转手竟以抵押、转卖等形式变现,非法获利500余万元……近
 温雅
2023-11-01
-

iPhone 15 Pro发热问题愈演愈烈:苹果回应引国内用户强烈不满
不久前全新的iPhone15系列新机正式发售,不少小伙伴已经拿到了新机。和去年一样,今年iPhone15系列
 陈玺安
2023-10-05
-

日本鹿儿岛县吐噶喇列岛附近海域发生5.3级地震
财联社9月10日电,据日本广播协会(NHK)报道,当地时间9月11日0时2分左右,日本鹿儿岛县吐噶喇列岛附近
 江泓
2023-09-11
-

邮储银行回应存量房贷利率调整:重定价已做了一些准备工作
在8月31日上午举行的邮储银行2023年中期业绩会上,对于前期央行提出指导商业银行依法有序调整存量个人住房贷
 姚金玲
2023-08-31
-

北大女生穿马面裙参加毕业典礼
7月4日,北京大学举行2023年本科生毕业典礼暨学位授予仪式。2023届本科毕业生李嘉欣在学位服上搭配云肩,
 杨嘉玲
2023-07-05
-

杨丞琳透视装上下失守大泄春光
“微博音乐盛典”18日晚间举行, 现场星光熠熠,女星杨丞琳也受邀出席,只见她穿上一袭透视长洋装,上下失守大秀
 又又酱
2023-01-19
-

饿了么智能柜开始向骑手收费?客服:各种运营支出 未来全国都将收费
5月6日消息,近日,在抖音等平台,有外卖配送小哥爆料称饿了么智能柜开始向骑手收费,价格在0.3-0.6元不等
 庞姆
2022-05-06
-

最高22GB内存:联想Y90正式入网
每年年初都是各大厂商发布新手机的时间,联想也不例外。近日联想旗下新款游戏手机拯救者Y90正式亮相工信部网站,
 阎锦文
2022-01-30
-

唱吧小巨蛋G3正式推出 售价699元
DoNews5月31日消息(翟继茹)31日,唱吧发布新品音箱麦克风小巨蛋G3,定价699元。据介绍,G3搭载
 杨凯淳
2021-06-01
-
广东省肇庆市社保机构联系方式
单位名称 通讯地址 邮编 区号 联系方式名称 电话 传真肇庆市社会保险基金管理局 广东省肇庆市西江南路26号
 娅米
2021-01-25
-
ProFTPD mod_copy远程执行代码漏洞警报
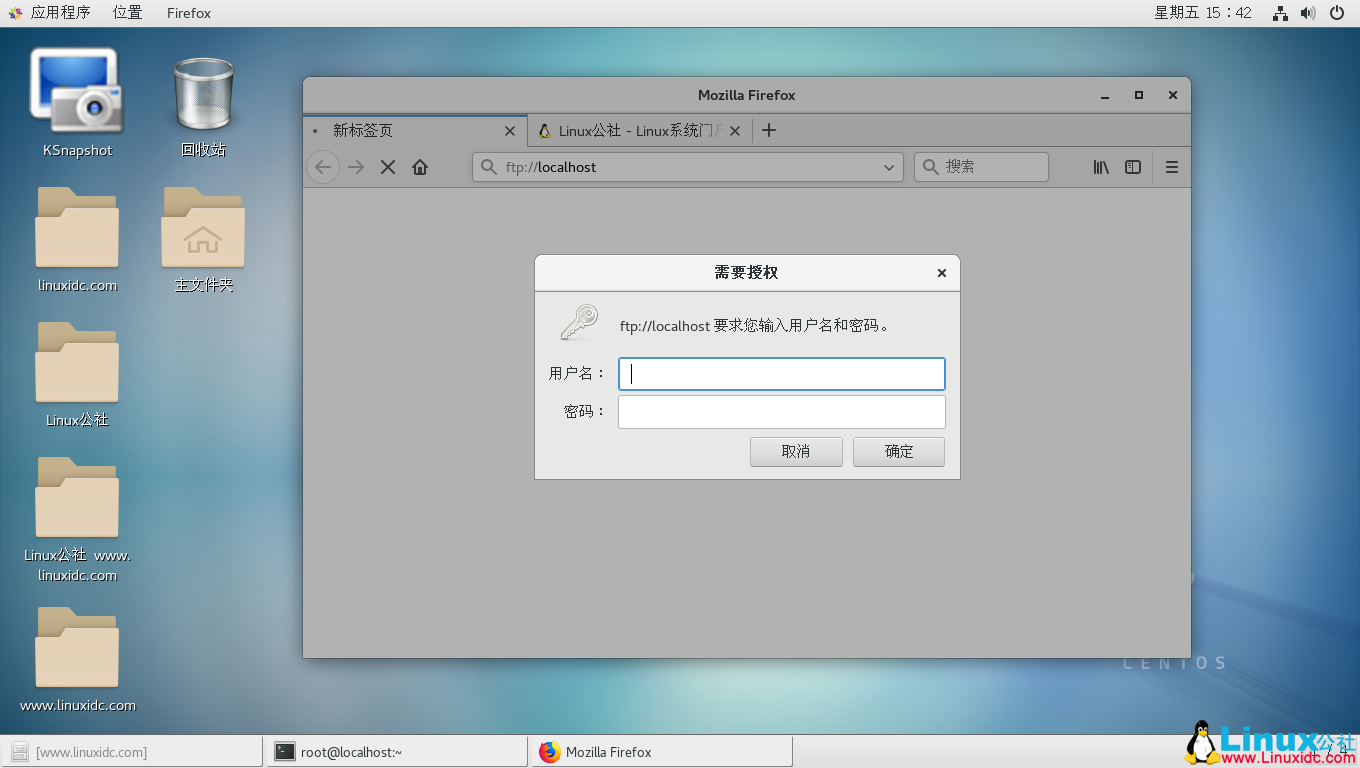
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


