








 分享文章

新闻分类
-

保时捷高速上撞到石头维修花10多万 车主起诉公路管理方败诉
自己开车压上了高速公路上的石头,产生10多万的修车费,车主可以向公路管理方索赔吗,上海一法院对此做出了判决。
 木瓜玩色游
2025-10-12
-

S2V.Ai海螺AI推出的一款基于S2V-01模型的AI视频生成工具
S2V.ai,特别是提到的S2V-01模型,是MiniMax公司推出的一项新的AI视频生成技术,用户只通过上
 金美娜
2025-02-23
-

麻省理工学院 狂免学费
今年上半年,范德堡大学和达特茅斯学院宣布了免学费政策。近日,麻省理工学院(MIT)和宾夕法尼亚大学也宣布了新
 欧妮
2024-11-27
-

网友称华莱士汉堡吃出“尾巴”
极目新闻记者 杜光然近日,西安市临潼区一家华莱士被曝汉堡中吃出“形似尾巴”的异物。11月26日,极目新闻记者
 韩子妍
2024-11-26
-

Cloudflare 推出“防扒”网络工具 一键屏蔽恶意AI模型爬虫机器人
网络服务商 Cloudflare 本周推出一系列防 AI 爬虫的工具,包括可查看 AI 爬虫具体活动的 AI
 zong62296
2024-09-26
-

全新Panamera再刷纽北最速轿车圈速纪录
7月16日消息,保时捷官方近日宣布,新款Panamera Turbo S E-Hybrid车型在纽博格林北环
 倩倩女王
2024-07-16
-

72岁老人喜得贵子系谣言
安徽涡阳公安5月1日通报称,近日,涡阳县公安局快速查处一起网络谣言案件。4月27日,涡阳县公安机关在网络巡查
 我走在雾里
2024-05-02
-

联芸PCIe 5.0 SSD主控猛虎下山 峰值14.8GB/s!
PCIe 5.0 SSD有望在今年晚些时候迎来真正的爆发,从主控到闪存再到设备厂商都在紧锣密鼓地筹备,尤其是
距离是思念
2024-04-04
-

淀粉肠小王子发声
近日,山东枣庄的网红直播带货商家“淀粉肠小王子”因一则关于淀粉肠制作成分的视频而陷入舆论风波。3月17日,小
 只剩下背影
2024-03-19
-

蔡徐坤回应“亲密照”:不是我
网易娱乐 7 月 3 日报道 7 月 3 日中午,有狗仔爆料蔡徐坤与 W 女士的大尺度亲密照。蔡徐坤发文怒斥
陈明尔
2023-07-03
-
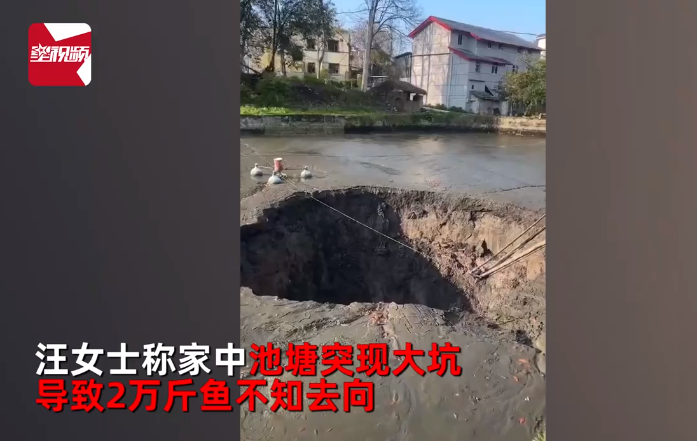
鱼塘突现深坑2万斤鱼一夜消失
3月14日凌晨,重庆市北碚区天府镇文星村一个鱼塘内突然出现一个直径10余米的深坑,鱼塘里的水和近2万斤鱼一夜
 善柔
2023-03-15
-

海底捞回应禁止自带菜:可自带酒水饮品
相信经常刷短视频的同学都看到过这么一个段子,在询问海底捞工作人员能否自带菜品,并得到对方允许的回答后,就从包
 乐易玲
2023-02-24
-

CONNECTION_RESET如何解决?
开发过程中经常会出现Connection reset问题,包括http调用,数据库连接等场景。出现Conne
 半裸狂热者
2023-02-11
-

兰州一地20多辆车追尾致车辆起火,官方通报:2人轻伤
2月8日凌晨,甘肃中东部地区开始迎来降雪。受此影响,兰州水秦路多处(市区前往机场及兰州新区方向)发生交通事故
 叶燃化诗
2023-02-08
-

抖音晴天见她真的是老板吗?
抖音网红希奇多,平常时常玩抖音的人,想必都刷到一个叫做“晴天见”的女老板。当然,关于不怎样刷抖音的人,天然是
 李小米
2022-06-16
-

小米对讲机3发布:399元 支持5000公里对讲
4月5日消息,今天小米推出了第三代对讲机,将于今晚20点正式开售,到手价399元。新品支持4G全网通,依托三
 小泽真珠
2022-04-05
-
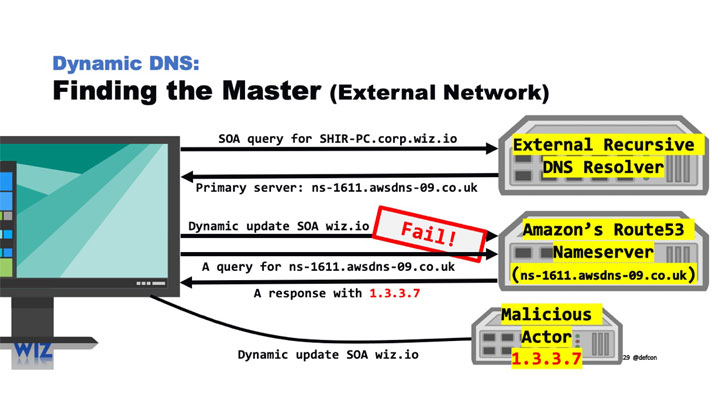
黑客可以利用管理DNS服务供应商的漏洞来监视公司和组织的内部流量
据《The Hacker News》报道,一种出现在DNSaaS(DNS即服务)的一类新漏洞可被黑客用来获取
 萌购
2021-08-15
-

蔚来汽车也要停产5个工作日了
3月27日消息,蔚来汽车发布公告,由于半导体短缺,蔚来汽车决定从3月29日起暂停“江淮蔚来”合肥制造工厂的
 孔秀
2021-03-27
-

OPPO宣布在印度成立海外首个5G创新实验室
12月23日消息,据国外媒体报道,周二,OPPO宣布,它在印度海得拉巴成立了其在海外的首个5G创新实验室。
 kstest
2020-12-24
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


