





 分享文章

新闻分类
-

压缩管理器Bandizip自带签名工具存在白加黑滥用风险 可用于加载任意DLL
吾爱破解网友 @Xiaojiakeji 日前发帖分享自己在韩国压缩管理器 Bandizip 中发现的安全缺陷
 丝爷
2026-06-08
-

旺仔小乔被禁言
网红“旺仔小乔”微博被禁言,抖音已掉粉超430万;其蒙面演唱会已延期,公开道歉信被指查重率达97%7月28日
 TSlin002200
2025-07-29
-

中方回应“美称TikTok不卖就关停”
【环球时报-环球网报道 记者 乌元春】据路透社报道,美国商务部长卢特尼克当地时间7月24日表示,如果中国不批
 andmlove
2025-07-25
-

黄圣依素颜被偶遇 皮肤能掐出水
黄圣依素颜被偶遇 皮肤能掐出水 【黄圣依素颜被偶遇 皮肤能掐出水】近日,有网友在某学院偶遇正在上课的黄圣依
 虎牙圣语
2024-12-24
-
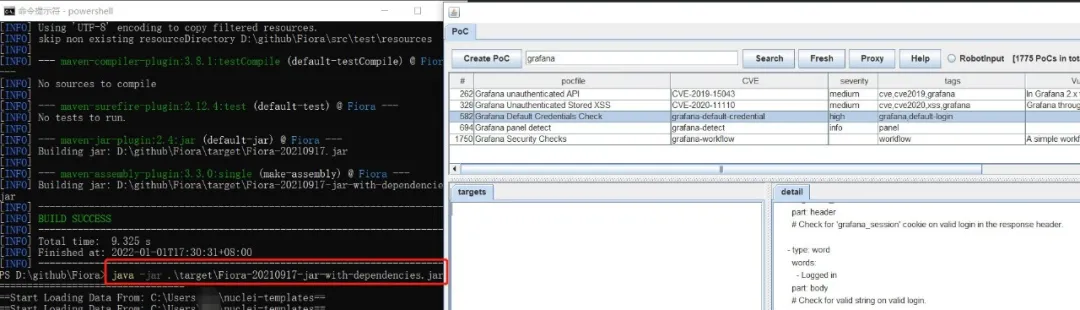
Fiora漏洞PoC框架Nuclei图形版
就在最近,我偶然接触到了一个叫Fiora的工具。它实际上是漏洞扫描框架 Nuclei 的图形化界面版本。我一
 夕颜泪痕
2024-11-07
-
学信网结业错失工作案 高校拒改学历
本文转自【@扬子晚报】;近日,“学信网显示结业女子错失高薪工作案”迎来最新进展。根据卢女士向记者提供的判决书
 王馨悦
2024-10-24
-

毛不易看与凤行找不到赵丽颖
毛不易在观看《与凤行》时遇到了个小插曲,他发现自己竟然找不到赵丽颖的身影。原来,剧情里赵丽颖饰演的角色化身为
 謸氕づ独尊
2024-05-15
-

妈妈拍到父女俩在雨中快乐起舞
近日,网络上流传着一则来自浙江杭州的感人视频,它以其独特的温馨氛围吸引了无数网友的目光。在这段视频中,一位父
 神经质
2024-05-07
-

送别福宝 韩饲养员宋爷爷贴车泪奔
4月3日,韩国,大熊猫福宝启程搭乘专机返回中国。上午,福宝的欢送仪式之后,运送福宝的特制防震车辆缓缓开出爱宝
 绝望鸭脖
2024-04-03
-

打车回家过年 已婚女子爱上顺风车车主被骗近20万
2月20日消息,根据深圳市人民检察院的消息,一起涉及打车软件上的诈骗案件在法庭上宣判。案件中的被告人尹某以各
 欲梦
2024-02-20
-

鸿海集团承诺2024年将其在印度的员工数、投资规模翻一番
9 月 18 日消息,苹果供应商富士康母公司鸿海科技集团承诺到明年将其在印度的劳动力和投资增加一倍。鸿海集团
 林浩然
2023-09-18
-

教练让女学员陪睡?涉事驾校回应
【上海一驾校回应教练让女学员陪睡:有言语不当行为,但“陪睡”是同行诽谤】近日,一则由上海市联农机动车驾驶员培
 忆往事
2023-09-08
-

双向情感障碍是什么意思?
双相情感障碍(BD)又名双相障碍,是一种既有躁狂症发作,又有抑郁症发作(典型特征)的常见精神障碍,首次发病可
 陆翊
2023-08-01
-

消息称特斯拉上海工厂的周产量已恢复至疫情前70%
北京时间5月30日下午消息,据报道,两位知情人士今日称,特斯拉上海工厂的周产量,已恢复到疫情前的近70%。受
 秋谷绫乃
2022-05-30
-

玩偶姐姐hongkongdoll流哪里看?
玩偶姐姐“hongkongdoll”《流》发布了,这算得上是最近在这个圈子里很热门的话题,要知道这位新晋女
 求败何难
2021-12-26
-

德国累计确诊超500万 发病率连续七日破新高
德国新冠疫情形势日益严峻。该国疾控机构14日公布的新增确诊感染病例数为33498,累计确诊病例数首度突破50
 上载新生
2021-11-15
-

分析师称iPhone 13需求健康 供应亦趋于稳定
经历数周的紧缺,苹果 iPhone 13 系列智能机的预期交付日期,似乎已变得相对稳定。Apple Insi
 会魔法的团子
2021-11-08
-

滴滴自动驾驶完成3亿美元融资 滴滴CTO张博:技术研发投入将不遗余力
DoNews1月28日消息(翟继茹)28日,对于滴滴自动驾驶完成3亿美元融资一事,滴滴CTO兼自动驾驶CEO
 程念慈
2021-01-28
-

cPanel 和 WHM 软件中存在双因素身份验证绕过漏洞
cPanel是管理web托管的流行管理工具的提供商,它修补了一个安全漏洞,该漏洞可能允许远程攻击者访问有效凭
 娅米
2020-11-27
-
JIRA服务器模板注入漏洞警报
最近,JIRA发布了一个安全公告,修复了服务器端模板注入漏洞(CVE-2019-11581),影响了Jira Server和Jira Data Center。 成功利用此漏洞的攻击者可以远程执行受影响
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


