

 分享文章

新闻分类
-

115网盘宣布暂停API服务 用户无法通过API挂载到播放器或本地调用
115 网盘昨天发布紧急公告宣布 API 开放平台从 2026 年 8 月 9 日 0 时起暂停服务,目前
 鳗鱼烧
2026-08-09
-

OpenAI确认正在持续推进ChatGPT广告方案 可能的形式包括置顶赞助内容和侧边栏添加广告
此前已经有诸多消息声称 OpenAI 正在为 ChatGPT 聊天机器人添加广告功能,不过后面又有消息称因为
 司雨
2025-12-29
-

刘嘉玲喊话淘宝天猫侵权梁朝伟 店铺客服回应:品牌赞助了节目 有使用权 或有误会
今日午间,中国香港演员刘嘉玲发文称:“这么严重的侵权,欺骗消费者@淘宝 @天猫,是你们的市场营销策略吗?”据
 星星莓了
2025-11-10
-

Atlassian为Rovo AI提供了重大升级,并为开发人员提供了新工具
Atlassian公司 (Atlassian Corp.) 今天公布了其人工智能助手Rovo的重大扩展,增加
 别打我尾巴呀
2025-10-08
-

一女不过三精什么意思
一女不过三精指女人不能同时和多位男性发生关系,三位男性的精液混合在女人体内会伤害身体。一女不过三精是一个流行
 雪代巴
2025-10-07
-

延边大学食堂阿姨:只想安心做饭
这个周末,延边大学后勤保障处饮食服务中心的职工刘晓梅火了。她在20日延边大学2025年本科生毕业典礼上
 油架村纯
2025-06-25
-

人肉携带15块80TB硬盘 坐飞机去马来西亚
在绕开禁令的办法上,总是能另辟蹊径。据报道,一家AI公司正透过人肉携带硬盘的方式,将数据带往马来西亚进行AI
 王雅姗
2025-06-15
-

男子被蝮蛇咬伤 发现全市无适配血清
近日,“27岁女游客在三亚疑被蛇咬伤身亡”事件引发关注。三亚市卫生健康委通报称,游客被不明物咬伤并流血,自行
 Regina0807
2025-06-05
-

大多数HIV感染者选择隐瞒病情
来源:湖南日报【#大多数HIV感染者选择隐瞒病情# ,渴望获得心理慰藉是他们发起的本能自救】20年来,艾滋感
 小奈佳
2024-12-02
-

男子买水18元误支付成1.8万
“这个月信用卡还款时,突然多出一笔1.8万元的消费记录,该不会被盗刷了吧……”近日,家住南苑街道的王师傅(化
 暮白寒窗雪
2024-10-24
-

Meta宣布Horizon OS成为下一个大型应用商店 帮助开发者入门
在周三的Meta Connect大会上,Meta向开发者宣传其Quest混合现实平台将成为下一个大型应用商店
 yangbubuya
2024-09-26
-
韩元汇率对人民币2024年8月9日
今日韩元兑换人民币的汇率为:1韩元=0.00525人民币根据今日汇率,10000韩元可兑换52.5000人民
 饼干姐姐
2024-08-09
-

哥哥想替过世妹妹见周杰伦遭大麦拒绝
本文转自【大麦官博】;关于“哥哥想替过世妹妹见周杰伦”的事情,我们经过仔细盘查梳理,情况如下:大麦客服接到哥
 你能拿小猫怎样
2024-05-22
-

高校女教师擅自离境失去联系被解聘
近日,中南财经政法大学发布关于解除祝晶聘用合同并终止人事关系的公告,祝晶,女,外国语学院专任教师,讲师,未经
 李忆如
2023-08-30
-

张柏芝三胎生父已被证实
2011年,张柏芝与陈冠希在飞机上曝出合影门,谢霆锋不能接受,所以两人在次年520黯然离婚。恢复单身后,张柏
 王瑞儿
2023-07-03
-

女子房门被封死 封门邻居被指已离世
↑于女士发布视频称自家房门被邻居用衣柜封死。于女士视频截图6月18日,于女士在网络发布视频称,自己位于辽宁省
林好
2023-06-21
-

Astria AI 定制的AI图像生成
定制的AI图像生成。Astria 包含以下三类工具,帮助创建专属于你的独特图像。⚙Video product
 还有你温暖的眼
2023-03-31
-
巴戟天的作用和功效
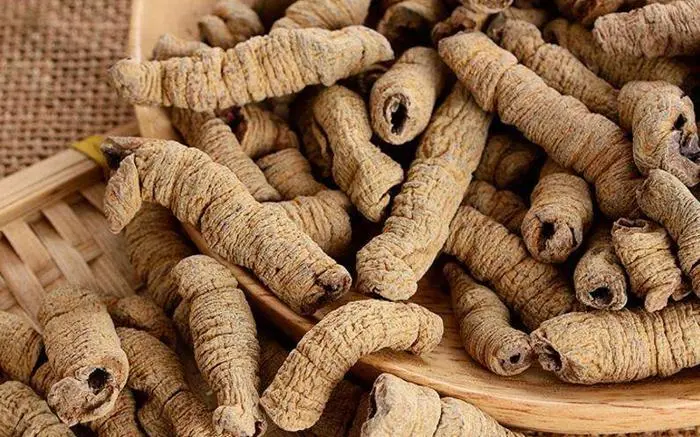
1、中药巴戟天属于补阳药,巴戟天的功效有,补肾阳强筋骨,祛风湿。2、巴戟天的作用(1)能温肾壮阳益精。治疗阳
 陆柯燃
2022-07-17
-

比特币暴跌,加密货币富豪们的财富急剧缩水
随着以比特币为首的加密货币全线暴跌,全球加密货币富豪们的财富正急剧缩水。在去年11月比特币触及历史高点时,美
 mm131王雨纯
2022-05-12
-
ProFTPD mod_copy远程执行代码漏洞警报
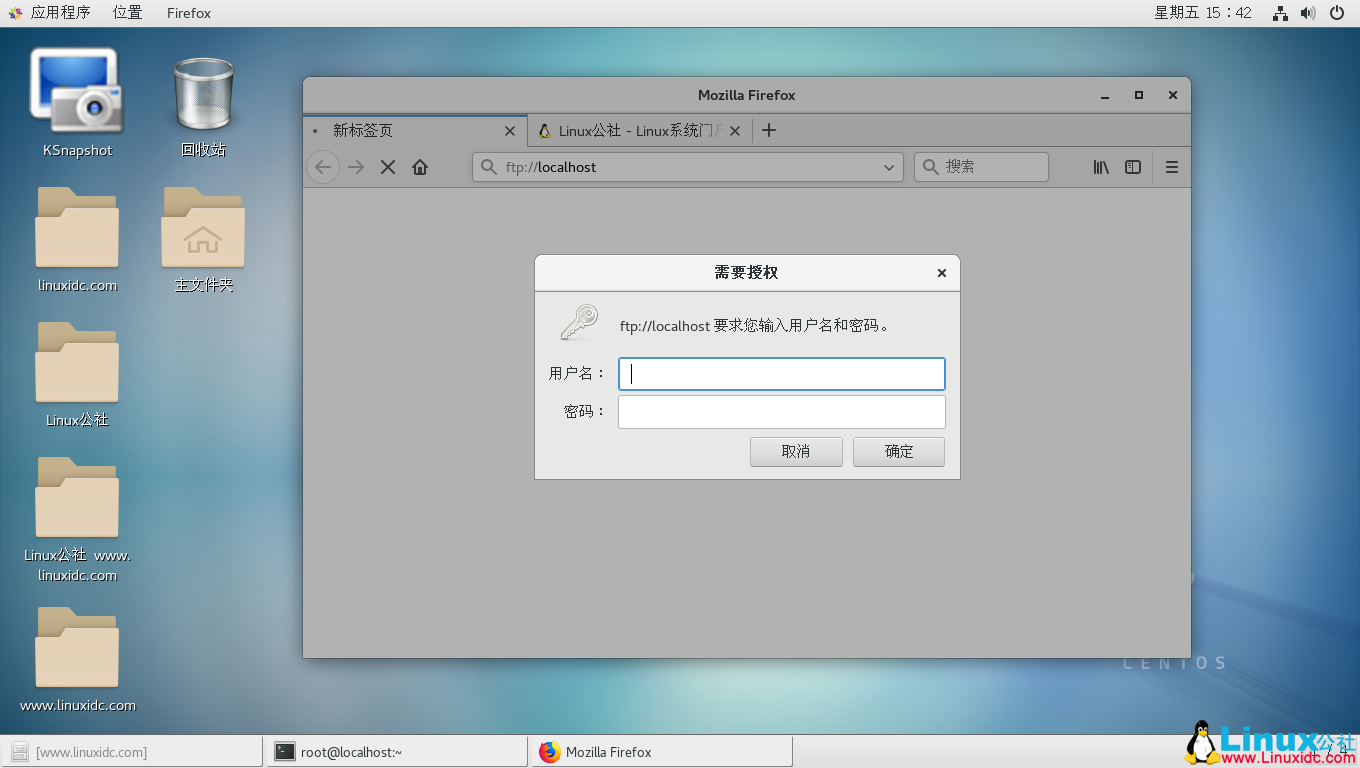
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


