


 分享文章

新闻分类
-
吉利子公司起诉欣旺达 因电池质量问题索赔23亿元
欣旺达电子股份有限公司今日发布公告,公司的子公司欣旺达动力于2025年12月25日收到浙江省宁波市中级人民法
 史小越
2025-12-27
-

厌男症是什么意思?
厌男症也被称为仇男症或异性恐惧症,是一种心理上的现象或疾病,主要表现为对男性的仇视、厌恶或强烈的不安感。这种
 kaoiroubaba
2025-10-07
-

777777靓号携号转网受限 中国电信回应
微博话题“777777靓号携号转网受限”冲上热搜榜,引发关注。据媒体报道,一名用户的手机号18***7777
 明天见
2025-08-13
-
男子殴打妻子后发生性关系被告强奸
距离弟弟刘军(化名)因涉嫌强奸罪被刑事拘留,已经过去了3个月,但姐姐刘女士到现在也不愿相信,自己的弟弟涉嫌强
 胎尼Tiny
2025-06-25
-

男子家门口布置风水阵吓坏邻居
近日,上海普陀区一业主反馈,邻居在入户大门口,高高挂着两个大红灯笼,24小时亮红灯,把整个楼道都照得发红。大
 虎牙圣语
2025-02-21
-

男生放暑假羽绒服直接穿回家
一名即将结束学期、踏上归家之旅的男大学生,面对行李箱的满满当当,却对一件厚重的羽绒服犯了难。面对这突如其来的
 不可一世
2024-07-03
-

小米汽车27分钟大定突破50000台
3月28日晚,备受市场关注的小米汽车定价问题终于答案。小米汽车定价揭晓,21.59万元起小米集团董事长雷军在
 小雨滴旅行记
2024-03-29
-

赵丽颖亚洲电影大奖获奖
3月10日,第17届亚洲电影大奖举行颁奖礼,赵丽颖惊艳亮相,领取AFA新世代奖。只见她一身金色礼服裙,搭配公
 沈汝凡超哇塞
2024-03-11
-

谷歌今年将彻底终结Cookie 互联网广告行业最大变革!
据多家媒体报道,谷歌计划到今年年底,禁止所有Chrome浏览器用户的第三方Cookie,有媒体评论道这将是互
 林雨萌
2024-01-05
-

整理房间误扔10万元被路人送还
近日,上海的吴先生捡到一个装满现金的布袋。他在原地等了一个小时,却始终未见失主出现,便交给了社区民警。民警根
 yyt000812
2023-10-26
-

1名中国籍囚犯,被多名蒙面人劫走!柬警方披露
柬埔寨1名中国籍囚犯被蒙面枪手劫走一事有了新进展。8月19日,记者从柬埔寨警方获悉,共有7名人员参与劫囚行动
 尹相铉
2023-08-20
-
老两口弄丢13.8万痛哭怎么回事?
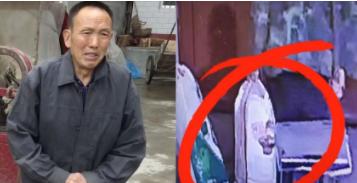
老夫妻从陕西西安回商洛洛南老家,到家后意外发现一辈子的积蓄13.8万元不见了。余老先生称,这是给儿子办婚礼的
 孙昌宁
2023-06-18
-

游客偷带食物喂兔子致大批死亡
2月1日,浙江金华。义乌植物园萌宠世界疑因游客偷带食物喂兔子,致大批兔子死亡。该园区工作人员称,园方提供的互
 风继续吹
2023-02-02
-

蜜博士N95级医用防护口罩 90只 白色 独立包装
防疫尚未结束,口罩还是刚需~京东蜜博士医疗器械官方旗舰店现售价121.9元,领取32元优惠券,到手价89.9
 橘络
2022-12-11
-
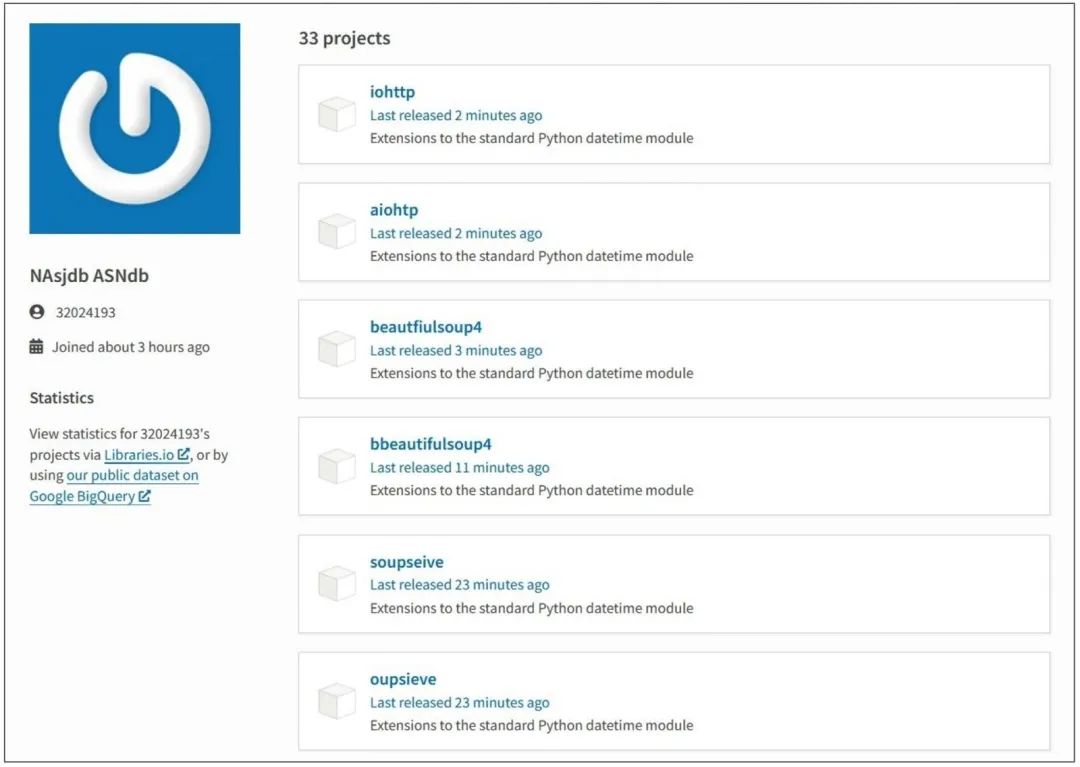
241个npm和PyPI包被发现植入Linux挖矿木马
安全研究人员上周发现200多个恶意程序包渗透到PyPI和npm开源软件包中。这些包主要是被广泛使用的代码库的
 小婠想吃糖
2022-08-22
-

北京首例比特币“挖矿”合同案二审宣判:与公共利益相悖,合同无效
7月7日,北京市第三中级人民法院宣判了一起比特币“挖矿”合同纠纷二审案件。法院认为,虚拟货币交易炒作活动危害
 寄你欢颜
2022-07-14
-

“飞天”开抢?茅台App“i茅台”正式上线,将投放100ml飞天茅台!如何申购?
5月19日,茅台电商App平台“i茅台”将正式上线,同时,当日还将在该平台上投放100ml飞天茅台酒。此前,
 郭岩
2022-05-19
-

Epic状告《堡垒之夜》作弊者胜诉 赔偿金全部捐赠
Epic Games 在澳大利亚将一名《堡垒之夜》作弊者告上法庭,最终结果是作弊者公开道歉,关闭了他出售被骗
 关少曾
2022-05-10
-
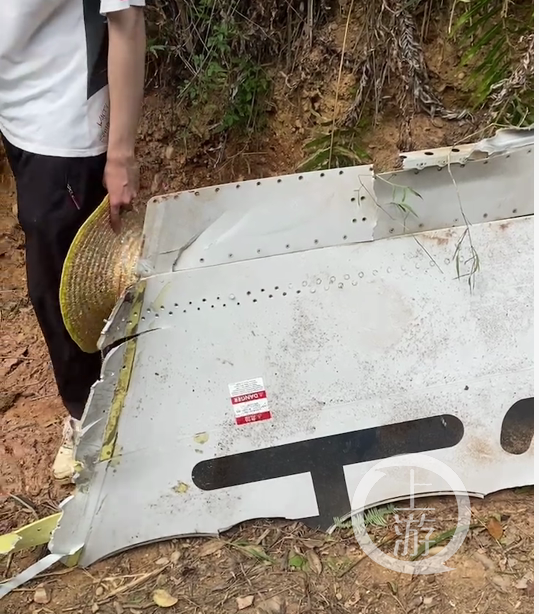
东航客机坠毁画面曝光 山林起火
3月21日,上游新闻(报料邮箱:cnshangyou@163.com)记者从权威渠道获悉,中国东方航空公司昆
 优果网
2022-03-21
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


