








 分享文章

新闻分类
-

法拉利新车国内售价公布:888.8万 数字太吉利了
法拉利已公布 12Cilindri Manuale 限量特别版车型的中国市场定价,新车建议零售价为 888.
 Candlelight
2026-08-18
-

Horizon – 开源 AI 信息聚合系统,构建专属新闻雷达
Horizon是什么Horizon 是开源的 AI 驱动信息聚合系统,帮助用户构建专属的 AI 新闻雷达。工
 91msnss
2026-05-25
-

刑释人员任职国有控股企业“高管”
工资表、董事会表决票、董事会决议签字等多方证据显示,因犯受贿罪被判处有期徒刑五年六个月的泰州市姜堰区原交通运
 辣条条SSS
2025-12-28
-

无语哥展现绝活 筷子用得贼溜
无语哥在南京展示用筷子品尝美食的熟练技巧,引发网友猜测其经过私下练习。相关视频由荔枝新闻发布后获得广泛传播。
 哎呀一一
2025-09-12
-

大疆首款扫拖机器人来了!DJI ROMO官微上线:预计本月发布
根据微博平台显示,“大疆ROMO”官方账号已经上线,认证为深圳市睿炽科技有限公司。据此前爆料,大疆扫地机器人
 BTC聪儿
2025-06-21
-
七旬老人花百万报私教课退费遭拒
3月13日,广州法院发布广州法院消费者权益保护十大典型案例,其中一则案例聚焦老年人消费权益保护,明确经营者不
 啵啵小兔
2025-03-14
-

亚马逊Kindle阅读器将从2月26日起不再支持通过USB下载和传输书籍
据亚马逊发布的产品提示,亚马逊的 Kindle 电子阅读器自 2025 年 2 月 26 日起不再支持通过
 巅峰MALON
2025-02-17
-
00后分享一周养生食谱竟都是处方药
调查动机前段时间,黑龙江安达一名14岁初中生因在课堂上服用处方药卡马西平而昏迷,被紧急送入ICU抢救。事发后
 Gina Valentina
2024-09-19
-
欧元人民币汇率2024年7月25日
今日欧元兑换人民币的汇率为:1欧元=7.87200人民币根据今日汇率,1欧元可兑换7.8720人民币,数据仅
 哆哆
2024-07-25
-

日本记者吐槽民众给灾区寄千纸鹤
日本1月1日发生7.6级地震并引发海啸,截至目前已造成84人死亡,能登地区多个城市房屋倒塌、山体滑坡,居民面
 陈丽媛
2024-01-05
-

大张伟演唱会擅改演出内容被罚
12月8日,“大张伟北京演唱会主办方被罚5万元”“大张伟演唱会因擅改演出内容被罚”相关消息引发关注。天眼查A
 唐珂
2023-12-08
-

OpenAI员工逼宫董事会让奥特曼回归
在超95%员工“逼宫”董事会后,经历了反转再反转的OpenAI“政变大戏”远未落幕。当地时间11月20日,据
 61447217757
2023-11-21
-
保姆扶老人进卧室后一把推倒
5月30日,广东。一名网友发布了一段监控视频。视频中,保姆将老人一路扶着往房间内走,在走到床边时,保姆一把将
慕青
2023-06-02
-

女子在千万网红直播间买芒果吃出蛆:孩子吃了肚子疼
3月31日消息,据搜狐千里眼报道,山东济宁徐女士在某千万网红直播间买了三箱芒果,结果第一个快吃完的时候,发现
 李慕白
2023-03-31
-

男子套中娃娃后发现鼻子暗藏摄像头
2月25日消息,福建厦门一男子套中娃娃后意外发现鼻子疑似摄像头。当事人黄先生称,娃娃是在大学城附近套圈套中的
 范廷钰
2023-02-25
-

前天猫总裁靖捷入职李锦记 公司未否认
红星资本局注意到,近日,有消息传出,靖捷将作为李锦记酱料集团新任首席执行官(CEO)于10月10日就职。针对
 月色沉沉如霜
2022-10-10
-

钟薛高:在疫情缓和前 不会在上海开展冰淇淋社区团购
4月11日早间消息,钟薛高发布公告称,在疫情缓和之前,钟薛高不会在上海地区内开展冰淇淋社区团购,同时也号召经
 赵会南
2022-04-11
-

加州DFEH对有关动视暴雪和解的裁决提出上诉
据The Verge报道,动视暴雪的法律问题刚刚有了另一个潜在的转变。根据周五提交的一份文件,加州公平就业和
 工作女郎
2022-01-08
-

明星工作室现注销潮,一场名为“避税”的迁徙
前有范冰冰,后有郑爽;从霍尔果斯,到海南、江苏。明星大量注册公司,又扎堆注销,如同一个循环。这样的循环,已发
 ablo
2021-09-19
-
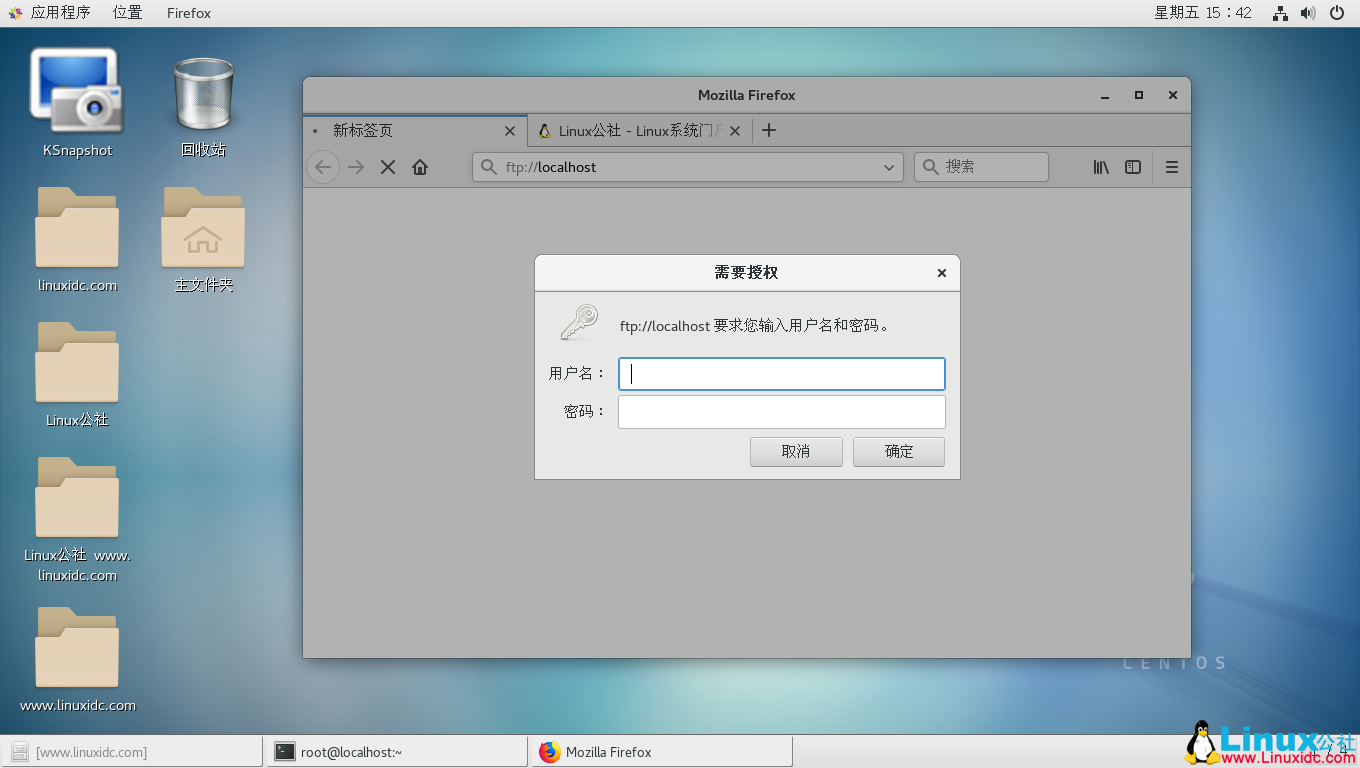
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


