


 分享文章

新闻分类
-

姆巴佩私生活曝光!约会跨性别模特 和队友前任传绯闻
近日,姆巴佩和传闻女友埃丝特·埃克斯波西托(Ester Exposito)的消息颇多,据英国《镜报》报道,这
 总被男人骗
2026-07-30
-
吉利子公司起诉欣旺达 因电池质量问题索赔23亿元
欣旺达电子股份有限公司今日发布公告,公司的子公司欣旺达动力于2025年12月25日收到浙江省宁波市中级人民法
 史小越
2025-12-27
-

宗馥莉心腹祝丽丹离职
10月27日,界面新闻报道,宏胜饮料集团有限公司法定代表人祝丽丹已离职,办公室已搬空。对此娃哈哈官方未回应。
 kento_ntr76
2025-10-28
-

钉钉发布8.0版本:推出下一代AI办公应用形态钉钉ONE
今日,钉钉发布8.0版本,推出了下一代AI办公应用形态:钉钉ONE。钉钉ONE被设计为人与AI通过自然语言对
 懒大王
2025-08-25
-

桥本环奈方否认职场霸凌 她绝不会说出任何粗俗的言论
据新浪娱乐报道,30日,周刊文春爆料桥本环奈职场霸凌工作人员。31日,据日媒,桥本环奈事务所发布声明否认职场
 祝月亮睡得愉快
2024-11-01
-

"金小妹"与姐姐"肯豆"亮相红毯 透视装尽显超模身材
据守望好莱坞报道,近日,Kendall Jenner、Kylie Jenner亮相美国电影学院博物馆庆典红毯
 风洛雪
2024-10-21
-

40多名运动员在巴黎奥运会感染新冠
直播吧8月7日讯 《队报》消息,世界卫生组织周二透露,自巴黎奥运会比赛开始以来,已有40多名运动员的新冠病毒
 Money冷冷
2024-08-07
-

男子网购一块4.5万元手表 发现对方真发货 连忙报警
微信安全中心公布了一起案例,一男子网购一块4.5万元手表,发现对方真发货,连忙报警,这是怎么回事呢?原来,这
 琼月
2024-08-01
-

迈凯伦全新混动超跑Artura Spider官图发布
日前,迈凯伦正式发布了旗下Artura Spider的官方照片。据悉,新车采用了全新的硬顶敞篷结构,该车将于
李素妍
2024-02-27
-

浙江多地出现大量臭屁虫
本文转自【FM93交通之声】;网友在萧内网App发帖:为啥今年这么多臭屁虫?根本抓不完!窗户关上都能爬进来↓
 苏琪
2023-11-08
-

欧元人民币汇率2023年10月21日
今日欧元兑换人民币的汇率为:1欧元=7.74960人民币根据今日汇率,1欧元可兑换7.7496人民币,数据仅
 李嘉存
2023-10-21
-

秦牛正威订婚
文/羊城晚报全媒体记者 胡广欣7月3日13:14,秦牛正威在微博官宣订婚消息,对象是男演员孔语浩。两人在今年
 幻雨
2023-07-03
-

王者之心2跨服3V3怎么玩?
1. 新增跨服3V3玩法(1).3v3套装--圣裁套装:可通过战功兑换圣裁幸运箱、购买每日竞技礼包概率获取,
 马川
2023-06-08
-

男子过生日蛋糕上名字10年被写错
据6月5日消息,黑龙江齐齐哈尔一名男子已经连续十年吃错了生日蛋糕。该男子名叫方帅博,不叫方师傅,但是蛋糕商店
 麦景婷
2023-06-05
-

淄博烧烤店老板半小时错过100通电话
这个五一假期,要说哪里最火,莫过于近期靠烧烤火出圈的淄博了,就连烧烤用的配料烧饼游客们都不放过,烤饼师傅:根
 独特风格
2023-04-29
-

Draw a Stickman-在线互动式游戏网站
Draw a Stickman是一个有趣的在线互动式游戏网站。在这个网站上,你可以用简单的线条画出一个小人,
欧阳华
2023-03-21
-
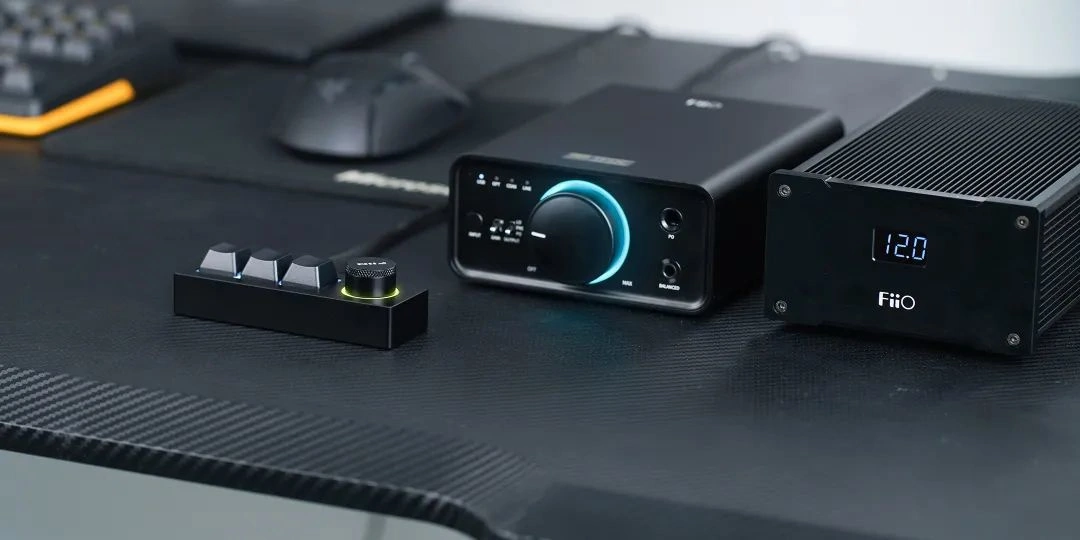
飞傲推出新款多媒体小键盘,控制音乐播放
IT之家 11 月 9 日消息,飞傲今晚推出多媒体小键盘 KB1 高雅黑配色,售价 139 元。据介绍,KB
 遗憾皆是她
2022-11-10
-

开心麻花话剧瞎画艺术家昨日首演
由开心麻花天津组演员共同呈献的话剧《瞎画艺术家》,昨晚在开心麻花民园剧场首演。该剧由吴江担任复排导演,青年演
 马悦
2022-05-03
-
ParkMobile泄密事件暴露了2100万用户的车牌数据和手机号码
据知名网络安全新闻网站KrebsOnSecurity报道,有人正在网络犯罪论坛上出售在北美颇受欢迎的移动停车
 胡知鸷
2021-04-13
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


