

 分享文章

新闻分类
-

蔚来ES8预防开门杀新方案 网友:建议其它车企跟进
日前,有博主分享了蔚来全新ES8预防开门杀的新手段,得到网友的一致好评。据其介绍,如果二排乘客在解开安全带的
 ana-888-
2025-09-07
-

驾驶坦克300在赛里木湖景区草地漂移 当事人致歉:已被处罚
都是成年人,必须要为自己的错误买单。本月21日,新疆赛里木湖景区环湖草甸区域,一辆苏A牌照的坦克300越野车
 laurenalexis_x
2025-06-23
-

李亚鹏妻子自曝没钱 从大平层换小房
5月13日,李亚鹏妻子海哈金喜晒出了搬家视频:虽然有搬家公司和妈妈、弟弟帮忙,但或许是出于省钱的目的,搬进新
 吴梦梦
2025-05-15
-

财政局报案称被人诈骗近3000万元
新黄河客户端消息,“客观上有欺诈性质,却不构成诈骗罪,这究竟是何道理?”黑龙江省绥化福都房地产开发有限公司(
 mini咪妮
2024-12-11
-

小牛NX Hyper赛道风格电摩上市:2.89万起
小牛旗下NX Hyper赛道风格电摩正式上市,该车标称0-100公里/小时加速5.81秒,极速可达135公里
 风华绝代
2024-10-29
-

专家称十年后房子不可能卖白菜价
近日,社科院大学教授、住建部政策研究中心研究员陈淮在《高远之见》节目中发表言论,反对房子十年后会卖白菜价的观
 长得像我下一任
2024-05-21
-

建议一次食用小龙虾不超10只
进入夏季麻辣鲜香的小龙虾是湖南当之无愧的“宵夜顶流”然而小龙虾不宜过量食用5月6日据江苏疾控防病提示:注意哈
 夏眠爱好者
2024-05-08
-
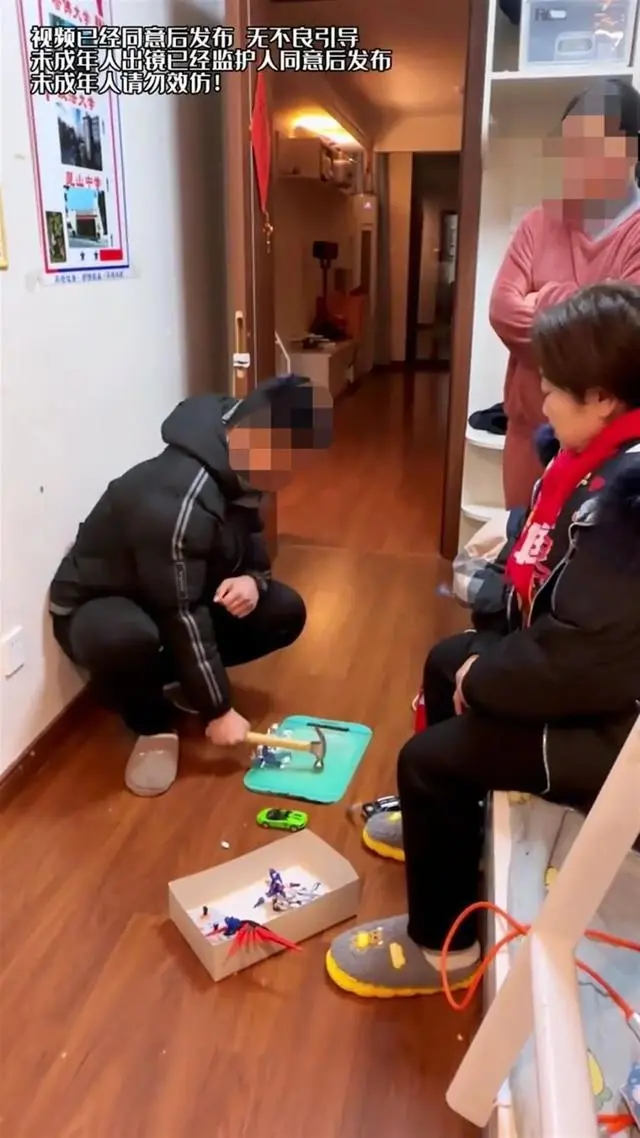
专家砸玩具粗暴家访 教育局介入调查
据极目新闻报道,近段时间,社交媒体账号“赵菊英家庭教育”“家访中国”“赵菊英聊教育”发布的几段视频引发网友热
 暮岁辞冬雪
2024-05-07
-

元旦档上映的影片数量已达13部
快科技12月26日消息,即将迎来2024年元旦假期,截至目前,已有13部影片确认在2024年元旦档上映,包括
 刘子歌
2023-12-27
-

《猎天使魔女》贝姐圣诞COS:御姐范儿十足!
近日,博主@LuthyLothlorien发布《猎天使魔女》贝姐cos圣诞照,御姐范儿十足。据个人介绍,她也
 赵金成
2023-12-26
-

周海媚曾说自己绝不整容
【周海媚因病去世,曾坚决不整容,称有皱纹也很美】据工作室发文证实,著名演员周海媚于2023年12月11日因病
 昭昭恋
2023-12-13
-

斗鱼CEO涉赌越闹越大:不少大主播突然停播 背后水太深了
水友们,出大事啦!前两天,斗鱼CEO 陈少杰已经被警方逮捕的事大家都听说了吧。这个传闻其实已经闹得很久了,不
 欧妮
2023-11-25
-

《少年歌行》无心为什么帮助萧羽
如今无心成为天外天的宗主,其势力不可小觑,赤王萧羽狼子野心意欲夺嫡,主动来找无心谈一场交易。无心嘲讽他过于痴
 多吃飯
2023-01-30
-

低端影视
美剧拯救者不为过,内容充实,日剧、韩剧、美剧热门剧场不断,很良心!低端影视不是一个APP,而是一个超清视频网
 奶昔味的小仙女
2022-11-22
-

消息称特斯拉上海工厂的周产量已恢复至疫情前70%
北京时间5月30日下午消息,据报道,两位知情人士今日称,特斯拉上海工厂的周产量,已恢复到疫情前的近70%。受
 秋谷绫乃
2022-05-30
-
高危木马Xenomorph曝光:专门窃取用户银行凭证
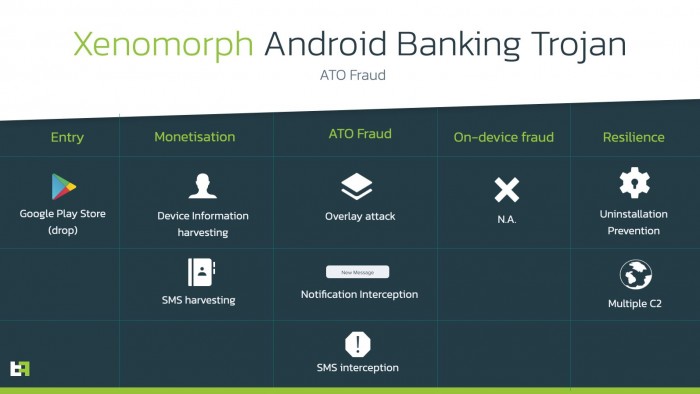
本月早些时候,ThreatFabric 安全研究人员发现了一个危险程度很高的新木马 -- Xenomorph
 宝多六花
2022-03-02
-

家中充电宝一夜忘拔 监控拍下爆燃画面:火花四溅
过充不仅对电池寿命有所损害,甚至还可能引发安全风险。据媒体报道,12月13日在贵州贵阳。监控拍下家中正充电的
 玉米男孩
2021-12-18
-

哔哩哔哩公布2021年度弹幕:“破防了”
今日,哔哩哔哩(以下简称B站)与人民文学出版社、中国社会科学院新闻与传播研究所联合发布2021年度弹幕“破防
 少女枪械师
2021-11-29
-

央视曝光“种草”经济暗藏猫腻
小红书、豆瓣等平台上的“种草”笔记常常成为我们的购物指南。但这些“种草”笔记真的可信吗? 据央视报道,一些
 qq昵称
2021-09-10
-
ProFTPD mod_copy远程执行代码漏洞警报
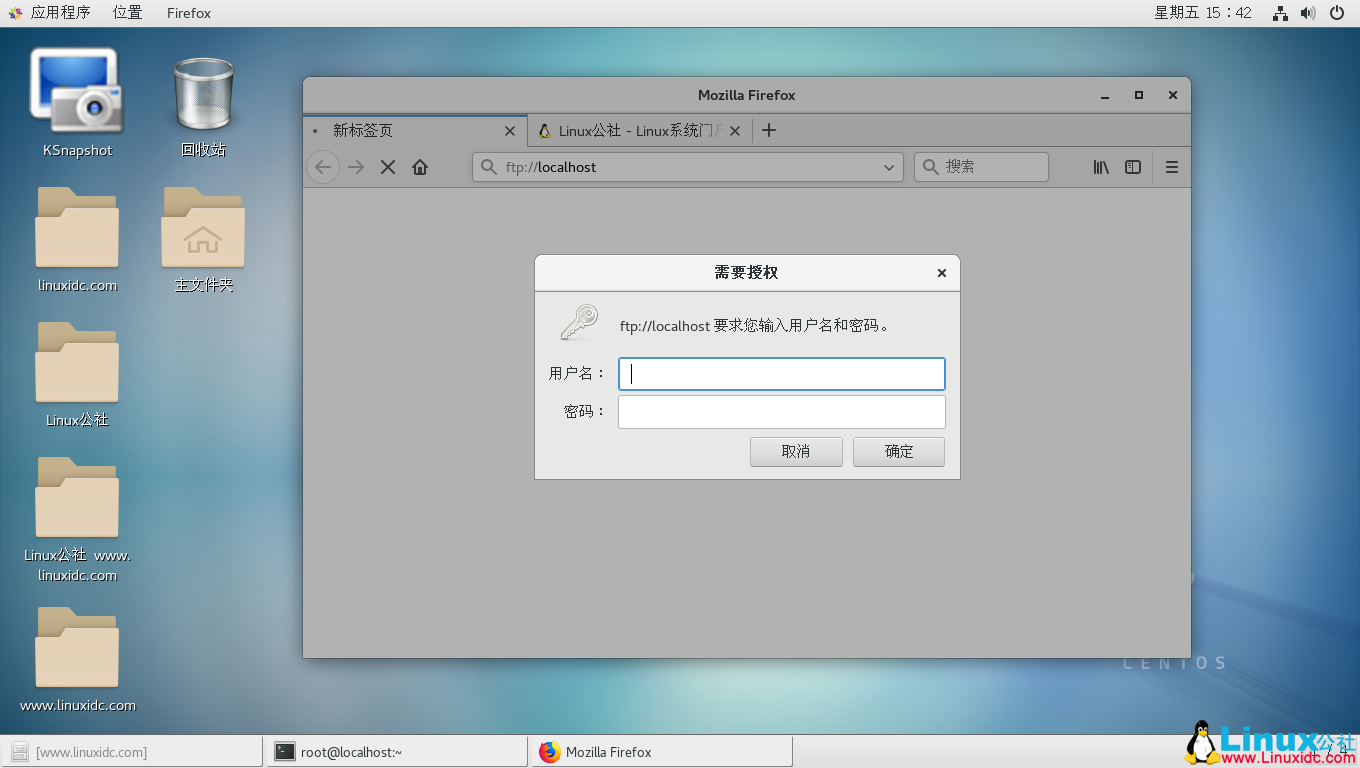
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


