








 分享文章

新闻分类
-

影游《天平游戏1:抉择》回应剧情差:预算有限
近日,真人互动影游《天平游戏 1:抉择》开发团队发布官方长文,针对游戏上线后玩家集中吐槽的剧情完成度、福利机
 最爱香菜
2026-08-01
-

关于SSL/TLS证书有效期缩短至199天及推行CaaS方案的通知
尊敬的合作伙伴及客户,您好!根据 CA/B 论坛最新的 SC081v3 选票结果,全球 SSL/TLS 证书
 OoniDevil
2026-03-17
-

樱空桃作品合集封神作叫什么 怎么评价樱空桃?
据悉樱空桃的封神作叫IPX321,剧情与演技受瞩目,刚出道时的桃子老师简直是教科书身材,笑容甜美,眼神勾魂,
 DeepEggs
2025-09-03
-
100万房贷30年减少5.1万元
【5年期以上LPR下降25个基点 100万元房贷30年减少5.1万元】财联社10月21日电,最新一期贷款市场
 风中的自由气息
2024-10-21
-

董明珠称年轻人不该以自我为中心
近日,网上有很多人说“董明珠工作思维是老式的,董明珠那个年代和现在年轻人的年代是完全截然不同的社会背景。”对
 陈不凡超甜
2023-12-20
-

新娘遭婚闹大姨一把推开扫兴小伙
据@中国网看点报道:12月4日,河北。一新娘下婚车后带着红盖头走在新郎身边,突然人群中窜出一男子一把扯下
 noircataclysm
2023-12-07
-

男孩1天4瓶饮料长5厘米痛风石
11月27日。陕西西安。一19岁男孩每天大量喝碳酸饮料造成脚趾关节红肿疼痛。前往西安市第五医院检查后确诊为痛
 李祖铭
2023-11-28
-

中国单身人口超2亿
“七夕”来临,很多年轻人却找不到共度的人。“脱单难”已成为当今社会的一大问题。为此,多地工会在“七夕”当天组
 王可心
2023-08-23
-

吴倩方晒出院记录
今(16)日中午,热门综艺《乘风2023》最新一期节目刚刚上线,演员吴倩就通过工作室发文宣布,已暂别该节目舞
 紫嫣
2023-06-16
-

善意的谎言辩论赛反方辩词
正方:撒谎是不对的行为……反方:在生活中,可能会有一些善意的谎言,虽然是说谎,但是它们是从善意的角度出发的,
 窗外的阳光
2023-03-20
-

gb2626-2019是什么标准
gb 国(guo)标(biao),即国家标准,取汉语拼音的首字母简称GB。基本覆盖了所有行业类型 除了国标外
 娇纵小可爱
2022-12-18
-

攻城三国经典战役
20级开放经典战役,经典战役中共有4场战役,分别为:官渡之战、汉中之战、赤壁之战、虎牢关之战,每场战役均只能
 一年未满
2022-12-03
-

成都一小区楼都摇歪了?官方回应
9月5日12时52分,四川甘孜州泸定县发生6.8级地震,震源深度16公里,成都市范围内有震感。网传视频截图,
 掠一袭香吻
2022-09-05
-
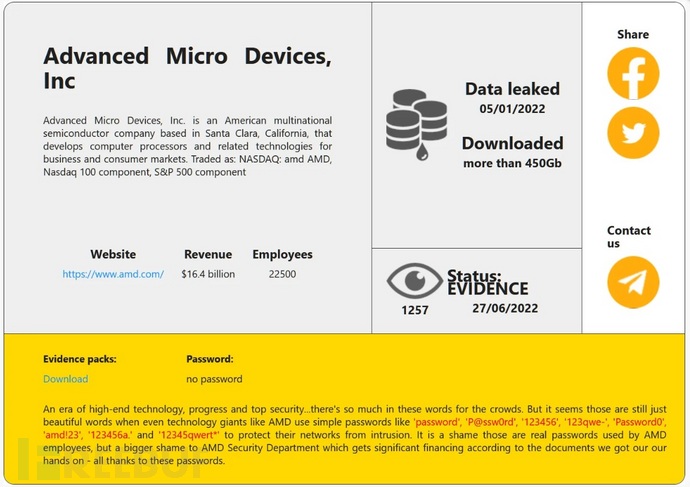
AMD正在调查之前传出的450Gb数据泄露事件
RansomHouse,一个新成立的旨在将被盗数据货币化的线上组织,声称确认已经拥有超过450Gb的来自AM
 帆布鞋高资态
2022-07-07
-

工信部查处3·15晚会曝光信息通信领域违规行为
工业和信息化部高度重视用户权益保护工作,针对3月15日央视播出“3·15”晚会报道的以免费Wi-Fi为名诱
 refused
2022-03-16
-

爱立信起诉苹果侵权其5G专利权 此前许可已到期
苹果正在被爱立信起诉,因为它在许可协议到期后继续在iPhone中使用这家瑞典公司的5G专利。爱立信由此已经提
 璃奈酱
2022-01-18
-

疫情传播链增至170人 张文宏谈南京疫情:尚在可控中
最近南京疫情牵动人心,截至7月27日24时,南京市累计报告本土确诊病例153例,传播链增至170人,涉及5个
 mumuq
2021-07-29
-

涉嫌签订“阴阳合同”、逃税漏税,郑爽回应被调查
原文《郑爽回应被调查》澎湃新闻编辑 邹桥 实习生 吴琪 素材来源 网络综合 责任编辑:赵昀4月29日,郑爽工
 娅米
2021-04-29
-
广东省揭阳市社保机构联系方式
单位名称 通讯地址 邮政编码 长途电话区号 联系方式名称 电话 传真揭阳市社会保险基金管理局 揭阳市东山区莲
娅米
2021-01-25
-
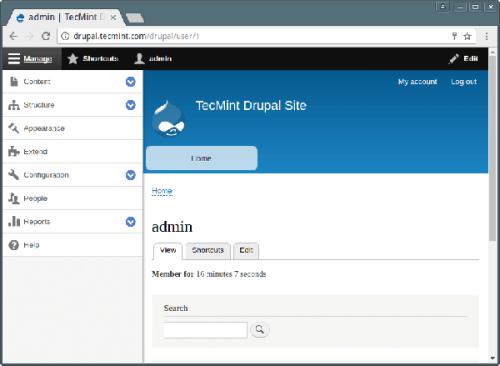
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


