


 分享文章

新闻分类
-

《藏地情书》定档2.14 屈楚萧邱天共赴心动之旅
藏地公路爱情电影《藏地情书》发布“极氧心动”版定档海报,官宣于2月14日情人节正式上映。影片讲述了金融工程师
 顾桃桃
2026-01-19
-

京东:并没有开始发行稳定币
据京东发言人微博消息,京东发布关于京东稳定币产品及业务合作不实信息的严正声明:我们近期关注到某些企业发布有关
 Doyeon_Dae
2025-06-30
-

vue-amap:Vue3 快速集成 高德地图 组件
文章来自公众号:前端资源推荐vue-amap 是一套基于 Vue 3 和 高德地图 2.0 的地图组件库。为
 倦倦喵
2025-06-12
-

王梓莼北京电影学院,2020级表演专业
王梓莼,毕业于北京电影学院,2020级表演专业,01年双鱼座,来自广西南丹,身高173cm。姓名:王梓莼大学
 唐凝钰
2025-01-03
-
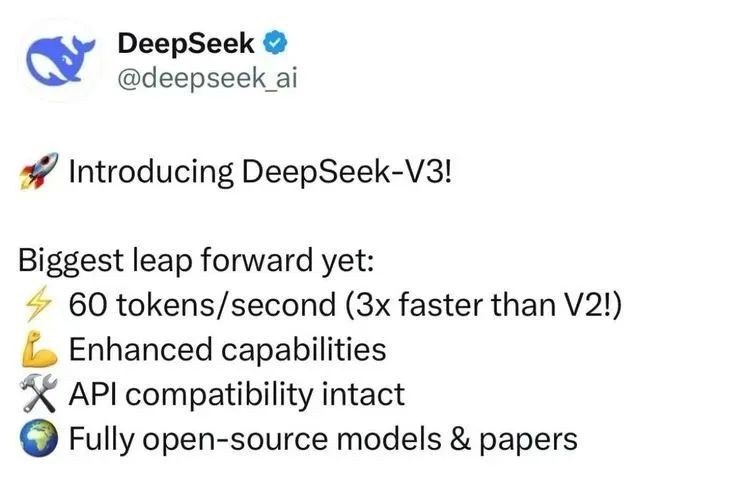
DeepSeek V3开源模型 和OpenAI几亿烧出来的一样好
像是迷雾中走出的一头怪兽,DeepSeek V3 在先行“泄露”并引发一阵惊叹后,开发方深度求索正式发布了技
 loliburin
2024-12-27
-
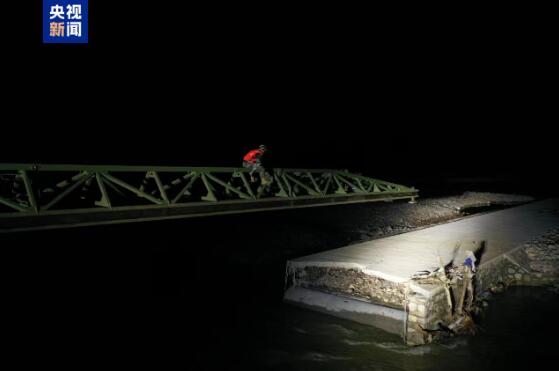
辽宁洪灾村一夜出现51米机械化桥
受强降雨影响,辽宁省葫芦岛市绥中县秋子沟乡发生山洪,大杨树沟村附近道路被冲毁,出现42米缺口,导致4个自然村
 Brook Schwartz
2024-08-22
-

《绝区零》青衣什么时候上线
绝区零青衣什么时候上线?青衣是1.1版本中即将上线的一位新角色,隶属于刑侦特勤组,是电属性的击破型角色。版本
 早川井子
2024-08-14
-

如何将HostEase VPS的控制面板改成中文?
用户在使用HostEase VPS的时候,会因为控制面板是英文而觉得有些困扰。那么如何将HostEase V
 slrabbit羞羞兔
2024-07-25
-

茅台集团公布高管薪酬
近日,贵州茅台集团官网发布《中国贵州茅台酒厂(集团)有限责任公司2022年度负责人薪酬信息公告》。公告显示,
 秦可欣
2024-03-08
-

沈阳文旅局长:谁砸文旅牌子砸谁饭碗
□王鸣镝1月9日,据东北新闻网报道,沈阳市文旅局长刘克斌霸气喊话:谁砸沈阳文旅的牌子,我就砸谁的饭碗!他表示
 Couple love
2024-01-10
-

懒理“内裤外露”争议 古力娜扎晒美照庆生日
女星古力娜扎来自新疆,以甜美外貌而有着“新疆维纳斯”的美称,近期却因一款裤子的穿搭造型遭到舆论砲轰,对此,她
 张蓝艺
2023-05-04
-

男子将妻子踢得连滚带爬 路人怒斥
4月9日深夜,浙江杭州一男子在路边多次脚踢一女子,被多名热心群众制止并报警,被打女子称男子是其丈夫,喝多了酒
 茶蘼Daissm
2023-04-10
-

国足亚洲杯恐陷“死亡之组”
4月5日,亚足联官方宣布2023卡塔尔亚洲杯比赛时间和球场,本届亚洲杯共24支球队参赛,比赛时间为2024年
 吴承泽
2023-04-06
-

武汉大暴雨白天变黑夜
武汉市气象台 2023 年 04 月03 日14时36 分发布暴雨黄色预警信号::预计未来6 小时,蔡甸、东
 打翻的暗恋
2023-04-03
-

手机行业又少了一个玩家!黑莓5G手机已凉凉
当黑莓和TCL的合作关系结束时,许多人认为他们再也看不到黑莓智能手机了。然而7个月后,黑莓与OnwardMo
 尚语贤
2022-02-13
-

女子跳桥轻生被小货车接住
1月12日,四川成都,一女子欲跳桥轻生,周围的热心市民极力劝阻,但女子还是跳了下去。万幸的是,女子跳下去的瞬
 确有情
2022-01-14
-

黑龙江新增无症状曾在满洲里乘火车
据央视新闻消息,记者从黑龙江讷河市应对新冠肺炎疫情工作领导小组指挥部获悉,2021年11月28日8时20分,
 安暖叶景淮
2021-11-29
-

腾讯内测曝光,刷手支付来了?业内专家:应用前景不乐观
“如果刷一刷手掌就能支付的话,那以后可真的要‘剁手’了。”网友如是说。昨天,腾讯正在内测刷掌支付的消息不胫而
 暴风魔镜
2021-08-19
-

高通宣布与蔚来合作下一代数字座舱技术 加速5G智能网联汽车发展
1月10日消息,日前,高通技术公司与蔚来宣布双方将合作为蔚来首款旗舰轿车蔚来ET7带来最新下一代数字座舱技
 ྀི果儿
2021-01-10
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


