








 分享文章

新闻分类
-

优思益回应“海外地址竟是汽修厂”:办公地址正处于变更阶段
4月1日,优思益通过微信公众号发布声明。关于“澳洲优思益”相关报道的声明4月1日,央视新闻发布题为“海外地址
 Weijoannana
2026-04-03
-

顺丰无人机仅用20分钟飞过琼州海峡:效率碾压陆运+水运
12月18日,海南自由贸易港正式启动全岛封关,中国对外开放迎来里程碑。据了解,作为连接海南自贸港与内地的重要
 霓虹南娘
2025-12-20
-

特朗普贴出一张图 让世界哭笑不得
刚过去的周末,特朗普依旧忙碌。他下令空袭也门胡塞武装,还驱逐大批罪犯到萨尔瓦多。此外,他在3月16日发布了一
 effisexy
2025-03-17
-

微信推出这个送礼功能 到底好不好用
兄弟们,掐指一算,很久没写微信的新功能了。倒不是世超不想整,相反,写了流量大大滴,我还特想写。主要现在微信新
 MS静静
2024-12-21
-

香飘飘奶茶辟谣倒闭:还在继续绕地球
“宁波香飘飘食品有限公司破产”话题登上热搜,宁波香飘飘食品有限公司名下2个注册商标“香优美” “美诺萱”将被
 Wasasa
2024-12-16
-

LV柜员与男客户暧昧被原配揪衣领
10月23日,安徽省合肥市银泰中心一名LV柜员与男客户暧昧,被原配发现后大闹商场。视频内容显示,一名女性抓住
 Haley Reed
2024-10-25
-

男孩踩女童肚子蹦跳 家长竟恶语相向
据吉林广播电视台新媒体官方帐号《吉祥新闻》10月24日消息,23日山东济南发生一起女童被踩的事件,双方家长发
 星河漫入凡间
2024-10-25
-

烟草局回应“凌晨上门伪造证据”
甘肃天水的阮双全涉嫌无证倒卖香烟,一审被判五年。二审中其律师出示证据证明,定罪关键证据系烟草局人员三年后两次
 鸭奈飞
2024-06-18
-
券业并购稳步推进 市场预期不断升温
券业并购案例正在稳步推进中。日前,浙商证券公告称,以约10亿元受让国华能源持有的国都证券股份共4.49亿股,
 青燇
2024-06-07
-

女子拍下自己溺水瞬间
湖北一家人去马来西亚仙本那海边玩耍,女子拍下自己溺水瞬间,“不会游泳的人懂,就是站不起来了”。
 AsiaM
2024-05-17
-

张国荣 我们的思念从未停止
【香港传奇歌手张国荣逝世21周年:永远的怀念与致敬】 4月1日,2024年,香港音乐和电影界的标志性人物张
 酒心啵啵糖
2024-04-01
-

360搜索AI版 基于AI的对话式搜索
智能解读你的每个疑问,让对话成为探索的引擎。快速获取优质信息的同时,激发你无限的灵感和创造力。
 人间尤辘
2024-02-14
-

教师疑因不符人才引进政策被劝退
封面新闻记者 宋潇 实习生 袁梦馨被江苏省东台市作为人才引进的西北大学硕士毕业生赵静,入职不到半年后,被举报
 王一宁
2024-01-17
-

麦当劳外卖可乐杯壁内布满霉点
据北京质量报告援引沸点视频报道,5月15日,朱女士和同事点麦当劳外卖,喝了大半后发现可乐杯壁上布满霉点,
 梁凯晴
2023-05-16
-

疫情期间不发工资违法吗
疫情隔离期间不给员工发工资不合法。依据相关的规定,在疫情防控期间,企业停工停产在一个工资支付周期内的,企业应
 孙嘉
2023-03-26
-

浙江:或在明年1月中旬迎来首轮疫情高峰
浙江省疫情防控工作领导小组办公室常务副主任、省政府副秘书长陈重18日介绍,当前浙江疫情主要呈现3个特点:一是
 碾压一切的霸气
2022-12-18
-

世界上最不怕新冠的人 美国一男子血液稀释1万倍仍能杀新冠
12月11日消息,据报道,美国佐治亚州56岁的约翰·霍利斯被发现拥有“超级血液”,这让他成为世界上对新冠病毒
 予之笑颜
2022-12-11
-

沪男子扛麻袋狂买5小时 商品摆满地
上海一男子外出采购生活物资,一早出去下午才回到家。狂买5小时,回家后麻袋一倒,能开小卖店了,商品摆满地,瓜子
 松金洋
2022-05-20
-

万达辟谣王健林去世
来源:21世纪经济报道原标题:王健林主持召开万达集团创新工作推进会 员工称其“身体很好”万达集团官网消息,1
 都市神豪林云
2021-11-15
-
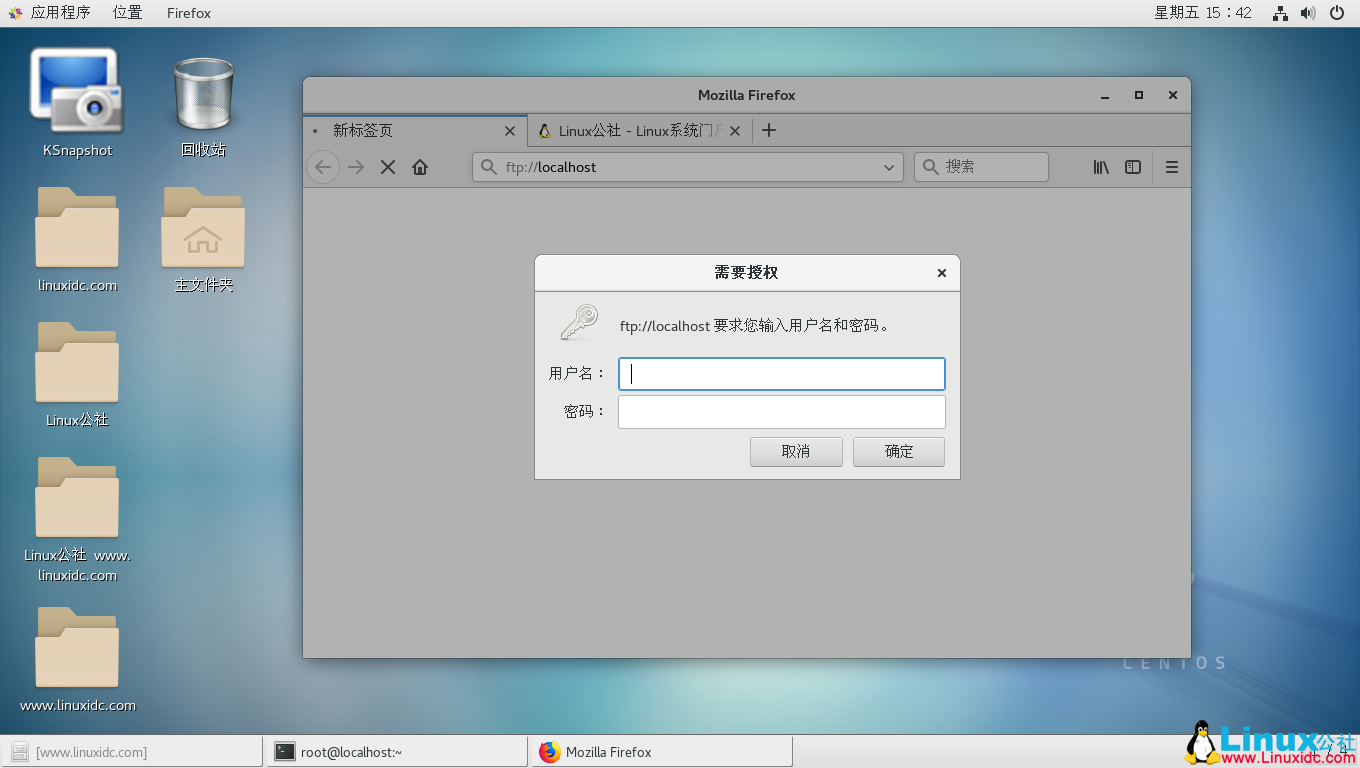
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


