

 分享文章

新闻分类
-

星乃莉子个人资料及最新作品
星乃莉子(日语:星乃莉子,出生日期1999-04-20,金牛座),身高152 厘米,三围在B84/W57/H
 jdhx905
2025-07-22
-

《黑神话:悟空》萍萍演员女仆装热舞
小狐狸萍萍无疑是《黑神话:悟空》中最受欢迎的角色之一,她让很多玩家为之倾倒,在游戏的剧情里,萍萍也是推动故事
 夏花
2025-02-21
-

因《749局》口碑崩塌 网友开始评价陆川执导的六部电影质量
陆川执导的科幻新片《749局》现已正式上映,其在豆瓣的评分不甚理想,还出现了口碑争议,陆川也曾在微博里对《7
 Jessa Rhodes
2024-10-06
-

英伟达CEO黄仁勋近三个月出售近600万股股票
最新数据显示,截至 9 月中旬,英伟达 CEO 黄仁勋(Jensen Huang)在过去三个月内共出售了近
 Adriana Chechik
2024-09-19
-

toxicosplay国外美女COS蒂法:但是穿着艾达王的衣服
近日,推主@toxicosplay 分享了自己最新的COS照片——蒂法但是王阿姨版,两个角色的美感合二为一,
 风吟鸟唱
2024-09-18
-

内蒙古男子自缢身亡 32年前曾杀害2人
死者究竟是何人,为什么要伪造身份自缢而亡,一起自杀案件的背后,到底隐藏着怎样的秘密?时间追溯到2024年4月
风吟鸟唱
2024-08-26
-

警方通报摄影师贩卖女童写真牟利
上海徐汇警方:男子利用为儿童摄影之便贩卖照片牟利,案件正进一步调查警情通报2024年5月27日网上反映,有人
 季妍希
2024-05-28
-

《维京传奇》三职业介绍
1.1战士:近战物理攻击职业。开天剑法,狂野冲撞逃无路,高额的爆发,高额的生命力,及高额的物理防御,生存能力
 蒋雯雯
2024-05-02
-

香港一导盲犬在商场内晕倒去世
【#香港一导盲犬在商场内晕倒去世#:2018年出生,深得使用者家人爱护】据港媒11月14日报道,13日将军澳
 肚脐小师妹
2023-11-14
-

AList基于Go开源的多文件存储神器
今天来个大家分享一款用Go和Solidjs开发的,一个支持多种存储的文件列表程序。软件的名称叫做AList。
 郭冠廷
2023-09-10
-

李玟姐姐:近一周内发现李玟不对劲
李玟的姐姐李思林在7月5日发文表示,李玟因患上抑郁症,在家中自杀于5日去世。李思林透露,她在过去的一个星期里
 忆清风
2023-07-07
-

直播间疯狂刷礼物可能是在洗钱
今年3月,江西警方发现一传媒公司接入了几百条宽带,经查该公司的主业竟是给主播刷礼物,1个月资金流水达上千万。
 中国颜值的半壁江山
2022-12-10
-

虎门销烟是哪一年哪一月哪日
时间:1839年,林则徐虎门销烟林则徐于道光十九年(1839)正月二十五日行抵广州。经一个星期的考虑和布置,
 我吃小朋友
2022-11-25
-

宋智雅和金贤中真的在一起了吗?
宋智雅复出后频频晒照,因为使用假货被扒出来,宋智雅被迫退出过网红圈一段时间,如今风波平息,宋智雅也再次复出。
 桂晶晶jenny
2022-06-17
-

“新玉猫国际”平台涉嫌非法集资案最新通报
“新玉猫国际”平台涉嫌非法集资案情况通报(五)截至2022年5月23日,已将李某某、胡某某、黄某某、魏某某等
 三津谷叶子
2022-06-02
-

刘畊宏为什么定居上海?
近几年,内地娱乐市场迅速庞大,很多港台艺人都选择到内地定居,寻求新的机会,譬如:张柏芝、刘嘉玲、陈小春、刘畊
 顾圣婴
2022-05-04
-

苹果已停止签署iOS 15.2
在 1 月初发布 iOS 15.2.1 之后,苹果于今天正式停止签署 iOS 15.2。随着 iOS 15.
 孟小蓓
2022-01-20
-
蔡卓宜的前任叫什么经历过什么?
蔡卓宜是有“氧气美少女”之称的,在蔡卓宜参加青春有你2时,通过这个节目她收获了非常多的粉丝喜欢和支持。蔡卓宜
 确有情
2022-01-15
-

网页端Facebook新增“隐私中心” 让用户更深入了解数据收集和隐私保护
桌面端 Facebook 网站新增了“Privacy Center”(隐私中心)部分。Meta 在新闻稿中表
 赵茹珍
2022-01-08
-
Drupal远程代码执行漏洞CVE-2019-6340
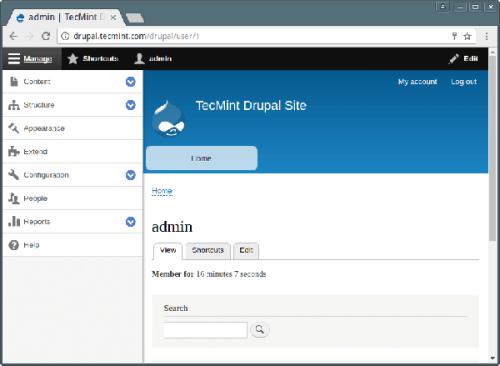
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接


 微信
 新浪微博


