








 分享文章

新闻分类
-

尊界回应刹车踏板断裂 可为已交付用户提供免费升级
今日,尊界汽车官方发布公告回应了最近关于尊界汽车制动踏板支架底座相关的问题。此前,有账号指出百万豪车尊界V8
 Hの杯
2026-10-09
-

荣耀CEO李健官宣签约张雪机车两位车手:联名款智能手表近期发售
今日,荣耀CEO李健正式官宣,品牌已与张雪机车车队达成深度跨界合作,签约旗下两位核心车手,同时此前预热的张雪
 Daidai-77
2026-06-12
-

比亚迪:“龙哥讲电车”编造传播虚假信息 一审判赔200万!
刚刚,比亚迪法务部官微发布称,近期,就比亚迪起诉“龙哥讲电车”、“满格电新能源”等账号一案,我司收到法院一审
 若雾_751
2025-12-25
-

32岁男子疑因长期熬夜突发心梗
心梗、脑梗……这些往日的“老年病”如今逐渐盯上了年轻人。日前,泉州32岁的刘先生因长期熬夜,突发急性胸痛2个
 松下裤带子
2025-09-15
-
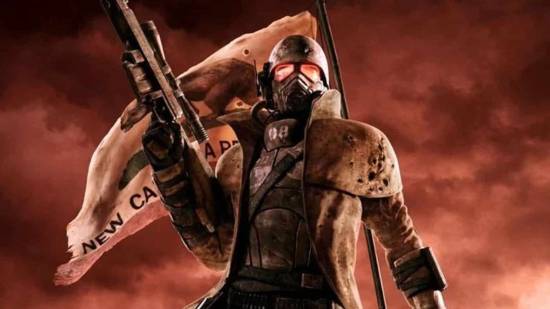
《辐射:新维加斯》编剧回归黑曜石!但不是做续作
《辐射:新维加斯》的首席编剧John Gonzalez在离开黑曜石14年后,正式回归该公司,并担任创意总监。
 eskyperry
2025-02-02
-

gocron基于Go的可视化定时任务管理系统!
gocron,这个名字听起来就像是“go”和“cron”的完美结合,是一个用Go语言开发的轻量级定时任务集中
 王佳佳
2024-12-21
-

刘晓庆“忘年恋”语音曝光
据哈尔滨日报报道,最近有关刘晓庆曾经出轨的消息在网络上引起了热议。据知情人士透露,刘晓庆在2015年与第四任
 花如雪泪已尽
2024-10-29
-

送别山东汉子栾留伟
8月20日,河北固安,山东汉子栾留伟遗体告别仪式举行,一起送英雄最后一程。8月10日,在河北廊坊固安永定河,
 星之迟迟
2024-08-20
-

漫威蜘蛛侠3截图泄露!蛛丝现身
距离Insomniac推出《漫威蜘蛛侠2》在PlayStation 5上发售还不到一年,但关于《漫威蜘蛛侠3
 fortunecutie
2024-06-16
-

柯基冲着狗肉店狂叫
5月4日,内蒙古兴安盟。柯基经常冲着对面店铺狂叫,结果一看店铺名字……拍摄者:天天来狗肉店骂街,看见店主也骂
 KOL蛙蛙
2024-05-07
-

专访“汪小姐”唐嫣:有人物弧光
她媚她娇她也憨,但关键时刻,伊擦干眼泪,风风火火说冲就冲,是真正能扛事的、典型的Shanghai Lady。
 吉泽明
2024-01-03
-
125名跨境裸聊敲诈嫌犯被批捕
近期,北京市房山区检察院经依法审查,对北京市公安局房山分局提请批准逮捕的赴印度尼西亚实施跨境裸聊敲诈的电信网
 老板娘
2023-11-22
-

KIRIN990是什么处理器
kirin990是海思麒麟990处理器。海思麒麟990处理器将会使用台积电二代的7nm工艺制造。麒麟990处
 孟若羽
2023-09-10
-

孟子义穿黑格子衣裳大秀小蛮腰!
最近,著名女星孟子义发布了一组靓丽写真,魅力十足。她还写道,“夜色和那天的心情,都很美#带你寻找夜生活# ”
 女神经怎么了
2023-01-12
-

四部门:网络平台应禁止入网经营者宣传、销售含金银箔粉食品
据吉林省畜牧业管理局网站近日消息,根据《中华人民共和国食品安全法》《中华人民共和国广告法》《中华人民共和国农
 十言九妄
2022-07-11
-

神舟十四号乘组在轨一个月
据@央视网 报道,截至今天(7月5日),神舟十四号航天员乘组已进驻空间站整1个月,目前三位航天员身心状态良好
 落日海湾
2022-07-06
-

对标迈巴赫S级 红旗H9+定制版价格曝光:158万元起售
2021年上海车展上,红旗曾展出了一台H9+白玉兰定制版。时隔近7个月,H9+定制版的售价首次遭到了曝光,其
 罗一秀
2021-11-16
-

苹果警告泄密者不要误导第三方配件制造商
Vice今天强调,在一封发给中国的泄密者的信件中,苹果警告说,泄密者可能会给第三方配件制造商提供错误的尺寸和
 杜冰若
2021-07-31
-

因未能删除违规内容 俄罗斯对Facebook和Twitter处罚款
7月23日消息,据国外媒体报道,俄罗斯一家法院对美国社交媒体巨头Facebook、 Twitter和即时通讯
 catwoman
2021-07-23
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


