








 分享文章

新闻分类
-

顶级域名AI.com以7000万美元转手 刷新历史交易纪录
根据周六的最新消息,象征着“人工智能”一词(Artificial Intelligence)首字母缩写的互联
 伊藤诚
2026-02-09
-

欲女是什么意思?
欲女指欲望大性欲强的女生,往往和外表形成反差感,甚至会出现滥情滥交,欲女是对性有较高需求或表达较强烈性欲望的
 嚣张的脚毛
2025-10-07
-

男子银行网点施放烟雾 警方通报
中新网2月17日电 据上海市公安局浦东分局官方微博消息,2月16日20时30分许,110接报警称周祝公路鹿溪
 苏小涵
2025-02-17
-

极越CEO夏一平上月还请300多位车主吃海底捞:如今被员工围堵
据媒体报道,极越汽车陷入经营危机,就在今天上午,极越CEO夏一平被极越员工围堵在办公室。夏一平表示:正在积极
 姚漫川
2024-12-12
-

苹果iOS 18.0.1更新发布:修复iPhone 16系列触屏失灵等Bug
今日,苹果向iPhone用户推送iOS 18.0.1更新(内部版本号:22A3370),这是iOS 18的第
 Yinyleon
2024-10-04
-
澳元兑换人民币汇率2024年8月9日
今日澳元兑换人民币的汇率为:1澳元=4.73010人民币根据今日汇率,1澳元可兑换4.7301人民币,数据仅
 Vivian
2024-08-09
-

360 AI浏览器APP即将上线:支持500万字长文本处理
今天360智脑宣布正式内测500万字长文本处理功能,该功能即将入驻360AI浏览器。此外,360AI浏览器A
 青燇
2024-03-23
-
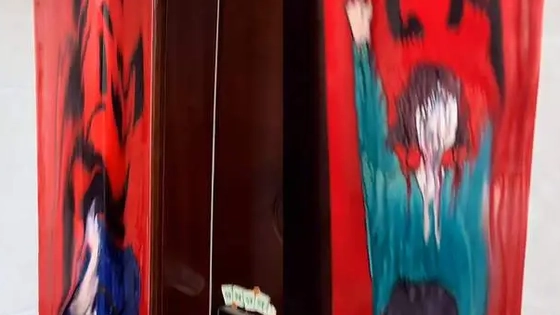
回南天女子家门口对联受潮掉色
3月4日,广东广州的一位女子在网络上分享了一段视频,展示了回南天现象对她家门口对联的影响。视频中,各色的颜料
 最佳前女友
2024-03-06
-

高速多车相撞:有人打碎挡风玻璃爬出
据报道,贵州某高速路上发生了一起严重的交通事故。数十辆车撞成一团,有人打碎挡风玻璃爬出车位。这起事故引起了当
 刘旭阳
2024-01-23
-

飞书签约韵达速递 助力韵达打通抖音电商数据
9月21日消息,近日,国内物流服务公司韵达快递宣布全员上飞书。飞书解决方案副总裁何斌表示,“飞书将助力韵达快
 陈昭荣
2023-09-22
-
阜外医院徐波受贿12亿?官方回应
8月15日,国家卫生健康委就全国医药领域腐败问题集中整治工作发布有关问答。一、开展集中整治的工作背景以及目的
 梁宸
2023-08-15
-

印男子1分钟用头砸碎273颗核桃
8月4日,据《吉尼斯世界纪录》,27岁的印度男子纳文·库马尔一分钟内头砸核桃273颗,创造了新的吉尼斯世界纪
 冯丹丛中笑
2023-08-08
-

员工吐槽单位意见箱多年无人开启
5月13日,广东广州。员工吐槽工厂意见箱多年无人开启,箱内纸张几乎烂掉。工厂员工张先生称,自己工作的厂里的工
 王雨涵
2023-05-16
-

福建江西城际高铁全面启用e卡通:扫码即可直接坐火车
本月初,12306宣布将在多地试行“铁路e卡通”,让乘客在App内开通服务后,无需购票即可乘车。现在,这一功
 不能回去的岁月
2022-08-22
-

QQ 8.8.88安卓版发布:安装包缩小至625MB
QQ 8.8.88安卓版android所属分类:社交立即查看不久前,QQ iOS版更新了8.8.88版本,今
 商毅
2022-04-23
-

知乎:全球发售2600万股销售股份 每股发售价51.8港元
4月11日消息,今日早间,知乎在港交所发布公告称,公司拟在全球发售2600万股股份,其中香港发售股份260万
 宋思衡
2022-04-11
-

虚幻5黑客帝国PC免费下载:感受下开放世界画质巅峰
昨日晚间,Epic官方发布虚幻引擎5正式版,并开放下载。而同时,此前登陆PS5与XS平台的《黑客帝国觉醒:虚
 国模思思
2022-04-06
-

杭州涉疫企业进口物料检出奥密克戎
1月26日凌晨,杭州市通报新增1例新冠肺炎确诊病例,该首发病例甘某某系慧而特(中国)餐饮设备有限公司员工。2
 念念_D
2022-01-28
-

Brave:所有浏览器都面临“泳池派对攻击”威胁
DoNews 12月17日消息(刘文轩)浏览器开发商 Brave 的隐私团队最近发现一个新类型漏洞,这个漏洞
 一颗大枣
2021-12-17
-
Apache Tomcat反序列化代码执行漏洞复现
前言Apache Tomcat 是一个开放源代码、运行servlet和JSP Web应用软件的基于Java的Web应用软件容器。当Tomcat使用了自带session同步功能时,使用不安全的配置(没有
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


