


 分享文章

新闻分类
-

HappyHorse 1.1 – 阿里推出的升级版AI视频生成模型
HappyHorse 1.1是什么HappyHorse 1.1是阿里最新上线的AI视频生成模型升级版,较 1
 䒕懒猫
2026-06-22
-

Xubuntu官网疑似遭到黑客渗透 下载地址被替换为恶意可执行文件
基于 Ubuntu 派生的 Linux 发行版 Xubuntu 官方网站疑似遭到黑客攻击,有网友发现该网站提
 唐翩翩
2025-10-21
-

男子造谣顶流明星澳门输10亿被拘
3月10日以来,一则“有顶流明星在澳门输了10亿”的信息在互联网平台传播,引发网民热议和各种猜测,相关话题频
 yuki亭
2025-03-14
-

必应搜索出现字节跳动AI代码编辑器Trae山寨网站 排名第一下载时请仔细辨别
Trae 是早前字节跳动面向开发者推出的人工智能代码编辑器,Trae IDE 最初仅支持国际市场,不过目前字
 青山华
2025-03-04
-

勒布伦兄弟男双进4强
勒布伦兄弟男双进4强在WTT福冈总决赛男双1/4决赛中,法国组合F-勒布伦和A-勒布伦以3-1逆转战胜日本组
 玖玖
2024-11-21
-

蔡瑞雪宝岛顶级女艺人!好腿好身材,简直美到犯规!
蔡瑞雪,出生于1996年10月2日,身高1米56,体重45公斤,是一位台湾艺人、YouTuber以及演员,有
 傍晚去海边散步
2024-11-13
-
中国初创公司数量暴跌98% 数据服务商回应:不准确
近日,有关中国初创公司数量在五年内暴跌98%的报道引发了热议。该报道指出,根据IT桔子的数据,2018年中国
 Alexis Crystal
2024-09-14
-

爱好网:最大的密钥分享网站!
只能说这个站点不一般,但是总感觉这个站点对于老司机来说意义不大,对于新手来说似乎又有点难度。站点主要是提供
 Loozy
2024-08-10
-

小伙拔牙拍片时晕倒 开颅手术后去世
1月21日,本是年轻有为的湖南岳阳籍汽车工程师王奥纪的24岁生日,但他躺在深圳市殡仪馆已逾5个月,家人至今仍
 航空桃桃
2024-01-25
-

玛莎拉蒂利润率暴增近40%!CEO:永远不会卷入价格战
日前,意大利豪华品牌玛莎拉蒂公布了今年上半年整体财务与经营情况。从财报来看,各项重要财务指标均有显著增长,售
 王淑华
2023-08-10
-

成都草莓音乐节一男子对警察竖中指
【成都草莓音乐节一男子对警察竖中指,突然摇头晃脑有没有嗑药】近日,四川成都举行草莓音乐节,但一段视频却引起了
 钱琨
2023-04-12
-
日元对人民币汇率2023年1月27日
今日日元兑换人民币的汇率为:1日元=0.05201人民币根据今日汇率,100日元可兑换5.2010人民币,数
 旧谈
2023-01-27
-

柴碧云个人资料老公是谁?
柴碧云,1989年7月3日出生于陕西省西安市,毕业于北京电影学院表演系本科,中国内地女演员、主持人,北京时代
 陈大伟
2022-05-04
-

越来越多的私募股权公司表示有兴趣收购推特
4月19日消息,据国外媒体报道,在马斯克和推特的大戏拉开帷幕后,消息人士称,从4月18日开始,越来越多的私募
 江百合
2022-04-19
-

虎年开工第一天
上班啦!快看看这是不是假期结束的你?今天是春节假期后上班的第一天,一点都不想上班?还在想念没吃完的美食,没睡
 逆流1982
2022-02-07
-

美国阿尔伯克基的学校在网络攻击后继续停课
据CNET报道,美国新墨西哥州阿尔伯克基市的学校在周五继续停课,因为官员们继续调查关闭关键计算机系统的网络攻
 天降女教官
2022-01-15
-

工信部允许批复备案域名清单
工信部批复的有哪些域名?工信部批复的域名有:英文顶级域名、中文顶级域名以及两个国家顶级域名(.cn和.中国)
 callmesora
2021-10-12
-

喜茶完成5亿美元融资 资方阵容盛大
喜茶刚刚交割完毕新一轮5亿美元的融资。此前,媒体于6月24日曾报道喜茶即将完成这一轮融资,资方阵容盛大,包括
 amiao
2021-07-13
-
属猴的五行运势是怎样的?
金猴金星为主星。尚白色。兑卦。方位:西方。季节:秋天。以“白虎”为象征。吉祥物:虎。属金猴者,机灵而强悍,狡
 王祥明
2021-03-22
-
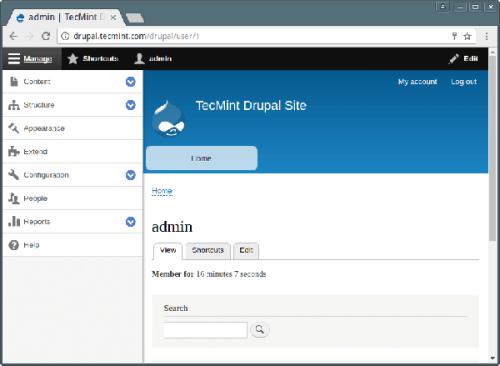
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


