


 分享文章

新闻分类
-

Open-Fiesta – 开源的AI聊天平台,能同时运行多种模型对比
Open-Fiesta是什么Open-Fiesta 是开源的多模型 AI 聊天平台,基于 Next.js 1
 yukiyyuu44
2025-09-03
-

《单身情歌》编曲者病危 林志炫祈祷
转自 | 中新文娱5月8日,据中新文娱援引台媒,台湾知名音乐人韩贤光突然传出心脏骤停、送医抢救的消息,目前插
 ritababy
2025-05-08
-

大哥戴假发在一声声好帅中迷失自己
3月25日,北京一位男子在试戴假发时,起初拒绝尝试,但在摊主和顾客的鼓励下,最终戴上假发。后来在一声声好
 小困鱼
2025-03-27
-

海马氢燃料汽车行驶里程突破3万公里
海马氢燃料电池汽车示范运营取得新进展。自2024年3月启动的海南省氢燃料电池汽车示范运营项目,截至2025年
 潘婷婷
2025-03-04
-

三星堆一团皱皱金箔展开后飞出小鸟
2021年,三星堆出土一件金鸟形饰。刚出土时,它拧成一团,经过专家清理后慢慢舒展开,仿佛一只“金凤凰”展翅欲
 休想左右本少
2024-11-12
-

顶住失控车辆的“白车侠”获赠新车
极目新闻记者 张万军闹市中,一名男子突发疾病车辆失控,白色小车司机驾车死死顶着失控的车辆,阻止车辆撞向人群,
 熊本便当
2024-10-12
-

iPhone 16 Pro Max 87款充电器实测:远远不到45W
iPhone 16系列发布以来,围绕其充电功率一直争议不断,尤其是国行入网时标注的45W让不少人兴奋,但种种
 PMF005
2024-10-01
-
高铁站一声舅舅换来一群兵舅舅回头
山东聊城发生了温馨的一幕。一名三岁男童随家人到高铁站为即将入伍的“兵舅舅”送行。在告别的瞬间,男童用稚嫩的声
 李晓娜
2024-09-25
-
韩元汇率对人民币2024年6月7日
今日韩元兑换人民币的汇率为:1韩元=0.00530人民币根据今日汇率,10000韩元可兑换53.0000人民
 管明美
2024-06-07
-

王自如被强制执行3383万
天眼查App显示,近期,王自如新增一则被执行人信息,执行标的3383万余元,执行法院为深圳市南山区人民法院。
 陆小喵
2024-02-27
-

老人突然离世39万元存款难取出
近日,武汉市民张女士的父亲因为突发疾病不幸去世。在为父亲办理后事的过程中,张女士发现父亲在汉口银行的账户
 关婷
2024-01-17
-
亚斯伯格症症状是什么?
亚斯伯格症候群(Asperger's syndrome,Asperger's,简称AS)是神
 杨帆
2023-08-08
-

黄老师素颜遭吐槽 “丑”局长解围
日前,“挖呀挖”黄老师与随州文旅局长解伟同框,共同推介随州市美好乡村生活节,被湖北日报等媒体关注。解伟告诉九
 李欣冉
2023-05-22
-

杨晨熙“辣秀深V蝴蝶结”太震撼
儿童台出身的女星杨晨熙(果冻姐姐),28岁开始和谐星大飞(吴志庆)交往,两人爱情长跑9年,甚至还一度论及婚嫁
 脾气古怪无人爱
2022-12-29
-

机械工业出版社:强烈谴责对网络盗版夸大、演绎陈春花教授对华为解读
机械工业出版社7月6日发布声明称,对网络盗版夸大、演绎陈春花教授对华为解读表示强烈谴责,并已提起诉讼。
 章鱼小肉丸
2022-07-07
-

如何使用Aconvert图片文件格式转换?
图片的格式相当多,但整体来说分成位图与矢量图两大类,我们常用的 BMP、JPG 等格式都是属于位图,而 SW
 抖音王多鱼
2022-06-14
-
抖音痞幼黑料不打烊900张照片
抖音痞幼怎么了?随着她的名气越来越大,网友对其的度也越来越高,甚至网上专扒网红背景的大V也盯上了她。其实咱们
 郭妃丽
2022-02-20
-

摩羯座女生
摩羯座女生给人的印象一直是非常独立自我的,她们当中的许多人都会被称为女汉子,这是因为摩羯座女生大多数都是事
 吴显国
2021-03-15
-

构建和谐亲子关系 父母要学会“有话好好说”
微信公众号提问寒假期间,孩子学习情况不是很理想,我们在帮助孩子辅导功课的时候,看着他的作业就非常着急,会说话
 陈掖贤
2021-02-22
-
ProFTPD mod_copy远程执行代码漏洞警报
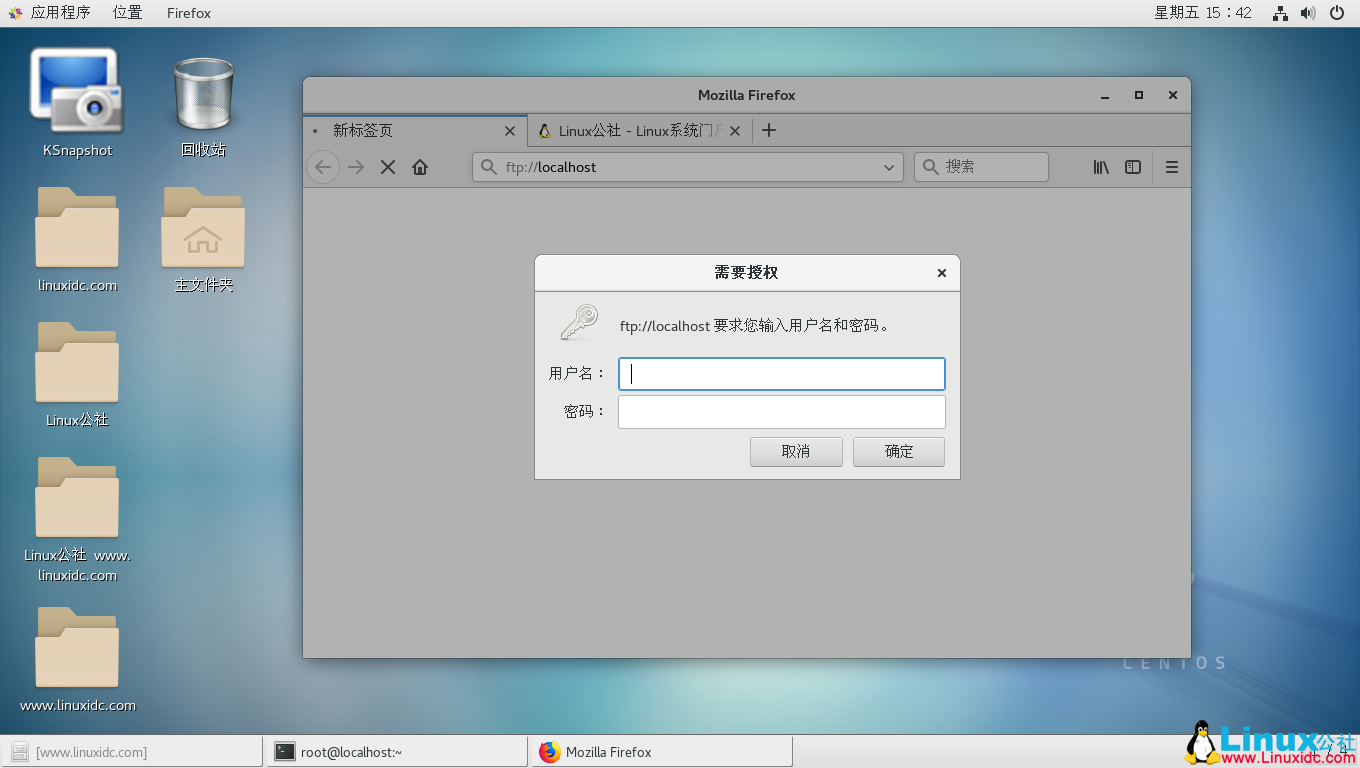
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


