


 分享文章

新闻分类
-

小米高管称苹果DUO左手单持不友好:国产做会被网暴?
近日,苹果首款折叠屏手机iPhone Duo持续引发关注。除了折叠形态本身,其针对大屏显示重新设计的系统UI
 Mikki嘎嘎嘎
2026-09-12
-

YouTube视频总量达290亿条,Shorts与AI成增长主力
截至2025年12月,YouTube平台累计视频数量达290亿条。调研机构Omdia指出,Shorts短视频
 豁牙橡皮
2026-02-09
-

小红书回应高频读取用户信息:无授权不会读取
日前,多位小红书用户反映,小红书后台持续高频获取用户位置信息,有用户最高3天内被访问1.7万次,包含定位、照
 Miuzxc
2025-03-28
-

华为一呼百应:已吸引1200万名开发者加盟
2024华为开发者年度盛典,日前在华为松山湖基地成功举办。这是一场华为公司面向全球开发者的年度技术交流分享盛
 张涵宝贝
2024-12-16
-

男子被撞击声吵醒 发现车被撞报废
2024年8月31日,在浙江省温州市发生了一起交通事故。当晚,黄先生正在家中休息,突然被巨大的撞击声惊醒。
 辛尤里
2024-09-04
-

王楚钦亲手“复仇”的机会来了
北京时间8月7日,中国男乒在巴黎奥运会男子团体第二轮中遭遇老对手韩国队,以3比0战胜对手,晋级4强。中、韩两
 陈老湿
2024-08-09
-

九号出行智能电动车国内累计出货量公布
今日,九号电动今日官宣,旗下智能电动车国内累计出货量突破400万台,号称“创造行业新速度”。官方表示,九号已
 肉肉在干嘛
2024-07-01
-

洪欣雪白长腿泰国街头走秀 逆龄现况网惊呆
香港女星洪欣是90年代的性感女神,拥有深邃五官及窈窕身材,依然是许多人心目中的女神;虽然2009年与男星张丹
 fortunecutie
2024-06-13
-

人类首次探测到“超级地球”
科普中国消息,近日,天文学家使用詹姆斯·韦伯太空望远镜(JWST),首次探测到太阳系外一颗岩石行星富含二氧化
 Janisabamian
2024-06-06
-

男子被流浪猫绊倒投喂者赔24万:已构成饲养关系
上海闵行,中国裁判文书网公布一起案件。吴某与同事去羽毛球馆打羽毛球。接球时没注意右脚踩到了猫肚子上,随后摔倒
 杜冰若
2024-03-23
-

怀疑对方AI换脸可以让对方摁鼻子
随着人工智能技术的飞速发展,“AI换脸”技术逐渐成为公众关注的焦点。 中国计算机学会安全专业委员会数字
 逐月su
2024-03-04
-

Nero PDF Tools – 一个免费好用的PDF合并 压缩 拆分及加密解密工具
如今我们对于PDF文件的日常用途应该是比较多的,同时也有会需要对PDF文件进行编辑处理,包括合并、拆分、压缩
 顾嘉烨
2024-02-17
-

云南山体滑坡已致20人遇难 24人失联
据央视新闻消息,截至1月23日14时50分,云南镇雄县塘房镇凉水村合兴、和平两个村民小组山体滑坡共组织救援力
 莉莉安er
2024-01-23
-

班尼路男女厚款保暖加绒外套99元 可领600元大额券
班尼路男女厚款保暖加绒外套,标价699元,限时可以领取600元大额券,到手99元。班尼路港风保暖外套,多色可
浮躁
2023-01-04
-

媒体: 财经大V侯宁猝然离世
近日,有消息称著名财经大V、前财经记者侯宁去世,终年58岁。12月13日,红星资本局从侯宁友人处证实了这一消
 昨夜共星辰
2022-12-13
-

江苏一男子遭特斯拉碾压住进ICU
近日,江苏无锡一市场内,一男子遭一台特斯拉碾压,监控视频记录下了整个过程。25日,警方称受伤男子还在重症监护
 矢吹春奈
2022-05-26
-

宁德时代有烦恼:自己挣得也是辛苦钱!
4月29日晚间,宁德时代披露了2022年第一季度报告。财报显示,宁德时代第一季度营收486.78亿元,同比增
 秦旋
2022-05-01
-

车展车顶维权案已快一年!女车主发声:特斯拉仍不给完整数据
去年4月19日,上海车展期间,安阳女车主爬上特斯拉车顶高喊“特斯拉刹车失灵”维权一事,引起全国网友关注。不过
 utube
2022-03-18
-

腾讯反舞弊通报近70人被辞退
据腾讯集团反舞弊调查部微信公众号25日消息,腾讯一直以来信奉正直的价值观,要求每位腾讯人坚守底线,以德为先,
 甜桃酱
2022-01-25
-
ProFTPD mod_copy远程执行代码漏洞警报
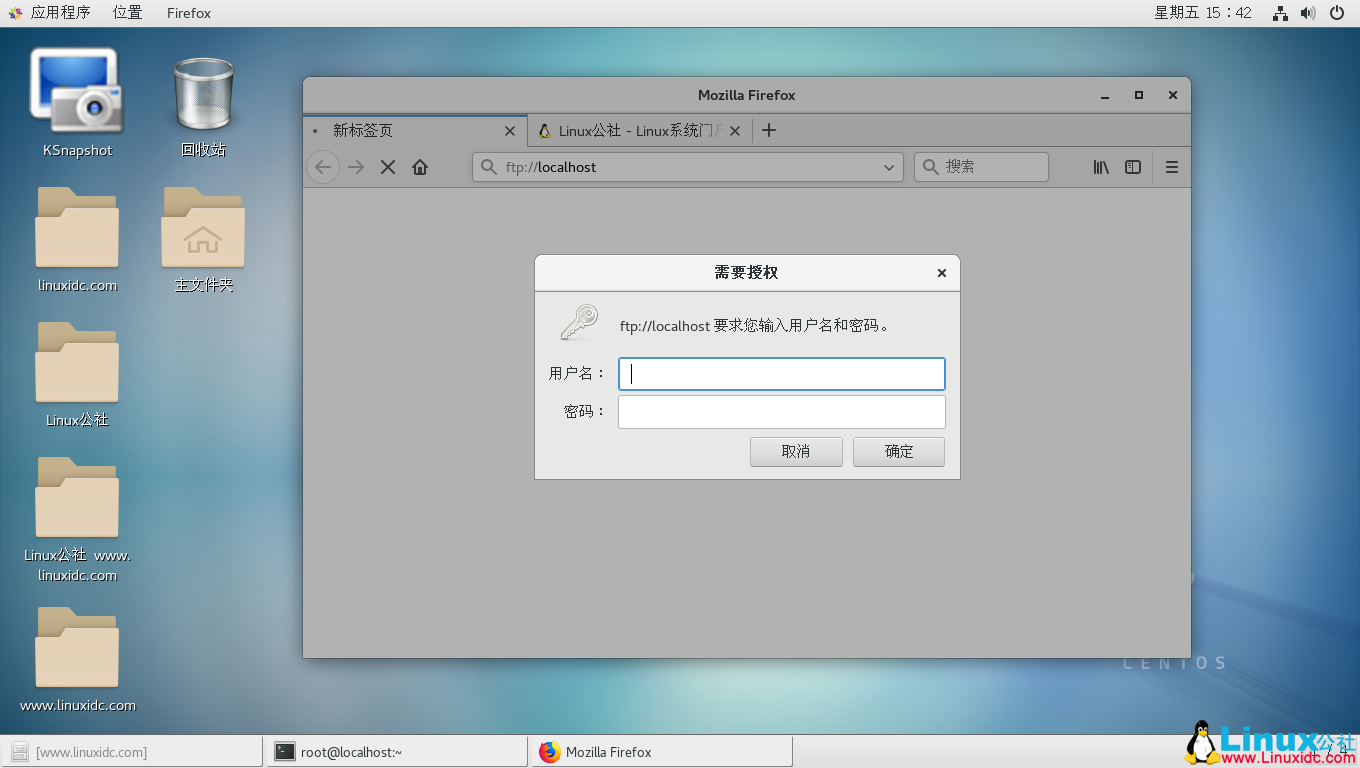
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


