


 分享文章

新闻分类
-

中川翔子猛吃放纵餐 产后减重29公斤的奖励
在产后成功减重约29公斤后,日本艺人中川翔子近日通过Instagram透露自己正处在“减肥休假”状态。她晒出
 露老师
2026-08-31
-

贵州某地抓获恐怖分子?谣言
本文转自【澎湃新闻】;近日,贵州铜仁碧江区警方发现,网络平台某账号发布一条配有警笛警报音效的短视频,发布者任
 ranru666
2025-02-25
-

小飞机坠落造成一人伤亡?假
为有效净化网络环境,营造清朗网络空间,1月4日,广德公安依法查处多起网络谣言案件,行政处罚13人。1月3日中
 cdugaedan
2025-01-06
-

王传君交罚款为女儿摘柿子
王传君,这位在银幕上常以深情而细腻演技著称的演员,在现实生活中同样展现了一位慈父的温暖形象。在一个阳光明媚的
 夜寒兮月孤静
2024-11-05
-

广西房屋倒塌致5人遇难
2024年11月2日14时许,宾阳县思陇镇南关村委六农村发生房屋坍塌后,经消防、公安、应急、卫健等部门对现场
 风吹萤火
2024-11-04
-
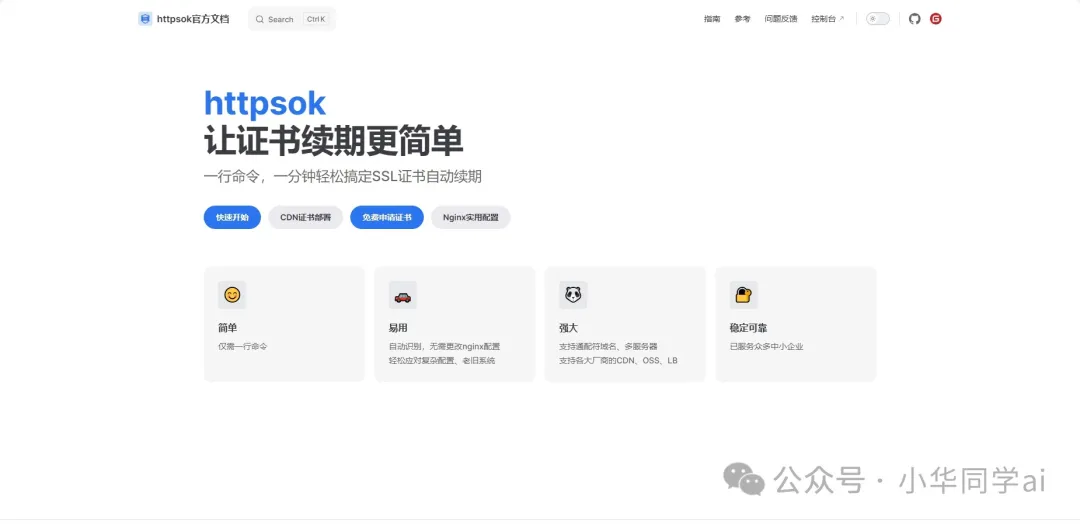
httpsok:开源免费的SSL证书 一行命令轻松搞定SSL证书自动续期
httpsok 是一个专为 Nginx、OpenResty 服务器设计的HTTPS证书自动续签工具。它旨在帮
 浮生醉清风古
2024-11-01
-

阿里云盘相册竟能看其他人照片!官方回应
9月14日晚,多名网友曝料,可以在阿里云盘的相册中看到其他陌生人的照片,堪称P0灾难级Bug。据称,只要在阿
 林星澜
2024-09-16
-

本科专业拟新增535个 包括足球运动
人民网北京9月13日电(记者李依环)教育部网站今天发布《2024年度普通高等学校本科专业申报材料公示》,根据
 Anastasia Knight
2024-09-14
-

sci-hub是什么数据库
Sci-Hub是一个提供免费学术论文访问的在线数据库,其核心目标是打破学术出版商的付费墙,提高知识的可获取性
 核酸酱
2024-07-25
-

闪迪大师极客2.5寸外置硬盘6TB版上架:传输速度130MB/s
闪迪大师极客2.5寸外置硬盘6TB版目前已经上架,售价为1999元。设计方面,这款硬盘号称内置内部减震架,采
 BonnieBang
2024-06-29
-

退货率飙升有商家亏近10万
01、退货率越来越高“我们送运费险的,我帮您预约上门取件哦。”在屏幕上飞速敲出这些传达善意的文字后,对方回来
 弦月映江山
2024-06-19
-

网购ZARA商品不能在门店退换
中国经济周刊—经济网讯 据界面新闻报道,近日,ZARA在线下门店收银台树立了标牌告知顾客,自2023年11月
 汪昱
2023-11-17
-

最具权威的安全认证机构 比亚迪海豹、海豚获欧盟五星安全评级
近日,比亚迪海豚和海豹获得Euro NCAP(欧盟新车安全评鉴协会)五星安全评级,两款车型均以89%和87%
 甄子菁
2023-10-27
-

黑暗荣耀全在俊侵犯过文东恩吗?
有一些迹象表明,全在俊可能曾经侵犯过文东恩。在剧情中,我们可以看到孙明悟曾经强吻了文东恩,但是她在多次面对他
 叶莉
2023-05-05
-

副驾女子头卡方向盘有损上海形象被扣1分?官方回应
近日,有网传消息称,一辆沪A小型汽车副驾驶座位上女子头卡在方向盘下方,有损上海市形象,被普陀区交通执法设备拍
 心有阳光
2023-02-08
-

搜有红包是什么活动?
在最近,百度内测了一个搜有红包玩法,搜索指定的内容可以获得红包,累计红包可直接提现到账,那怎么参与搜有红包活
 寄去书信
2023-01-31
-

年内油价或迎最后一跌:多地区回归“7元时代”
12月19日24时,国内新一轮成品油调价窗口将开启,届时将是2022年最后一次油价调整。据机构测算,截至12
 stranger 陌路
2022-12-17
-

华为自研浏览器内核引热议 消息人士:只是做一些算法创新和修正
近日,微博博主长安数码君曝料称,华为浏览器的某位资深经理透露,大概再过两年就能够看到更好的华为浏览器问世。该
 添美脚
2022-01-18
-

女子收快递 包裹上现侮辱字眼
9月30日,一位网友发微博称,9月中旬她网购了一个筋膜枪,两天后收到快递时,发现包裹上写有许多不堪入目的侮辱
 苏娅
2021-10-03
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


