

 分享文章

新闻分类
-

可乐不是水果 高级感还得是IFS国金中心
在都市的钢铁森林中,这身造型宛如一幅关于“力量与优雅”的视觉宣言。画面中的女子端坐于现代建筑的白色栏杆之上,
 一颗白兔糖
2026-04-08
-

Seedance 2.0 – 字节跳动推出的新一代AI视频生成模型
Seedance 2.0是什么Seedance 2.0是字节跳动旗下即梦推出的新一代AI视频生成模型,主打多
 笔芯YO优优
2026-02-07
-

用二舅"宝华"命名的月季初审通过!当事人:过年告诉二舅
2025年12月31日,博主“植物眼”发布视频称:“重磅消息!宝华过审。”因网友的二舅名字引发全网热议的“宝
 徐婉
2026-01-02
-

大妈试图用厨具拦电梯 两扇门崩坏
9月15日,河南一名大妈在电梯内试图用刀具阻拦电梯门,导致刀具掉入缝隙后电梯门瞬间崩坏,两扇门严重损坏。
 无趣的养乐多
2025-09-15
-

Perplexity AI推出由人工智能驱动的Comet浏览器 需开通每月200美元的Max订阅
早前 Perplexity AI 正在开发和测试由人工智能驱动的 Comet 浏览器,现在 Perplexi
 jolinlin
2025-07-10
-

大三女生练咏春一起手眼神骤变
近日,一段关于大三女生在宿舍练习咏春拳的视频在网络上引起了广泛关注和讨论。视频中的女生眼神坚毅,展现出一种英
 圣语baby
2024-12-23
-

蛋仔滑滑背景音乐关闭方法
玩家刚进入蛋仔滑滑游戏的时候会出现背景音乐,让玩家在通关的时候感受到不一样的游戏氛围。一些小伙伴在通过某些关
 旧月
2024-10-21
-

vivo新一代顶级旗舰X200定档10月14日!全球首发天玑9400
vivo今日公布了新品发布会邀请函,将于10月14日在北京举行。根据多方爆料,此次发布会将发布vivo X2
 MissA
2024-09-13
-

微星与《怪物猎人》联名显示器上市:红色涂装亮眼、180Hz超高刷
微星与《怪物猎人》联名推出了名为MAG 274QRF QD E2 MONSTER HUNTER EDITIO
 仙姬
2024-06-21
-

71岁退休医生登台巴黎时装周
今年71岁的退休医生覃阿姨,因在社交平台分享日常穿搭而走红。如今,她受邀走上国际T台,用自身经历鼓励大家人生
 苏畅
2024-03-08
-

港府多次协调要求梅西上场但无果
5日,“梅西未出场”相关话题引发热议。据了解,迈阿密国际4日下午在香港大球场与中国香港明星队进行表演赛,以4
 黄路生
2024-02-05
-

都美竹:无论任何时候都要相信我们国家的法律
对于近期网络上的流言蜚语我不想再过多解释,只想尽快结束这一事件对我现实生活的影响,这两年半不间断的被他的粉丝
 永璜
2023-11-24
-

金丝猴因游客投喂而死?园方回应
近日,陕西西安。网友称秦岭四宝科学公园里4岁的金丝猴圆点因游客恶意投喂致死。秦岭大熊猫研究中心工作人员表
 任公
2023-10-20
-

押送大毒枭之子军机遭贩毒集团袭击
墨西哥安全部队5日抓获大毒枭华金·古斯曼之子奥维迪奥·古斯曼。奥维迪奥是墨西哥锡那罗亚贩毒集团重要成员,被指
 志在四方
2023-01-07
-

AITO问界M5被车主换“华为”标!小康自信回应
AITO品牌首款车型问界M5,当前已经开启交付,作为华为深度融合的智能新能源汽车,问界M5也是一炮走红,3月
 简书予
2022-05-23
-
giegie皮肤限时返场什么梗?
1、这个梗出自于抖音短视频博主悦悦大叔,原视频只有30秒的时间,但是却给大家留下了深刻的印象,根据原视频的内
 朱组词
2022-05-08
-

苏宁易购上半年营收936.57亿元 净亏损31.9亿元
7月30日晚间消息,苏宁易购今日发布2021年半年度业绩快报。报告显示,上半年,由于公司遇到了阶段性困难、尤
 sexyemily
2021-07-31
-

华为再次重申不造车:未来也不会投资任何车企 更不会控股参股
5月24日上午消息,华为再度发布声明重申不造车,称“华为不造车。这一长期战略在2018年就已明确,没有任何改
 kstest
2021-05-24
-
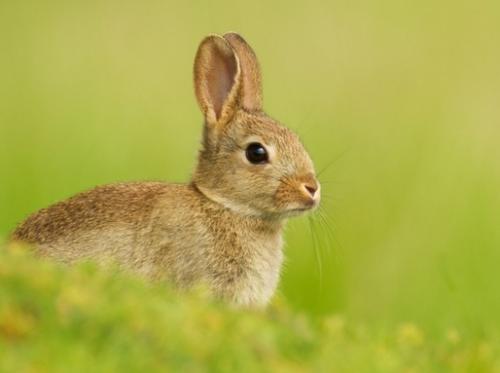
属兔的五行运势是怎样的?
金兔金兔主人有良好的人际关系,与他交往如喝一口清纯的鲜晨汁那样叫人愉快。如果他没有良好的人际关系,就会产生一
 ksbugs
2021-03-22
-

Drupal访问绕过漏洞警报
最近,Drupal正式发布了一个安全公告来修复访问绕过漏洞(CVE-2019-6342)。 在Drupal 8.7.4中,当启用实验工作空间模块时,将为攻击者创建访问绕过的条件。 Drupal官方认为
kstest
2019-07-24
赞助链接


 微信
 新浪微博


