

 分享文章

新闻分类
-

宇树科技亮相阿里西溪园区,拟展开重磅出海战略合作
宇树科技最新款机器人 R1 在阿里巴巴西溪园区亮相,引发关注。知情人士称双方正筹备重要出海战略合作,现场员工
 花草君
2026-04-09
-
阅兵现场为女民兵准备了姜茶
阅兵现场为女民兵准备了姜茶。9月3日,抗战胜利80周年阅兵现场,女民兵方队准备了热气腾腾的姜茶,后勤人员特别
 迷路的向日葵
2025-09-03
-

耗资20亿的古城 日均卖票不到20张
新京报记者 赵露 制作王子轩11月14日,湖南张家界大庸古城日均卖票不足20张引关注。据《湖南日报》报道,大
 铃木君
2024-11-15
-

佩仪极品美腿少妇!蜂腰长腿,模特身材!太润了!
今天给大家介绍一位极品台妹,她叫佩仪,是一家民宿的老板娘。佩仪出生年月不详,身高1米72,体重50公斤。20
 又是一季冬
2024-11-13
-
广西一店面发生火灾致5人死亡
4月8日凌晨3时许,广西梧州市苍梧县岭脚镇人和社区一临街铺面发生火灾。火灾造成5人死亡。消防部门初步认定,
 zhen祯
2024-04-09
-
飞行员不足 国泰航班大量取消
正值圣诞和元旦假期,不少香港市民及旅客乘飞机出行,但是国泰航空近日出现大量取消航班的情况,给乘客带来极大不便
 けん研
2024-01-02
-

港币对人民币汇率2023年9月27日
今日港元兑换人民币的汇率为:1港元=0.93400人民币根据今日汇率,100港元可兑换93.4000人民币,
 丁浩然
2023-09-27
-
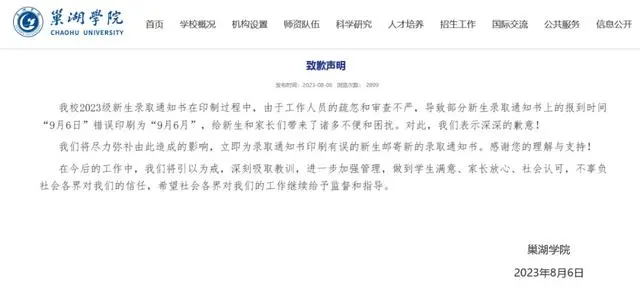
录取通知书出现错字 高校致歉
8月6日,巢湖学院官网就“录取通知书出现错字”发布致歉声明。全文如下:我校2023级新生录取通知书在印制过程
 忆清风
2023-08-07
-

女学霸边读研边兼职3年赚17万
北京,女生边读研边兼职3年赚17万。朱同学介绍,为了明确自己研究生毕业后适合什么工作,读研期间除了认真完成学
 赵莹
2023-06-15
-
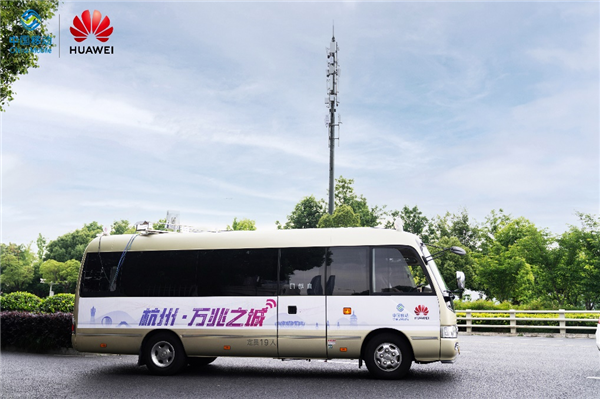
华为在杭州打造5.5G第一城:万兆超大带宽 比5G好用10倍
日前,浙江移动举行《服务“两个先行”发展大局 助力数字经济创新提质》主题大会。会上,浙江移动携手华为等产业伙
 冰冻Wo心
2023-05-28
-
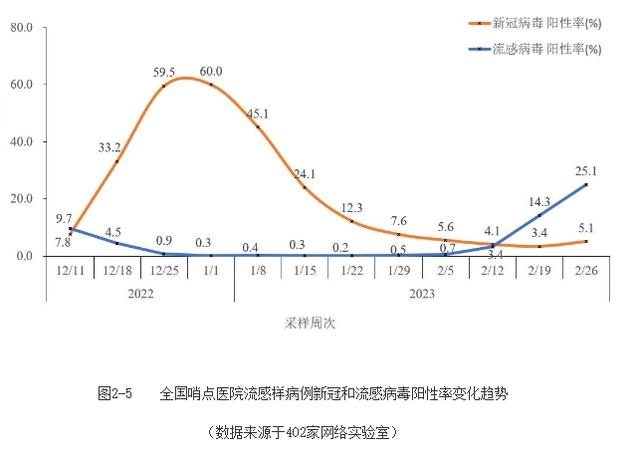
全国发热门诊就诊人数上升
(健康时报记者 刘静怡)3月4日,中国疾控中心发布全国新型冠状病毒感染疫情情况最新通报,数据显示,2月底以来
 害羞鬼、
2023-03-07
-

理想汽车CEO曾试图接触威马沈晖?本人回应:纯属放屁!
近日,网上有传言称原长城汽车总裁王凤英将出任小鹏汽车CEO一职,虽然小鹏汽车表示目前并未有相关信息,但此事还
 缡川
2023-01-13
-
包工头“偷拍百亿院长打麻将”无罪
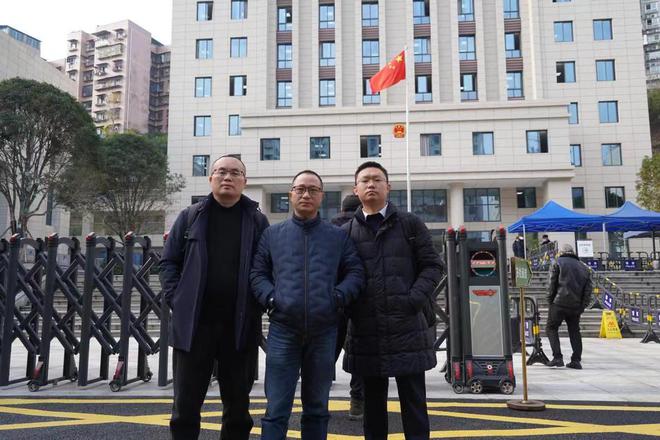
2022年12月28日上午,被指敲诈勒索“百亿院长”张家慧及其丈夫刘远生的包工头易真武,在重庆万州区法院一审
 清酒暖风
2022-12-29
-

基于海拉克斯打造 丰田推出首款纯电皮卡原型车
电动化时代,很多传统车企一下子被新生的造车新势力打得有点找不到北,这其中典型的就是丰田。12月17日消息,丰
陪你到最后
2022-12-17
-

丰田全新高端车皇冠实拍图曝光:被吐槽前脸像领克03
身为曾经丰田旗下的高端车型,皇冠凭借着豪华的内饰和漂亮的造型吸引了不少丰田的拥趸。不过随着丰田产品线的变化,
 诗酒才人
2022-10-27
-

32人因疫情滞留网吧9天
4月8日凌晨1点半,张池走进广州市白云区棠景街道的红叶网吧。他不会打游戏,应3个朋友的邀约而来,准备陪他们聊
 王雨欣
2022-04-18
-

黑龙江感染者连续三天剧本杀
2021年9月21日,哈尔滨市疾控中心发布消息,2021年9月21日,巴彦县第二人民医院报告新增新冠病毒阳性
 Minicat
2021-09-21
-

倪妮荣登时尚芭莎杂志封面,拍照技巧让无数女生跟风效仿
一直被称为“老脸”、“会走路的衣架”的女明星倪妮,再次荣登《芭莎时尚》杂志封面。她真的是内地女星中不可多得的
 胡锦蓉
2021-03-05
-

月暖彡如梵音的自拍视频哪里看?
昵称:月暖彡如梵音所在地:天津性别:女生日:1987年12月29日大学:沈阳师范大学 (2005年)
 amiao
2020-03-16
-
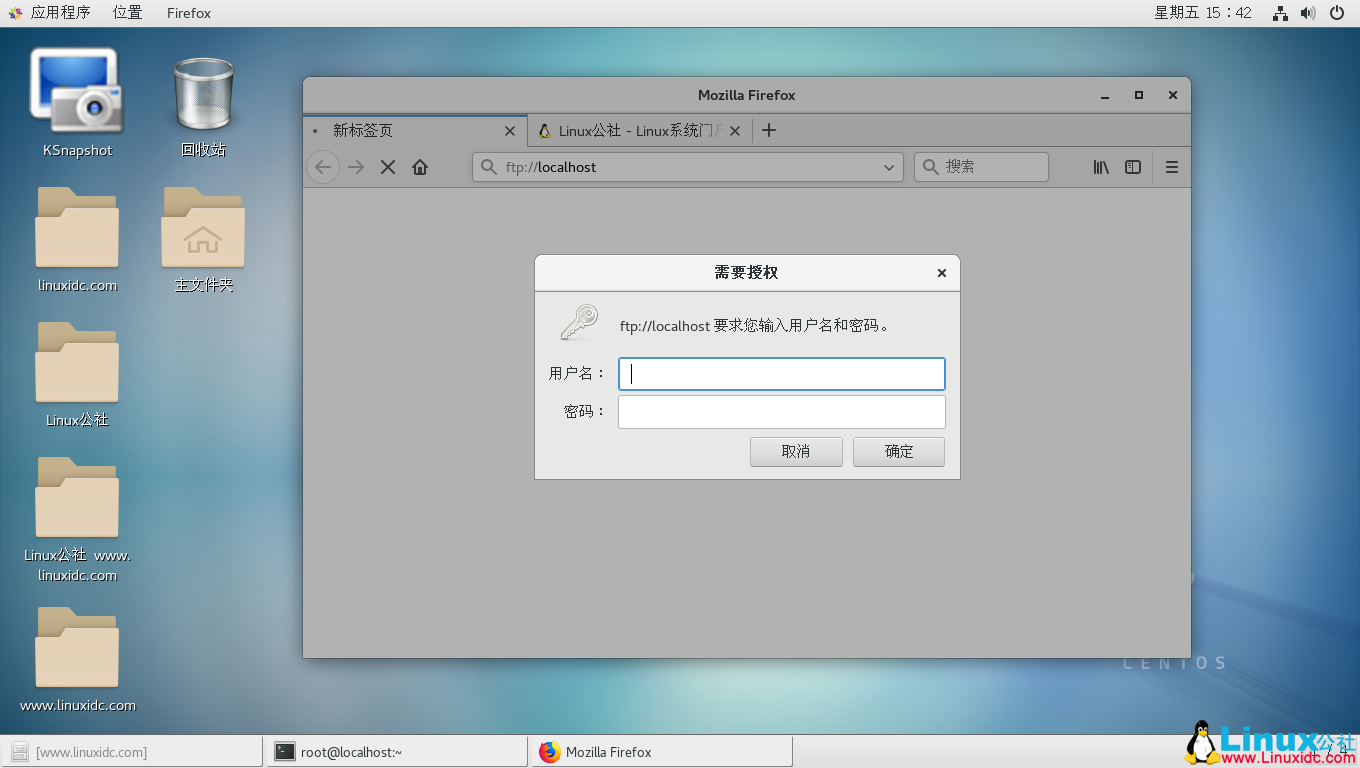
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


