


 分享文章

新闻分类
-

福建舰通过台湾海峡
据海军新闻发言人冷国伟海军大校12日介绍,日前,我国第三艘航空母舰福建舰通过台湾海峡,赴南海相关海域开展科研
 西蒙的猫
2025-09-12
-
男子花87万办了300年健身卡:当时昏头了
8月2日消息,据媒体报道,浙江一名男子在健身房被员工推销他们的“内部福利”,8888元买一张健身卡,健身房会
 酒精泡芙
2025-08-03
-

央视将转播国足与韩国队比赛
据央视网预告,7月7日19时,央视体育频道(CCTV5)将转播东亚杯首轮中国队与韩国队的比赛。首战韩国队国足
 nanalittlepupy
2025-07-07
-

男子分享媳妇做饭 厨房像“打仗”
4月13日,辽宁一名男子拍摄其妻子做饭时的场景,厨房被比喻为“打仗”,妻子左右开弓导致一片狼藉,网友建议:“
 杨茜琳
2025-04-15
-
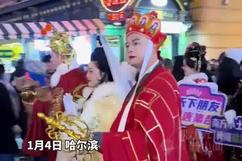
唐僧和观音菩萨空降中央大街
1月4日,在哈尔滨的中央大街上,一幕令人惊喜的场景吸引了众多路人的目光。唐僧和观音菩萨这两位《西游记》中的经
 Miuzxc
2025-01-06
-
物业做防水40颗钉子将天花板打穿
近日,家住长沙时代印记小区的业主万女士在《我要找律师》专区反馈,称小区物业在未告知自己的情况下,擅自进入自己
 曹静
2024-10-23
-

极氪高速上自动驾驶 司机和副驾盖着被子睡觉
当前不少车型都配备了高阶辅助驾驶功能,能够在城区、高速路段实现一定程度的自动驾驶功能,但还远达不到脱手脱脚的
 神秘腐猫儿
2024-10-03
-

张本智和说樊振东拿金牌对他是安慰
直播吧08月02日讯 巴黎奥运会男单1/4决赛,樊振东4-3逆转击败张本智和,挺进半决赛。赛后张本智接受采访
 可爱的埋埋
2024-08-02
-

郑州居民进入“看海”模式
7月8日上午9时,大河报·豫视频记者从郑州市市政设施事务中心隧道一所获悉,因京广路陇海路路面积水严重,目
 thelittlejuicer
2024-07-08
-

警方回应两人与火车相撞不幸身亡
10月19日零点46分,K996次列车行驶至内蒙古自治区境内,与进入轨道内的2人相撞。事故造成2人死亡,死者
 胡小冉
2023-10-20
-

许子萱牛津开学扭腰庆祝,曾被指神隐拒履行港姐责任
2022年香港小姐亚军许子萱(Cecca)自参选以来闹出不少是非,曾被指与张光怡当众嗌交,决赛当晚获颁亚军时
 斯鑫良
2023-09-22
-

400开头的电话都是些什么电话
400开头电话多是行业售前售后服务咨询电话。且不是某地的区号,而是免长途费的电话,所以400电话只有10位数
 马媛媛
2023-06-05
-

客车司机开车途中嗦粉吓坏乘客
4月10日,江西抚州一辆南昌开往抚州的客车,客车司机在开车途中嗦粉吓坏乘客。视频发布者称,当时车辆应该已经到
 王可心
2023-04-10
-

快点亲亲我吖个人资料及简介
在微博上,有一个被大家称为女神的用户,她的名字是快点亲亲我吖魔法秋秋。如果你在关注她的话,你会发现她在不断地
 欧航
2023-03-23
-
宁波麦博韦尔牵手靠谱邮件,使命必达!
宁波麦博韦尔移动电话有限公司(以下简称:麦博韦尔)是一家专业从事移动电话及电子产品研发、生产、销售、服务的外
 难桐
2022-12-08
-

bilibili大会员98元 爱奇艺X京东148元
【以下活动均为 6 月 3 日 23:59 到期】领到 10 元补贴券后,购买B站大会员年卡仅需 98 元,
 林婉筠
2022-06-03
-

小米有品众筹碳纤维都市自行车:整车不到7kg
3月27日,小米有品众筹上架了一款集鹿碳纤维都市轻骑自行车 Mini,原价6999元,众筹价4999元起。这
 原纱央莉
2022-03-27
-

反垄断诉讼曝光谷歌与脸书高管签署了涉嫌非法的广告协议
由德克萨斯州总检察长 Ken Paxton 于 2020 年牵头发起的发垄断诉讼,终于在本周五披露了更多细节
 糖圈圈
2022-01-15
-

伊朗 RANA Android 恶意软件监视即时通讯
12月7日,研究人员公布了一个安卓间谍软件的功能。该软件由一个受制裁的伊朗黑客组织开发,可以让攻击者从流行的
 娅米
2020-12-09
-
ProFTPD mod_copy远程执行代码漏洞警报
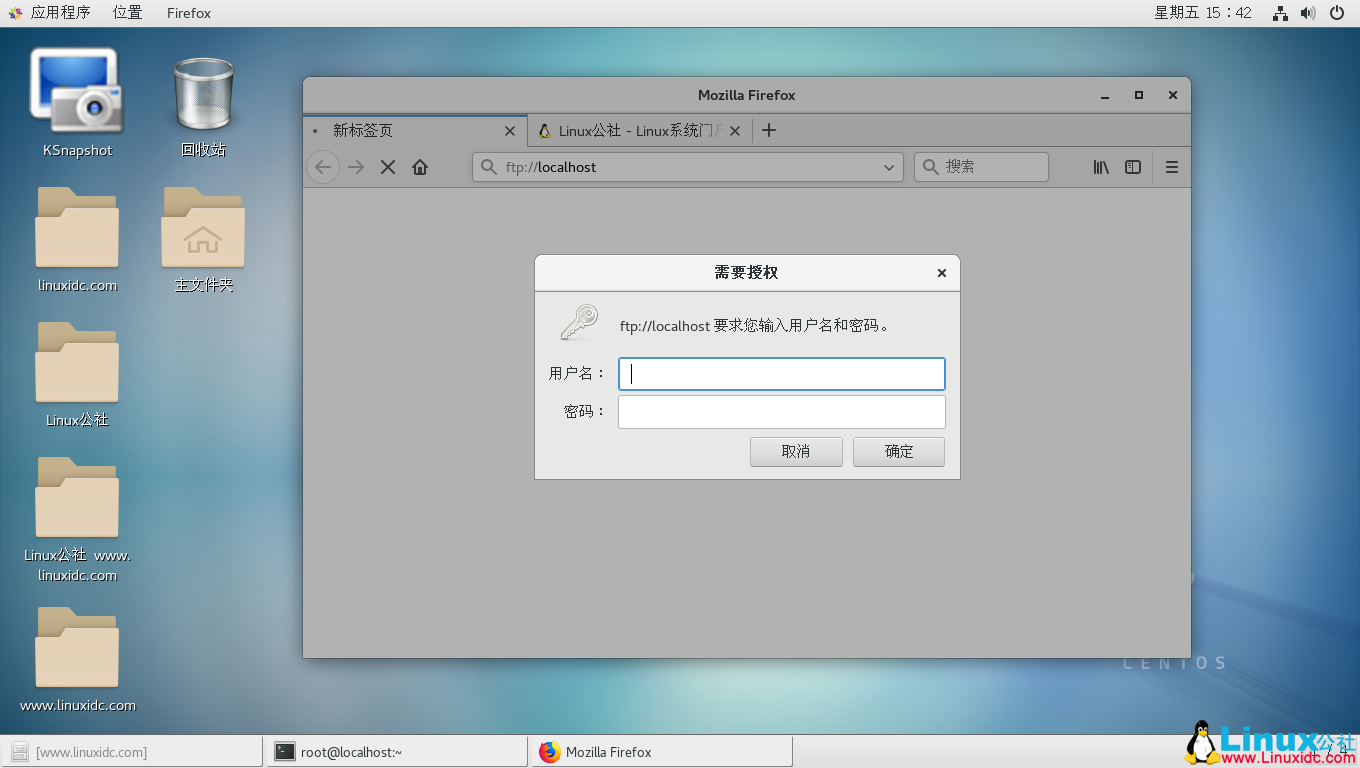
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


