


 分享文章

新闻分类
-

快手直播间出现大量色情内容:警方称接到多个报案,快手称遭到黑灰产攻击
12月22日晚,众多网友反映快手直播间出现大量色情内容,包括播放淫秽影片、主播擦边低俗表演等,有的直播间直播
 吃口披萨-
2025-12-23
-

代码托管平台GitHub疑似屏蔽所有中国IP地址访问 具体原因目前还不清楚
微软旗下的代码托管平台 GitHub 目前因未知原因已屏蔽所有中国 IP 地址,对于当前已经处于登录状态的用
 米菲兔
2025-04-13
-

梁朝伟、段奕宏怒血追逃!《猎狐行动》曝终极预告
电影《猎狐行动》发布“圈套还是机会?”终极预告及“怒血!狂追!”终极海报,电影取材自真实案件,首次将海外追逃
 LoveTBH_
2025-04-04
-

女子煮6根面兰寿金鱼嗦掉半根
近日,四川一名女子煮了6根面条,家养的兰寿金鱼吃掉了半根。该视频在网络上引发关注,网友对金鱼的饮食习惯展开讨
 酥酥
2025-02-25
-

DeepAI 功能全面的AI工具平台
DeepAI是一个由AI爱好者开发的综合性平台,旨在通过提供一系列AI驱动的工具来促进创意发展和简化内容创作
 keuu77
2025-02-23
-

小厨娘美食记怎么突然不更新了
刚开始关注小厨娘美食记是在头条上关注的她,那时候她还只是很单纯地到处玩到处吃,然后给大家分享各地的美食。后来
 刘豆豆
2025-02-01
-

曝微软不再有Xbox永久独占游戏:明年很多都会上PS5
据外媒wccftech报道,近日Windows Central的记者Jez Corden发推文称,微软不会再
 阿姣
2024-12-16
-

边牧走丢后自己跑进派出所报案
近日,重庆,边牧走丢后,竟然自己跑进派出所“报案”!派出所民警无法及时找到主人,就让它在派出所留宿了一晚并喂
 Lena Paul
2024-10-30
-
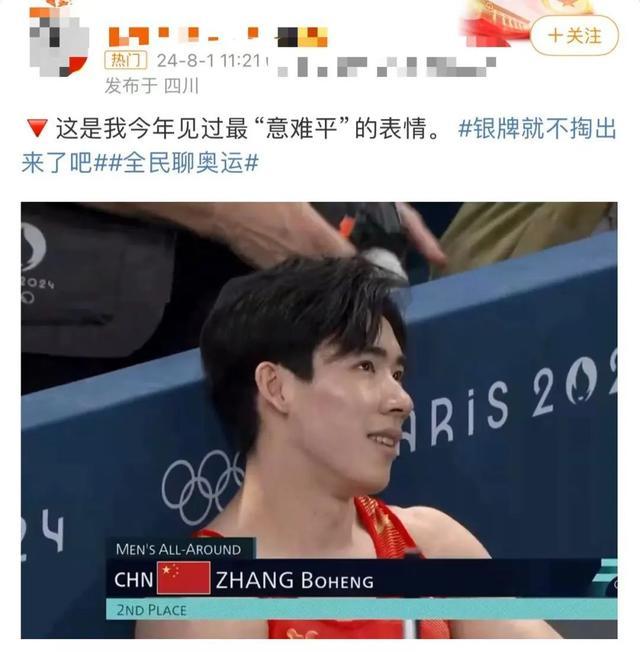
张博恒一天没吃东西只吃了止疼药
巴黎奥运会体操男子个人全能决赛落下帷幕,中国运动员张博恒与肖若腾分别荣获银牌与铜牌。这一成就标志着中国体操史
 Asa Akira
2024-08-01
-

美的置业:杠杆持续下降 融资渠道通畅
美的置业(3990.HK)3月27日披露2023年年度业绩报告。报告期内,公司“三道红线”维持绿档水平,其中
冰棍魔法棒
2024-03-27
-

麦当娜因细菌感染进ICU
新京报讯 当地时间6月28日,据外媒报道,美国歌手麦当娜的经纪人在社交媒体上透露,麦当娜于当地时间6月24日
 博悦
2023-06-29
-

官方回应广东汕尾海滩现百米生蚝带
近日,广东汕尾大湖沙滩等处突然出现大量生蚝,不少人赶海捡拾,有市民告诉记者,自己捡了一两百斤。当地海洋综合执
 明珠
2023-05-31
-

周鸿祎谈邮件诈骗:你拦不住邮件 就会有恶意攻击
5月25日消息,360集团创始人周鸿祎发微博称,之所以大量攻击防火墙难以防范,是因为拦不住邮件,尤其是假借单
 高冢玲奈
2022-05-25
-

《怪奇物语》第四季首曝剧照 警长和小伙伴集体回归
《怪奇物语》第四季首曝官方剧照,警长、威尔妈妈、小11和小伙伴集体回归。本季将分为两个部分播出,第一部分将于
 阿芙洛狄忒
2022-03-24
-

多次元数据获千万级Pre-A轮融资
DoNews12月7日消息(程梦玲)近日,内容营销云服务商,多次元数据完成近千万元Pre-A轮股权融资,此次
 66ys
2021-12-07
-

都美竹发布最新动态:“这个世界怎么了……”
7月20日早间,都美竹发布最新动态“这个世界怎么了……网友纷纷留言:“保护好自己”“你还安全吗?”此前,都美
 amiao
2021-07-20
-

网宿科技携手数世咨询发布《2020年中国互联网安全报告》
6月19日消息,日前,网宿科技与数世咨询在北京联合发布《2020年中国互联网安全报告》(下文简称:《报告》
 王伍福
2021-06-19
-

特斯拉最新表态:“晚上六点前会提供行车数据”
4月22日,大象新闻记者从特斯拉郑州体验中心中原福塔店工作人员处了解到,专项工作处理小组正在整理张女士事故车
 吴志达
2021-04-22
-
湖南省邵阳市社保机构联系方式
单位名称 通讯地址 邮编 区号 联系方式名称 电话 传真邵阳市企业养老保险处 邵阳市大祥区西湖路民族二巷 4
 娅米
2021-01-25
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


