








 分享文章

新闻分类
-

字节跳动52岁阿姨在职十年退休 网友调侃:HR怕是头一回办退休
近期上海一名职场女性在社交平台分享自己从字节跳动正式退休的经历,配文感慨52岁终于迎来退休生活,这条动态引发
 忆崽崽呀
2026-07-09
-

browser-use让DeepSeek自动操作浏览器!已开源!
我想给大家分享一个超有意思的开源项目 —— browser-use,它凭借 DeepSeek 实现了 AI
 魏珍妮
2025-03-07
-

王大陆被逮捕现场照片曝光
环球网消息,据TVBS新闻网等台媒2月18日报道,台湾艺人王大陆今日(18日)被爆涉嫌逃避兵役被逮捕,警方目
 momoyih
2025-02-18
-
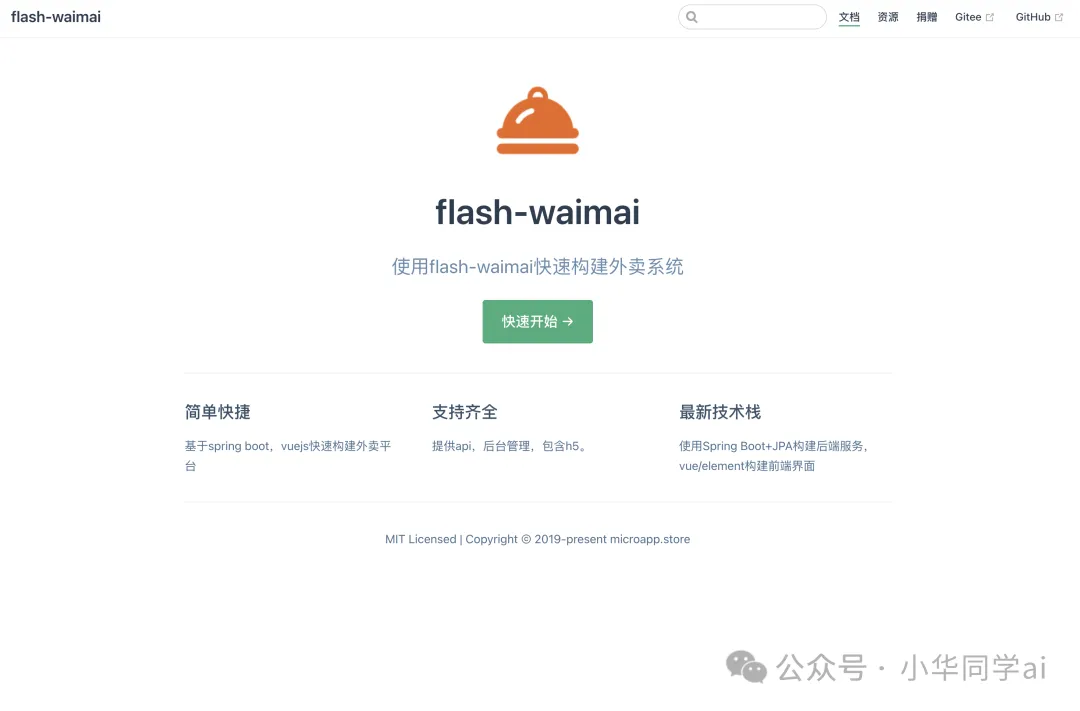
flash-waimai:高仿饿了么外卖平台,使用他轻松打造自己的外卖平台
flash-waimai 是一个完整的外卖平台解决方案,包括手机端、后台管理端和 API 服务。该项目仿照了
 星河暗恋记
2024-11-08
-

石川佳纯给马龙送pin
直播吧08月09日讯 巴黎奥运乒乓女团半决赛,中国3比0横扫韩国。比赛结束后,日本乒乓球队的前队长石川佳纯以
 Lindsey Love
2024-08-09
-

小林制药导致住院增至235人
日本厚生劳动省今日发布的消息显示,据小林制药公司报告,截至4月16日,与服用该公司含红曲原料保健品相关的住院
 好运buff
2024-04-18
-

成龙发文庆祝70岁生日 回应身体状态
4月7日是功夫巨星成龙70岁的生日。一大早,刘浩存、娜扎等明星及成龙大哥的粉丝朋友们就纷纷发文祝大哥生日快乐
 血屠杀手
2024-04-07
-

父母卖车卖房带6岁儿子全国游学
据都市报道最新消息,近日,河南郑州。你能想象吗?郑州的芒果爸妈让自己六岁的儿子,晚上了一年学,陪着他走遍
 Missk27888
2024-03-12
-

俄罗斯一坦克制造厂发生爆炸
据美联社报道,俄罗斯中部乌拉尔地区车里雅宾斯克市一家坦克厂当地时间26日发生爆炸。 俄罗斯紧急情况部表
 黄家婧
2023-11-28
-

注意!宠物快递疑被投毒已多人中招
【注意#宠物快递疑被投毒已多人中招#】10月22日,广东。女子网购宠物食品,收到快递发现包装疑似被扎针孔,并
 夜侞茈漃寞
2023-10-23
-

梅西看到儿子海报眼睛都瞪大了
阿根廷回酒店的大巴的路旁,梅西球迷晒出了一个搞笑看版。看板上的照片是梅西儿子马特奥,上面写着:“爸爸,看看我
 別遇
2023-06-16
-

AnswerThePublic 一个很不错的关键字研究工具
AnswerThePublic是一个很不错的关键字研究工具,与其他工具不同的是,它以可视化的形式提供智能搜索
 家玉
2023-03-24
-

12369噪音举报管用吗
遇噪音扰民可向当地环保部门进行投诉。法律依据《中华人民共和国环境噪声污染防治法》第六十一条 受到环境噪声污染
 安雅萍
2023-03-13
-

因爱蛙人士抗议 《我的世界》1.19版本将移除萤火虫
《我的世界》在即将推出的1.19版本“荒野更新(The Wild Update)”中,将会为游戏添加大量与自
 瑞莎trista
2022-05-23
-

如果这不是爱情 怎么有痕迹在心里是什么歌?
别下大雨 - 冯可涵-Kira词:孙浩然曲:孙浩然编曲:方少锋吉他:吴余涛和声:曾瑞录音:夏初安混音:Lin
 周姿君
2022-05-16
-

河南沈丘所有快递就地封存
3月16日,河南省沈丘县疫情防控指挥部办公室发布公告称,自当天起,沈丘县所有物流及菜鸟驿站、快递自提柜、营业
 孙子钧
2022-03-17
-

巩汉林:有些节目就是网上段子拼凑
(观察者网讯)“为什么现在喜剧节目不太好看了”,巩汉林的这句话恐怕道出了许多观众心中的疑问。据@中新视频 3
 熟女屋
2022-03-08
-

笔记本防盗抢配件:BusKill可在紧急状况下触发数据自毁
为了保护敏感文件数据不被泄露,一个名为 BusKill 的项目团队,特地制作了一款能够在发生盗抢等紧急情况下
 姐旳温顺
2021-12-17
-

条子喝醉小张受罪是什么梗?
这里我们所说的小条是快手直播的一个人,小名叫条子,表面上看上去身上纹身非常多,就好像我们所说的社会闲散人员一
 zichapond
2021-09-29
-
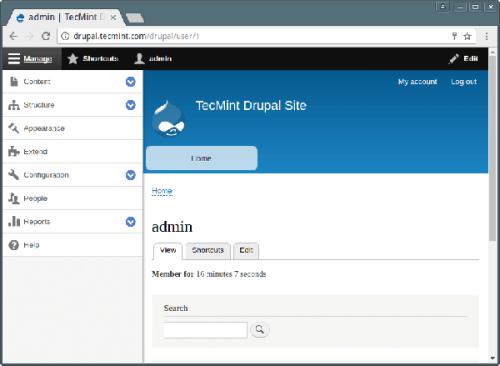
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


