


 分享文章

新闻分类
-

LiteSSL 开发者福音!免费 TLS/SSL 证书来了!
在数字化时代,HTTPS 加密早已成为网络安全的 “标配门槛”。但对很多用户来说,TLS/SSL 证书的使用
 DirectorTONG
2025-10-28
-

官方称助农大使称号证书是真的
8月13日,一款“助农苹果汁”引发了网友的关注。据悉,该款苹果汁曾被演员赵露思在直播中推荐过。有网友发现,1
 斗地主低保户
2025-08-14
-
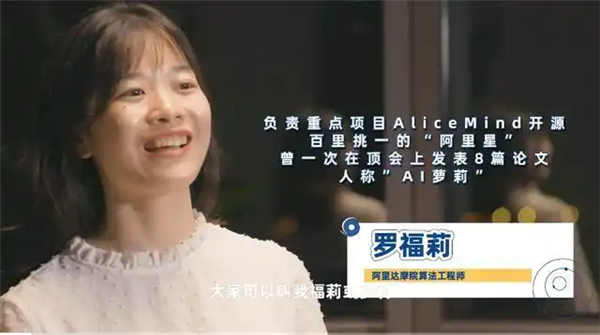
雷军挖角的AI天才少女来自DeepSeek:开源大模型关键开发者之一
此前,“雷军千万年薪挖掘天才AI少女”的话题爆火,这位天才少女名叫罗福莉,是DeepSeek开源大模型Dee
 鸡教练
2025-01-27
-
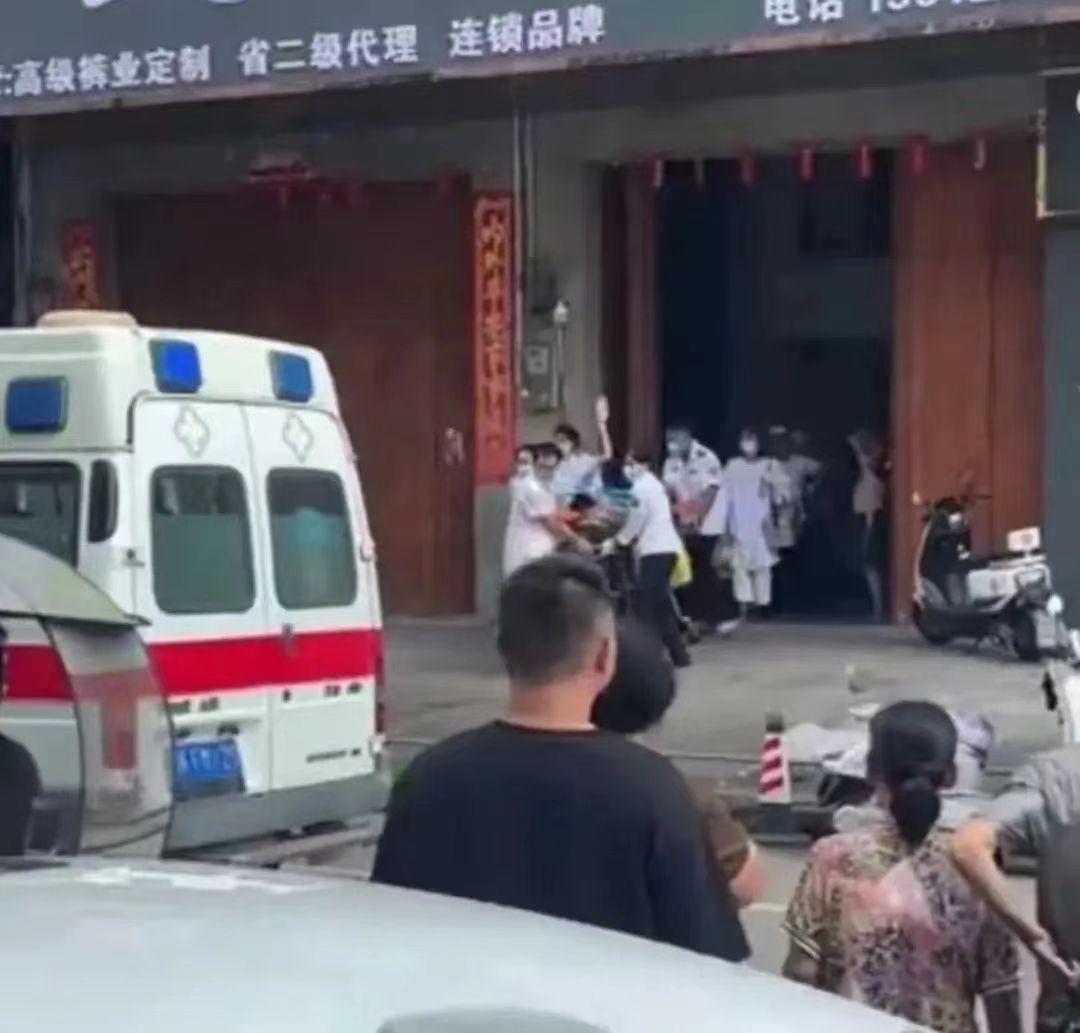
广西4名工人触电身亡?谣言
2024年8月15日,一段网传视频引发关注,视频发布者称,广西玉林市福绵区一建筑物楼顶有工人触电,现场有四辆
 精飛愛
2024-08-19
-
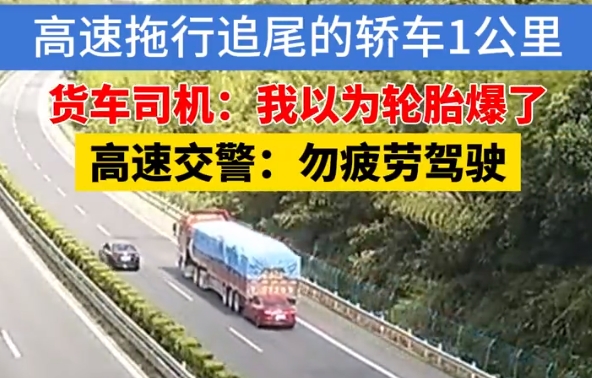
货车拖行追尾的轿车1公里:以为爆胎
8月12日,在G56杭瑞高速杭州段,有驾驶员报警称被一辆轿车追尾了。交警调取监控后发现,一辆红色小轿车追尾货
 司雨
2024-08-15
-

比赛中扯对手泳裤 解说:这一球真脏
在巴黎奥运会万众期待的水球赛场上,一场旨在展现力量与技巧完美结合的竞技盛宴,却因一场突如其来的小插曲而蒙上了
 Kiki姐
2024-08-07
-

江苏教育部门回应姜萍能否圆梦大学
近日,一则关于“中专生晋级全球数学竞赛决赛”的消息引发关注。17岁女孩姜萍爆火网络之后,多所高校发微博,向姜
 距离是思念
2024-06-17
-

小S晒和老公许雅钧合照,因1细节被指
小S(徐熙娣)和许雅钧结婚19年,婚后许雅钧常被拍上夜店,先前还被汪小菲爆料“找姑娘”,去年许雅钧又被拍和啦
 李永健
2024-02-05
-

安置房刚住一年 多人家中客厅塌陷
孙先生是高陵区鹿苑街道办北樊村10组村民,一年多前搬进新建的安置房内。今年8月份,他突然发现一楼客厅地面
 汪昱
2023-12-08
-

中信证券:市场将迎接“金九”行情 建议布局三主线
中信证券研报认为,政策近期密集出台,后续料还会不断加力,直至经济走弱和预期转弱的趋势彻底扭转,同时市场基本消
 魏笑
2023-09-03
-

张艺谋新片《坚如磐石》定档国庆档 预告和海报发布
今日,张艺谋执导犯罪悬疑电影《坚如磐石》发布群像海报和定档预告,正式定档9月28日国庆档。本次发布的定档预告
 陈俊杰
2023-08-02
-

tf口红是什么牌子
tf口红是美国彩妆品牌,设计师是Tom Ford,以前是GUCCI和YSL的创作总监,后来专心经营自己的品牌
 熬夜等死
2023-07-10
-

李元玲遭台湾经纪人诈骗 又被前男友卷款逃叹:再讲会哭
来自马来西亚的性感网红李元玲,拥有甜美脸蛋和S级超狂曲线,还是知名钢琴家李云迪的爱徒,因此被网友们封为“钢琴
 m`烟花易冷
2023-01-19
-

林夏薇35岁嫩肤靠一招保养 浴袍素颜拍片肤质滑到反光
现年35岁视后林夏薇拥冻龄外貌,虽然成为人妻,但多年来仍Keep住少女味。林夏薇27日在社交网上载新片,今次
 朵小红花
2022-12-29
-

木卫四协议修复卡顿问题!Steam好评率急速回升
生存恐怖游戏《木卫四协议》于12月2日发售,当天的Steam评价简直惨不忍睹,仅仅有20%多的好评率,可谓是
 清酒暖风
2022-12-05
-

工业机器人初创企业Sesto再获570万美元融资 致力国际业务扩张
自 2018 年的 400 万美元 A 轮融资之后,总部位于新加坡的工业机器人初创企业 Sesto,本周又筹
 钛合金TiTi
2022-01-15
-

阿里回应旗下应用陆续接入微信支付:消息属实
9月28日,有媒体报道称,阿里巴巴旗下饿了么、优酷、大麦、考拉海购、书旗等App均已接入微信支付,淘特、闲鱼
 audreyxxx
2021-09-28
-
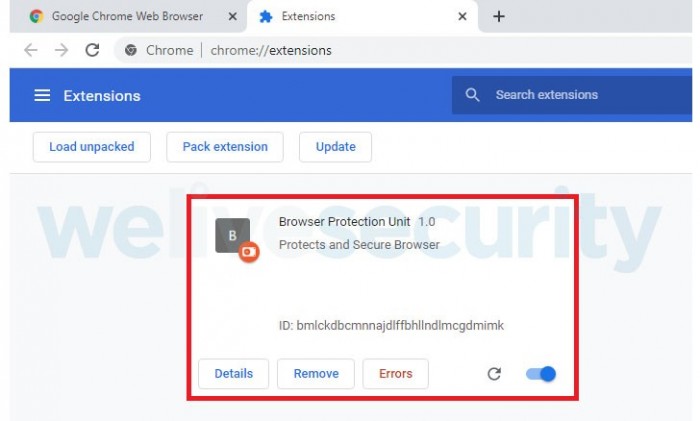
新发现的Bandidos恶意软件变身Chrome插件瞄准南美洲商业网络
ESET的网络安全研究人员昨天披露了一项针对南美商业网络的恶意软件间谍活动,其中大部分行动集中在委内瑞拉。B
 蔡芷纭
2021-07-10
-
漏洞也是艺术品?NFT面临安全危机
在互联网、金融和区块链领域风靡的数字资产/版权证书(NFT)正面临一系列网络安全危机。上周四,一位自学成才的
 何然
2021-03-23
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


