


 分享文章

新闻分类
-

"声名远扬"女车主发声 保险别人五千我一万
曾将几十辆车带进死胡同的“粤J2888T”车主,近日来到洛阳,重渡沟景区为她设置了“专属车位”。10月7日,
 一口豆奶
2026-10-08
-

类似TT Games风格的乐高迪士尼新作或正在开发之中
据传闻,一款类似TT Games制作风格的全新乐高迪士尼游戏目前可能正在开发中。Twitter/X用户LEG
 小仇超温柔
2026-08-16
-

虞书欣、陈靖可首次合作!《灿如繁星》官宣开机
青春燃愈爱情剧《灿如繁星》正式开机,并官宣由虞书欣、陈靖可领衔主演。该剧改编自晋江文学城作者长洱的小说《狭路
 倪书函
2025-04-16
-

AI 芯片制造商 Marvell 股价盘后大跌,尽管其盈利和收入超出预期
芯片制造商Marvell Technology Inc.今天在其最新财务报告中公布了好于预期的业绩和指引,但
 多乙
2025-03-06
-

李欣然个人资料及简介
姓名:李欣然大学:浙江传媒学院(桐乡校区)二级学院:华策电影学院专业:表演生日:2004年3月31日星座:白
 董逸琪
2025-01-03
-

云鲸智能被曝大裁员 部分组别裁员达65%
据新浪科技报道,扫地机器人行业知名企业云鲸智能被曝大规模裁员,涉及多个业务部门,包括开发和测试部门。据内部人
 安娜
2024-12-09
-

大连路灯成海鸥停鸥位
在辽宁省大连市,星海湾跨海大桥上出现了一幕引人注目的景象:每盏路灯上都站立着一只海鸥,它们井然有序地排列,
 糯美子mini
2024-08-28
-
24小时营业健身房火爆
最近,白天天气炎热,早上和晚间健身人数不断增多,一些晚间或24小时营业的健身场馆十分火热。记者走访多家24小
 铃木美咲
2024-07-17
-

前法制栏目记者被电诈170万
前法制栏目记者自述:3天被电诈170万元,群里只有我是受害者 前法制栏目记者3天被电诈170万#[前法制栏
 张清林
2023-08-28
-

甄子丹自爆曾拒演《海王》 不满“李小龙被丑化”
近日备受关注的电影《疾速追杀 4》自上映以来深受观众好评,,片中饰演失明杀手的甄子丹表现十分抢眼,戏份仅次于
 李忆如
2023-04-07
-

NVIDIA自研4nm CPU跑分超越阿里128核CPU登顶第一
在自研CPU上,NVIDIA去年就公布了Grace CPU服务器处理器,这是一款高达144核的ARM处理器,
 绝情姑娘
2022-08-22
-

蔚来汽车坠楼 2名试车员身亡
澎湃新闻记者从相关部门获悉,6月22日17时22分许,安亭镇安拓路56弄上海汽车创新港8号楼3楼,一辆蔚来测
 嗜宠而娇
2022-06-23
-

5名考生“组团”跑错考点交警转送
十年磨一剑,一朝试锋芒。高考第一天全国依然还有不少“小迷糊”上演“考前事故”:各种忘带准考证身份证、走错考场
 潘允姬
2022-06-07
-

古代的通房丫头到底是干什么的?
说起古代的“通房丫头”,我们最为熟悉的可能就是《红楼梦》中的丫头平儿,她就是王熙凤陪嫁过来的、属于贾琏的通房
 费若拉
2022-05-21
-

赛博朋克2077同世界观动画《赛博朋克 2077:Edgerunners》公开最新画面
CDPR x扳机社Trigger推出的《赛博朋克2077》世界观原创动画《赛博朋克 2077:Edgerun
 马曼琳
2022-05-17
-
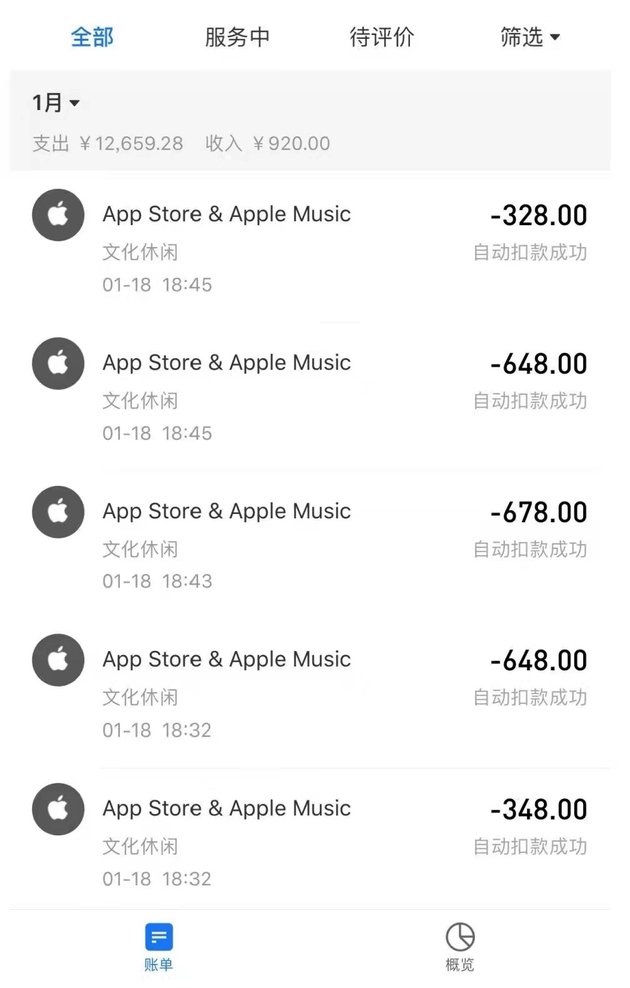
男孩玩游戏3天充值逾2万家长要退款,腾讯:正协商
近日,福建漳州的刘女士向澎湃新闻反映,她14岁的儿子1月17日至19日三天期间,通过苹果App store免
 赫敏扮演者
2022-03-10
-

修复4年九寨沟全域恢复开放
本文转自【人民日报客户端】;9月28日,记者从第七届中国(四川)国际旅游投资大会开幕式暨九寨沟景区全域恢复开
 付妙菱
2021-09-28
-

特斯拉维权女子被行政拘留五日
DoNews 4月20日消息(刘文轩)在2021上海国际车展上,特斯拉展台出现一名女子,站在特斯拉车顶,身着
 葛店吧
2021-04-20
-
苏老泉,二十七。始发愤,读书籍。的意思是什么?
【解释】唐宋八大家之一的苏洵,号大泉,小时候不想念书,到了二十七岁的时候,才开始下决心努力学习,后来成了大学
 阎乐
2021-02-22
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


