








 分享文章

新闻分类
-

国产智能眼镜影目有致死风险!被批量召回
影目是一家中国智能眼镜的公司,据The Verge报道,影目现已对旗下Air3产品发布召回通知,原因是其左侧
 晚晚酱
2026-09-30
-

贾静雯为梧桐妹庆祝20岁生日
6月19日是贾静雯大女儿梧桐妹的生日,她晒出一组庆生照,身穿黑色露背裙很是性感。妈妈贾静雯送上祝福:“挥别过
 nicoledoshi
2025-06-20
-

徐克版《射雕英雄传:侠之大者》 至少我记住了她
今年春节档颇值得玩味,三部作品不约而同地选择以当代视角重构经典。经典注定要被代代重塑,而每一次改编都伴随巨大
 包崽崽崽
2025-02-12
-

Origin客户端将于4月17日停运:EA App全面接捧
电子艺(EA)近日宣布,旗下的Origin客户端将于2025年4月17日正式停止运营。EA表示,此举是为了确
 cdugaedan
2025-01-18
-

河南警方:36岁男子杀妻已被抓获
新京报讯 据@平安固始微博消息,11月3日,固始县城区发生一起命案。王某(男,36岁,固始县人)因家庭纠纷将
 快热死的黑咖啡
2024-11-05
-

云南女子驾车遇到6头野猪从山上掉落
记者 | 张沁近日,云南昭通一女子发布视频称,驾车途中突然遇到6头野猪从山崖掉落,“我开车开到那个位置,大概
雨梦迟歌
2024-10-30
-

CrowdStrike(CRWD.US)等 网安巨头业绩遭KeyBanc看低 但“预期差”有望催化股价上行
智通财经APP获悉,华尔街知名投资机构KeyBanc Capital Markets在美股网络安全板块财报季
 Vivian
2024-07-19
-

iOS 18和tvOS 18测试版新增InSight功能 观影更沉浸
随着iOS 18、iPadOS 18和tvOS 18的第三个测试版的发布,苹果在Apple TV应用中新增了
 刘籽苗
2024-07-10
-

新西兰女子携带人类心脏入境澳洲
新西兰一名30岁女子通过海关时,安检人员竟然在她的行李中发现一颗用真空包装携带的心脏,更令人诧异的是,这颗心
 独步云端
2024-06-12
-

第二期超长期特别国债发行
面向个人投资者发售的第二期超长期特别国债来了。今日上午10点开始,招商银行和浙商银行正式面向个人投资者发售2
 开始厌倦
2024-05-27
-
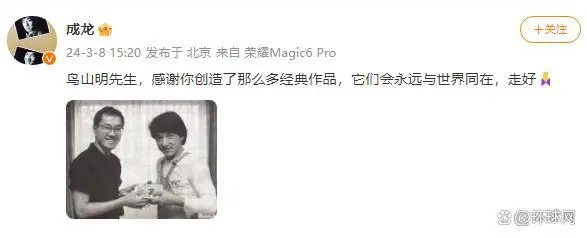
成龙晒合影悼念鸟山明
本文转自【新黄河客户端】3月8日,成龙发文悼念鸟山明:“鸟山明先生,感谢你创造了那么多经典作品,它们会永远与
 小屁大王
2024-03-08
-

滨州公安依法打击一起网络谣言案件
齐鲁网·闪电新闻1月16日讯 近日,惠民县公安局网安大队在工作中发现,网民宋某在某平台发文称:“公安机关查车
 uaresocute2
2024-01-16
-

高温下广东人的生活现状
广东最近真的太热了,热到超出了大家的预想。现在,有网友分享了广东目前的生活现状,温度高到直接可以煎蛋,属实夸
 张圆圆
2023-06-01
-

女子银行存5万被要求出具收入证明,媒体:银行不必自我“加戏”
女子银行存5万被要求出具收入证明,媒体:银行不必自我“加戏”近日,浙江湖州一位女士发视频称,自己去银行存5万
 疯到世界奔溃
2023-02-07
-

山西财经大学于佳莹和干爹的视频是真的吗?
对于“干爹”这个名词在网络上的流行和发展,逐渐已经是带有污化的性质了。很多年轻貌美的女孩子都要认“干爹”,当
 蓝廷
2023-01-02
-

中国联通私开95元叠加套餐包遭大量投诉 客服回应:系统升级造成
运营商私自开通套餐、扣费的问题,你现在还遇到过吗?今日,有不少中国联通用户在社交平台反馈称,今天凌晨自己莫名
 张佳琳
2022-05-06
-

男子秃顶半月不用洗发水后长出头发
5月1日,浙江杭州。杭州一男子近年来饱受谢顶困扰,四处问医无效后决定亲身试验。他连续半个月洗头不用洗发水,照
 周姿君
2022-05-02
-

阿富汗一清真寺爆炸致超100人死亡
10月8日电据俄罗斯卫星通讯社报道,阿富汗北部一清真寺8日发生爆炸,导致超100人死亡。俄罗斯卫星通讯社援引
 cicinana
2021-10-08
-

同程艺龙2020年财报:实现营收59.33亿
DoNews3月23日消息(吴丽)3月23日,同程艺龙发布了截至2020年12月31日的第四季度及全年业绩报
 柳惠珠
2021-03-23
-
ProFTPD mod_copy远程执行代码漏洞警报
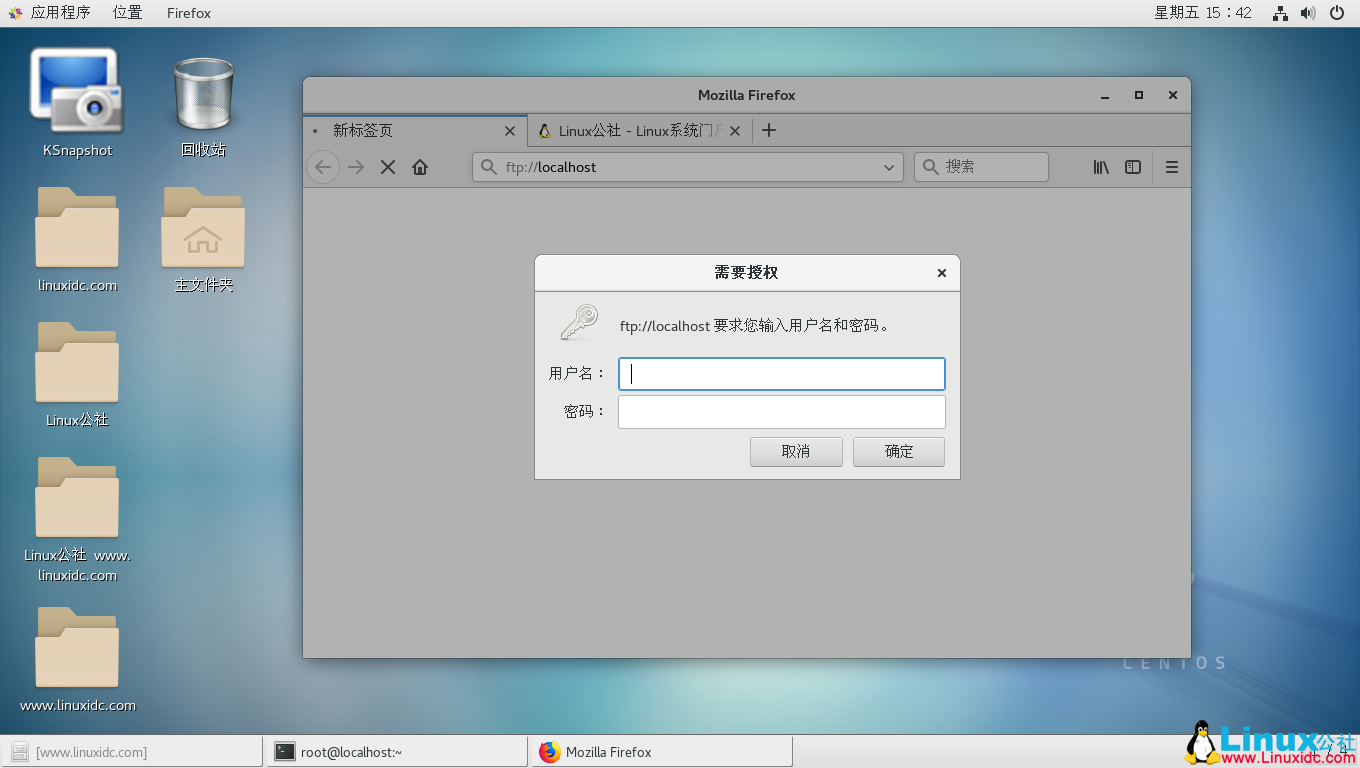
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


