


 分享文章

新闻分类
-

CVE-2026-53921 OpenWrt紧急修复DHCPv6漏洞
开源路由系统 OpenWrt 日前发布紧急安全更新 24.10.8 用于修复默认启用的网络服务中的多个安全漏
 小奈
2026-07-29
-

李宁官宣白鹿为品牌代言人
李宁官宣白鹿为品牌代言人,在即将到来的三八国际妇女节之际,用实力鼓励更多女性勇敢表达,在运动中突破自我。作为
 Lexiscandyshop
2026-03-10
-

FlowithOS:跳出浏览器框架,以操作系统之姿开启Agent自主执行新时代
智能体领域近期迎来新一轮创新浪潮,一款名为FlowithOS的产品凭借独特的定位引发行业关注。这款产品以独立
 君岛美绪
2025-11-09
-

七年一个轮回是真的吗
是的,有一定道理,佛说,每七年就是一个轮回,无论你是否相信,人体的细胞都会新陈代谢,每三个月更换一次,直到将
 夏栀
2025-10-07
-

什么是SAN SSL证书?
一、SAN SSL证书的定义SAN SSL证书,全称为主题备用名称SSL证书,是一种支持多个域名的SSL/T
 沈芯语
2025-03-25
-

小鹏高管实测特斯拉FSD:看到中国三蹦子不敢走了
今日,小鹏汽车自动驾驶负责人李力耘在微博发布视频,展示了特斯拉FSD在洛杉矶街头的表现。不过,这次他们安排了
 小喵大宝
2025-01-12
-

Qscan:轻量化全方位内网扫描器
今天要给大家介绍一个超给力的工具——Qscan。如果你需要对内网进行扫描,这个工具绝对能帮到你。它比Fsca
 袁子仪
2024-12-07
-

学生忘戴红领巾被校长掐脖
9月23日,有网友发视频称,广东廉江和寮镇朱埇小学校长因学生忘戴红领巾撸学生脖子,班主任上前拉开,校长还追上
Jenny Lux
2024-09-26
-

医生称三胎以上原则上建议减胎
近日,广东深圳一对夫妻诞下四胞胎的新闻冲上热搜。原本已育有两女的陈先生和李女士在今年8月末又成功生下四胞胎,
 Jenny Kitty
2024-08-30
-

“山寨周杰伦”开演唱会引歌迷抵制
近日,多名周杰伦歌迷在社交平台发文,要求抵制周杰伦模仿者“黑伦”和“粥饼伦”,原因是最近“黑伦”模仿周杰伦进
 挚爱
2024-06-24
-

舍不得范思辙
在《庆余年2》中,有一幕让观众既感到温暖又无比伤感,那就是范思辙与父亲范建的推牌九场景。这不仅是范思辙梦寐以
 晨歌
2024-05-30
-

老师猥亵10名小学女生获刑7年
2月27日,上游新闻(报料邮箱:cnshangyou@163.com)记者获得的判决书显示,2020年至20
 刘彤
2024-02-28
-

20年老站博客园:弹尽粮绝 大家买会员才能活下去 一年99元
博客园日前官方发文《弹尽粮绝,会员救园:会员上线,命悬一线》。文中表示,博客园在当前极其困难的情况下,没有足
 李佳宁
2023-09-18
-

3人往海里扔100多个粽子
2023年端午节小长假就剩最后这一天了,假期里各地都有些端午节习俗,有网友拍到广东珠海地区3人往海里扔粽子,
杨萌
2023-06-24
-

纵有疾风起定档元旦,靳东、宋佳、田雨、杨玏领衔主演
12月30日,靳东、宋佳、田雨、杨玏领衔主演的电视剧《纵有疾风起》宣布定档元旦。该剧将于2023年1月1日起
 坠入海底的星
2023-01-01
-

大熊猫“团团”已完成解剖
11月19日,罹患脑部疾病的大陆赠台大熊猫“团团”离世,两岸同胞纷纷表达惋惜。园方表示,“团团”已于19日解
 世界闻名小公主
2022-12-10
-

3男子就餐忘付款3小时后返回补还
近日,3名男子吃完饭忘付款,3小时后一个大叔回来结账的视频引发网友点赞。店老板周先生介绍,3个叔叔点了3个菜
 柠檬树下少年蓝
2022-10-22
-
企业微信服务商探马SCRM完成1500万美元B轮融资 软银亚洲领投
DoNews7月28日消息(翟继茹)28日,企业微信服务商探马SCRM宣布获得由软银亚洲风险投资公司 (So
 graziella
2021-07-30
-

微软Win10更新KB4577586 发布:永久删除Adobe Flash Player
2月17日消息 外媒 Windows Latest 报道,微软推出的一款新的更新补丁正在向 Windows
 周惠林
2021-02-18
-
Drupal远程代码执行漏洞CVE-2019-6340
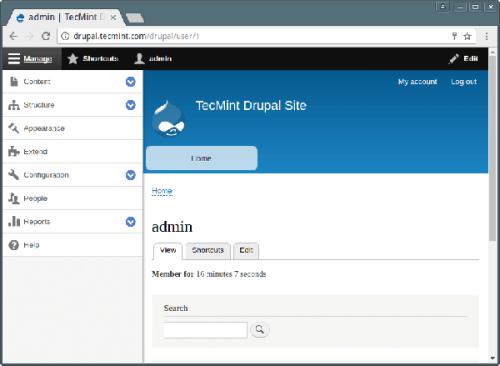
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


