


 分享文章

新闻分类
-

吕良伟为甄子丹庆生 豪爽举动震撼网友
素有“冻龄男神”之称的吕良伟与被称作“宇宙最强”的甄子丹相交多年,私交深厚,两家人时常相聚结伴出游,往来十分
 英梨梨
2026-08-01
-
飞牛fnOS for Arm版开始公测 路由器/机顶盒挂个硬盘也能变成NAS
飞牛私有云系统 fnOS 日前宣布公测 Arm 版,即支持在搭载 Arm 芯片的设备上部署飞牛系统,该版本基
 b站美羊羊
2026-02-13
-

曝华为新款三折叠Mate XT 2九月发布:支持低轨卫星互联网 没信号也能上网
据博主@智慧皮卡丘 爆料,华为新款三折叠暂定9月发布,此前消息称其命名为Mate XT 2。新机最大的亮点之
 lovelyflora
2025-06-23
-

董明珠:经常批评员工是对大家负责 我年轻时自己带娃不靠父母
近日董明珠接受了纪录片导演竹内亮的采访,并且透露了不少有趣的细节。在与纪录片导演竹内亮的对话中,董明珠回应了
 通城大玩家
2025-03-24
-

上海一社区食堂推出剩菜盲盒
近日,上海徐汇区的华富社区食堂推出了一款标价10元的“剩菜盲盒”,一个“盲盒”里会放上三种菜品,荤素搭配均衡
 姜仁卿
2024-07-10
-

榴莲100元5个我没眼花吧
【好魔幻!15元1个的菠萝蜜100元5个的榴莲】 榴莲控和菠萝蜜控看过来! 近日,广西街头,菠萝蜜1
 一顆 り屬於1個秂
2024-04-29
-

南宁警方回应电摩少年聚众霸凌
据@南宁青秀警方 微博消息,9月11日,一则“网传南宁(青秀)一群少年开共享电动车多次辗轧一倒地少年”视频信
 颜苏
2023-09-12
-

银行确认:固定利率房贷也可申请降低
关于个人首套存量房贷利率调整的问题近日牵动着房贷用户的心。9月3日至4日,建设银行、工商银行、光大银行纷纷就
 撕扯我的靈魂
2023-09-04
-

抖音十大音乐人2023
抖音十大音乐人名单如下:郭聪明、刘宇宁、高火火、M哥、隔壁老樊、彭十六elf、朱容君、Ice Paper、沈
 依旧幸福
2023-06-11
-

于正新剧又是双女主
于正新剧《微雨燕双飞》近日官宣,并放出海报,从海报可以看出,这次剧又是双女主的配置,由青年演员张楠和王玉
 袁国强
2023-06-05
-

女子刷短视频刷到老公和小三约会
近日,一起引发热议的狗血事件曝光。据爆料,五一假期期间一名网友在某景区的直播间中无意中目睹了自己的丈夫和小三
 风继续吹
2023-05-05
-

烤肠一根3元两根5元 女子报警称诈骗
【为啥是3块?女子不认促销优惠报警称诈骗 “两根5块一根不就2.5块吗”】 近日,陕西一女子在购买烤肠过程
 王永新
2023-04-17
-

游客爆料北海用餐被宰4个菜1500块
1月27日,一则#游客爆料北海用餐4个菜1500元#的新闻,同时登上每经热榜和新浪微博热搜。据时间视频26日
 寳,親個
2023-01-27
-

52岁钟丽缇荧光粉少女造型遭批 深V打扮获网友大赞:女神
52岁钟丽缇去年以浓妆及荧光粉少女短裙造型做健康操、玩滑板,引来不少网友批评,指她扮年轻。 钟丽缇之后懒理劣
 凌驾风云之御姐
2023-01-03
-
碳泽完成数千万元A轮融资 朗玛峰资本领投
12月29日消息,近日,安全企业「上海碳泽信息科技有限公司」(简称:碳泽)宣布完成数千万元A轮融资。本轮融资
 如星般璀璨
2022-12-30
-

鹤岗中介谈1.5万全款买房:别冲动
10月18日,一条“女子逃离大城市去鹤岗全款1.5万买房”的消息引发网友关注,黑龙江鹤岗又一次因为低房价登上
 世界闻名小公主
2022-10-22
-

上海修改消保条例:直播间应标明跳转商品经营者 违者最高罚50万
7月21日,上海市十五届人大常委会第四十二次会议表决通过《上海市消费者权益保护条例》,这部新修订的条例将于2
 定格天空
2022-07-21
-
Palm OS开发者开源20多年前的经典游戏
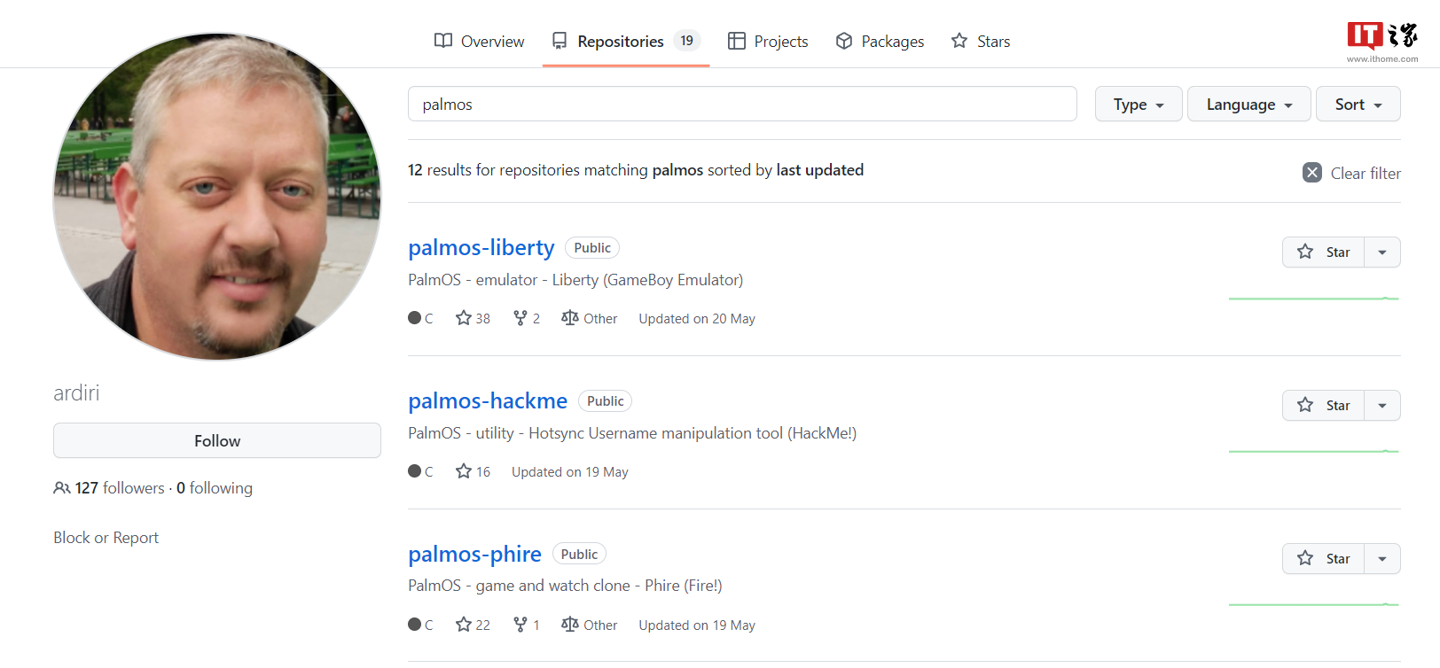
Palm OS 是 Palm 公司开发的专用于 PDA(掌上电脑)上的一种操作系统,曾一度占据了 90% 的
 婉儿别闹
2022-06-18
-

Google Chrome 浏览器将为用户输入的网址默认添加 https 前缀
DoNews 3月1日消息(刘文轩)随着越来越多的网站开始安装 SSL 证书,Chrome 浏览器也将在新版
 鲍橒
2021-03-01
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


