








 分享文章

新闻分类
-

奇安信子公司被暂停参加全军物资工程服务采购活动资格
5月25日,军队采购网发布关于对奇安信网神信息技术(北京)股份有限公司暂停处理公告。经调查,奇安信网神信息技
 17度
2026-05-27
-

ChatGPT成人模式真来了!需进行年龄验证
AI聊天机器人正在改变人们的生活,随着技术发展,AI不仅能处理日常事务,越来越多的人也开始用这些聊天机器人满
 三岁小宝宝
2026-02-28
-
花8万元网购70平海景房引热议 回应:已成功过户
近日,河南,一女子分享老公花8万元成功网购一套70平米的海景房,引发关注。女子介绍,其老公在某网络拍卖平台看
 弥生美月
2025-11-23
-

体检无异常1年半后确诊癌症晚期:法院判了
2月23日消息,据媒体报道,陈某到某体检机构参加体检,体检结果显示双肺“未见异常”,然而1年半后,陈某再次体
 pigmananal
2025-02-23
-

郑州一影院给《哪吒2》开2000人厅?回应:属实
2月3日,有网友在社交平台发文表示,河南郑州的一家影院给《哪吒之魔童闹海》(以下称为《哪吒2》)安排了200
 维拉
2025-02-04
-

男子将前妻男友刺伤致死 警方通报
央视网消息:据@平安南岸 消息,重庆市公安局南岸区分局通报,8月13日15时40分许,黄某(男,40岁)在南
 Amateurtwo
2024-08-15
-

《王者之心2》战灵玩法攻略
哈喽,各位看观老爷,我胡汉三又回来了,最近常常有友友抱怨,巅峰系统属性提升很慢,巅峰天赋点只能通过升阶来获取
 软软学姐
2024-07-16
-

上万块钱买了一块RTX 4090:结果竟然是RTX 3080
显卡维修机构NorthwestRepair最近收到了一块特殊的RTX 4090,乍一看没什么问题,结果发现芯
 肖宇馨
2024-07-07
-

吉利汽车:2024年公司新能源整体渗透率超40%
吉利汽车管理层今日公司一季度业绩会上称,根据今年迄今为止的销量表现,集团决定将原定2024年全年销量目标上调
 黑料不打烊
2024-07-02
-
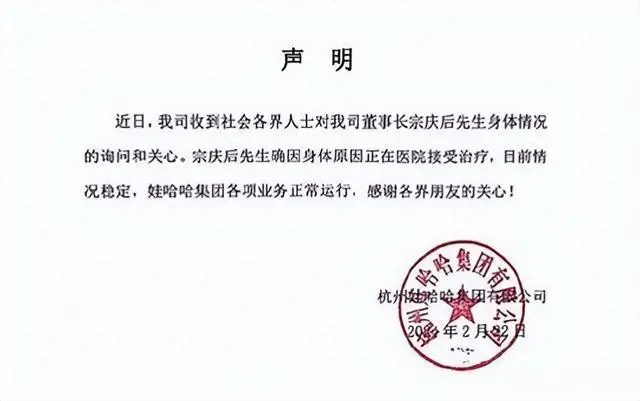
娃哈哈创始人宗庆后在ICU抢救
中国商报(记者 王怡菲)娃哈哈集团创始人宗庆后因病住院,这家饮料帝国掌舵者的交棒问题引发外界的关注。2月22
 艾熙
2024-02-23
-
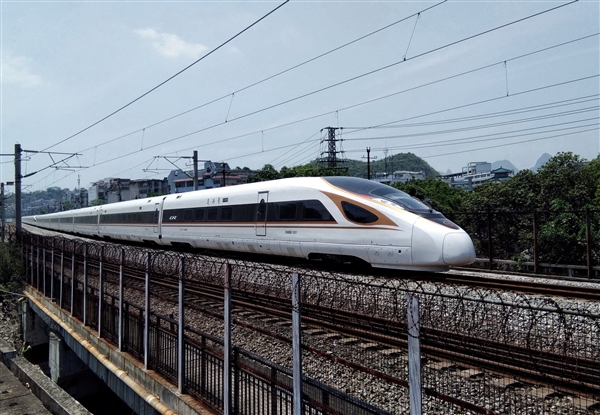
中国铁路官方科普:高铁上这些设施都不要碰!
快科技9月4日消息,作为国内最主要的长途交通工具之一,我们大家对于高铁都非常熟悉了,但其实高铁列车内还有很多
 黄依依
2023-09-05
-

方天宇被女友曝光:多次无缝衔接换新欢
感情的事基本上没有谁对谁错,他要离开你,总是你有什么地方不能令他满足,或者好的或者坏的,但是回头想想过去在一
 韩雅茜
2023-01-31
-

微词云: 简单强大的文字云词云图艺术生成器
微词云是一款实用性强、简单的在线文字云、词云图生成器,相对于其他产品,微词云功能更加强大,不仅支持在线分词,
 大友惠
2022-06-14
-

知网开放个人查重 1.5元千字引热议 网友:刚毕业能退钱吗
6月12日凌晨,同方知网(北京)技术有限公司在中国知网官方网站以及中国知网微信公众号发布公告:即日起,中国知
 林婉筠
2022-06-12
-

腾讯减持京东14.7%股份,刘强东取代腾讯成京东第一大股东
12月23日,腾讯宣布,计划将所持有的约4.6亿股京东股份作为中期股息派发给腾讯股东。派发完成后,腾讯持有京
 宅绘子
2021-12-23
-

女子未减速撞伤两人 武汉天兴洲网红沙滩被填埋
日前,2名年轻女子在武汉天兴洲沙滩开车越野,未减速直接撞上人的视频在网上流传,引发网友关注。视频中两名女子开
 冒险小虎队
2021-12-13
-

云计算核心技术Docker教程:Java镜像启用BuildKit
在我们开始构建映像之前,请确保您已在您的机器上启用 BuildKit。BuildKit 允许您高效地构建
 ltaaa
2021-12-11
-

下一代MacBook Pro或迎来M2芯片等四项重大更新
在苹果正式推出了带有重大设计更迭的 2021 款 14 / 16 英寸 MacBook Pro 之后,许多人
 吧唧
2021-11-07
-

何时才能回归正常?国家卫健委:此轮疫情2到3个潜伏期内能基本控制
昨天(4日)下午召开多的新闻发布会上,国家卫健委新闻发言人米锋表示,全国现有中高风险地区144个,为常态化防
 不见星空
2021-08-05
-
Apache Tomcat反序列化代码执行漏洞复现
前言Apache Tomcat 是一个开放源代码、运行servlet和JSP Web应用软件的基于Java的Web应用软件容器。当Tomcat使用了自带session同步功能时,使用不安全的配置(没有
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


