

 分享文章

新闻分类
-

美国币圈华人女高管庄欣如自杀
美国加利福尼亚州圣贝纳迪诺县警方9月25日公布的最新尸检结果显示,加密货币风险投资公司Hack VC的37岁
 无欲无求的推土君
2026-09-28
-
中国软件恶意串标被罚4.05万!禁止参加政府采购活动一年
信创龙头企业中国软件发布公告,因在政府采购项目中构成恶意串通,被财政部处以40471元罚款,列入不良行为记录
 芋泥啵啵
2026-06-13
-
多家银行关停独立信用卡App 专家:降低成本、方便客户切换服务
日前,中国银行发布公告称,信用卡专属手机App“缤纷生活”将于7月1日起停止服务。事实上,近年来已有多家银行
 徐珺大哥
2026-05-17
-
女子离婚提5万家务补偿 法院判25万
近日,河南郑州。中原区人民法院接到一起诉讼,女方提起离婚诉讼,要求与男方解除婚姻关系,并且要求男方支付她家务
 ss8888t
2025-03-12
-
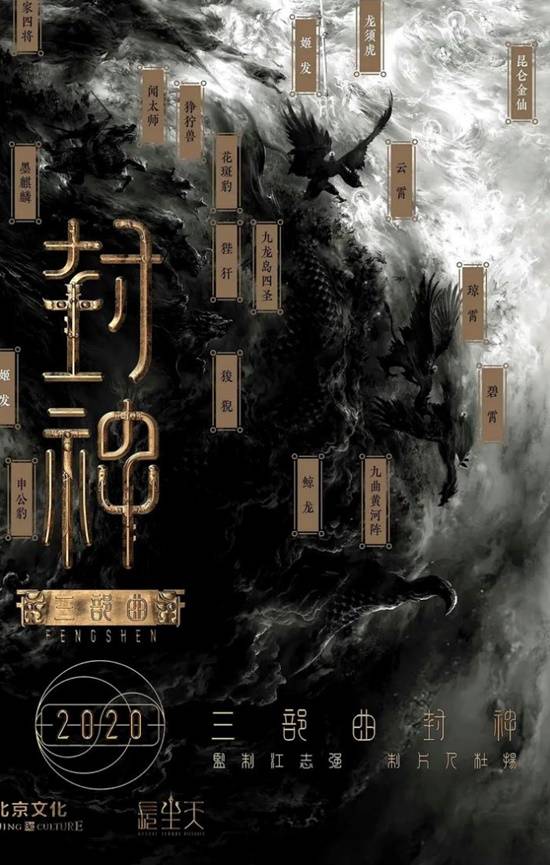
《封神第三部》已剪完!乌尔善:希望观众给机会
据新浪热点报道,日前,《封神第二部:战火西岐》导演乌尔善在接受采访时透露,《封神第三部》已经剪完,“《封神第
 原映秀
2025-02-16
-

上万名农村老人成了转账洗钱工具人
据央视新闻消息,近年来为了便利农村群众,特别是农村老年群众使用电子医保卡,部分获得电子医保卡接入授权资格的第
 恩玉baby
2024-12-25
-

蜂花删除真假闺蜜争议性漫画
近日,有网友发现老牌“蜂花”官方账号在社交平台上转载了一幅漫画,题为《看清什么是真假闺蜜》,运用夸张对比手法
 精神失常凉拌菜
2024-11-07
-

姚明女儿已高过1米9的叶莉
本文转自【FM1007福建交通广播】;第12届姚基金慈善赛将于20日晚在香港亚洲国际博览馆举行,参赛的两支球
 Pure Media
2024-08-20
-

三上悠亚拍裸照遭知名摄影师性骚扰!
日本前AV天后兼女团SKE48前成员三上悠亚,去年8月30岁生日正式从AV界引退,之后三上悠亚亦继续活跃于日
 Emiri_Momota
2024-06-16
-
物业回应打药工人对着孩子喷药
【#物业当孩子面喷敌敌畏致多人住院#:正常蚊虫消杀工作】11月14日,湖南岳阳北控岳州府业主爆料称在售楼部前
 姚心怡
2024-05-22
-

猫来家里有什么预兆
假如从风水的角度来讲,猫是属于多毛类生物,五行属木,温顺依从。您出生于秋季,即每一年的8月8日至11月8日,
 陈紫函
2023-05-21
-

英镑汇率2023年5月18日
今日英镑兑换人民币的汇率为:1英镑=8.73230人民币根据今日汇率,10000英镑可兑换87322.998
 黄显声
2023-05-18
-
成都一民宿推出36元睡客厅躺椅
封面新闻记者 吴冰清车票一秒“售罄”,酒店满屏“已订完”,五一还未到,旅游先热了起来。出游的热情,也带动了酒
 顾江
2023-04-28
-

女子回应在优衣库试衣间被男童掀帘
1月4日凌晨,一名女性网友发文称,3日晚上在优衣库试衣间换衣时被男孩掀帘,还被家长骂了,并且被抢夺手机。从该
 Nefertari(深渊)
2023-01-05
-

大数据杀熟还存在?3人同时订酒店价格竟然差1倍
近年来,互联网消费大数据“杀熟”问题备受关注。12月28日,上海一女子和俩闺蜜订同一家酒店价格竟然相差一倍之
 水底沉星
2022-12-30
-

一家4人阳性男子自驾600公里回家
据媒体报道,近日,陕西西安一男子得知在西安的老婆孩子和岳父岳母全确诊阳性,连夜从宁夏工作地,自驾600公里回
 听弧
2022-12-14
-

蔡卓宜个人经历家庭背景?
蔡卓宜,马来西亚歌手、演员,兼平面模特、人气网红。1994年4月8日出生于马来西亚,2016年因在ins上
 sesesese
2022-01-15
-
发脾气控制不住自己是什么病?
控制不住情绪,在临床上比较常见于精神分裂症以及躁狂症、抑郁症患者,出现这种情况需要进行不断的分析,例如精神分
 candysusu
2021-11-06
-

朴宰范为什么叫朴社长?
《中国新说唱2020》的舞台上居然请来了韩国艺人朴宰范,让大家非常惊诧,也有不少网友期待朴宰范的表现,希望他
 铃木美咲
2021-08-08
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


