








 分享文章

新闻分类
-

驱动总裁有什么用?
驱动总裁是一款适用于个人和企业的驱动程序管理软件,主要用于自动更新、备份和恢复驱动程序,并提供系统硬件信息,
 Baddies
2026-08-12
-

因低级配置失误,德国顶级域名.de出现大范围中断,根源是DNSSEC签名错误
德国国别顶级域名 (ccTLD) 昨天夜里出现大范围长时间中断,此次中断似乎并非 DE 域名的根域名服务器故
 潘娇娇
2026-05-06
-

Awesome AI Agents – e2b-dev推出的AI Agent大合集GitHub
Awesome AI Agents是e2b-dev维护的GitHub仓库,汇集和展示各种人工智能代理(AI
 不愉快的夜晚
2025-08-12
-

韩星周鹤年传嫖娼日本前女优明日花绮罗,首发声:没做性交易
26岁韩国男团THE BOYZ成员周鹤年,昨(18日)惊传因和日本前女优明日花绮罗进行性交易惨遭退团,消息一
 YangYangmian-521
2025-06-20
-
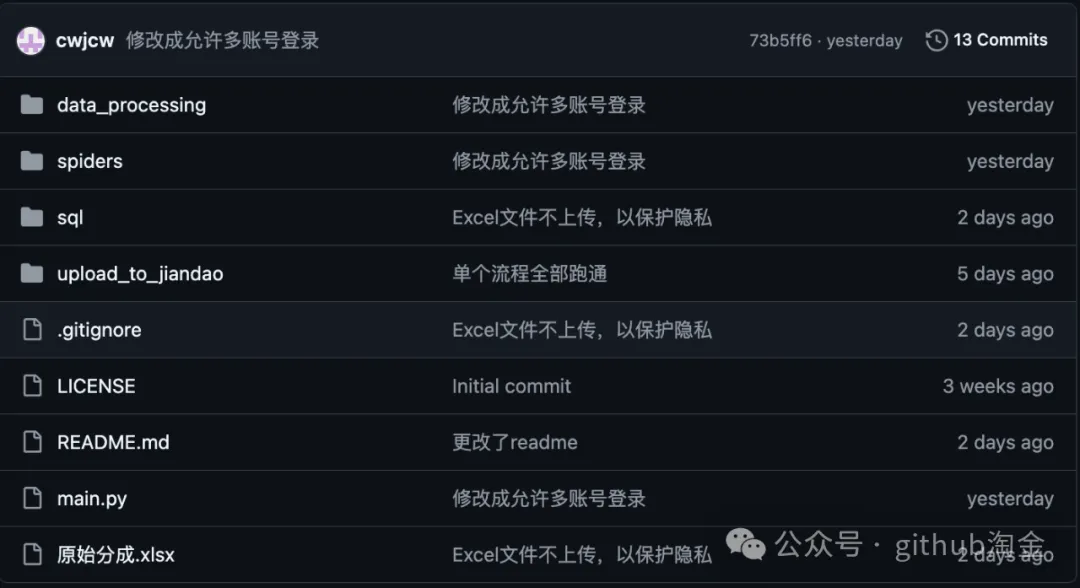
xhs_douyin_content自动抓取抖音和小红书内容
自动抓取抖音和小红书创作者中心里的每条视频的播放、完播、点击、2s 跳出、播放时长、点赞、分享、评论、收藏、
 skyheart
2025-05-03
-

3岁男孩从27楼走廊坠亡
近日,海南临高,20日早上七点左右在临高凭海临江花园发生一起意外坠楼事故,据小区知情人士介绍坠楼的是一名3岁
 佳丽传媒
2025-02-21
-

孙东旭复播了,俞敏洪不“装”了
原创 佘宗明 经济观察报大约1年前,孙东旭“退”,董宇辉“进”;如今,董宇辉“出”,孙东旭“回”。这对曾有知
 欧妮
2024-11-29
-

深圳多家银行超5万元取款需预约
近日,吉林银行储户取款2万元需在派出所报备审核的新闻引发网络关注,吉林银行对此事回复是“为了防范电信诈骗”。
 萧雅涵
2024-06-14
-

爱玛电动车 3 个月内多次抽检不合格
IT之家 5 月 21 日消息,《消费者报道》统计发现,从 2024 年 1 月至 3 月,爱玛电动车的产品
 温暖的模样
2024-05-21
-

为什么有人背粮食登上去韩国的航班
12月12日,一名游客在青岛机场乘坐前往韩国的航班,因为手提行李中有大量粮食,在登机口因超重被扣下,男子当场
 博艺
2023-12-18
-

男子微信回了个“OK”表情 结果竟成被告!一点都不冤
网络聊天需谨慎,不要随意发表情,轻则引发误会,重则官司缠身。据媒体报道,一男子就因为在微信上发了一个“OK”
 张铁
2023-06-24
-

程yooooo1V3吃法棍视频是怎么回事?
最近一句你行不行啊细狗,让全网的男人们直接“暴走”!该梗的走红出自视频博主 程Yooooo 激怒男生的一个段
 詹氏
2023-04-04
-

林襄雪中泡温泉穿太少 养眼画面惹怜:衣服穿好
林襄以中职乐天桃猿啦啦队“Rakuten Girls”成员身份爆红,娇小身材却有极大反差的E罩杯傲人上围,人
 抹茶裙边
2023-02-23
-

蔡依林透视装三点尽露,超激歌衫吓窒观众
台湾天后蔡依林(Jolin)于2019年底展开第5次巡回演唱会《Ugly Beauty世界巡回演唱会》,却因
 核能气质少年
2023-01-09
-

火爆春晚的《只此青绿》被抄袭 导演发声望尊重原创
近日,舞剧《只此青绿》导演周莉亚发文质疑浙江电视台少儿频道推出的“原创”舞蹈《双香径》抄袭。23日,浙江电视
 三田友梨佳
2022-05-24
-

微软已着手修复Edge右键菜单过大的问题
几天前,在 Tech Community 论坛上微软发布了关于 Edge 的月度热门反馈摘要(Top Fee
 清水爱理
2022-05-20
-
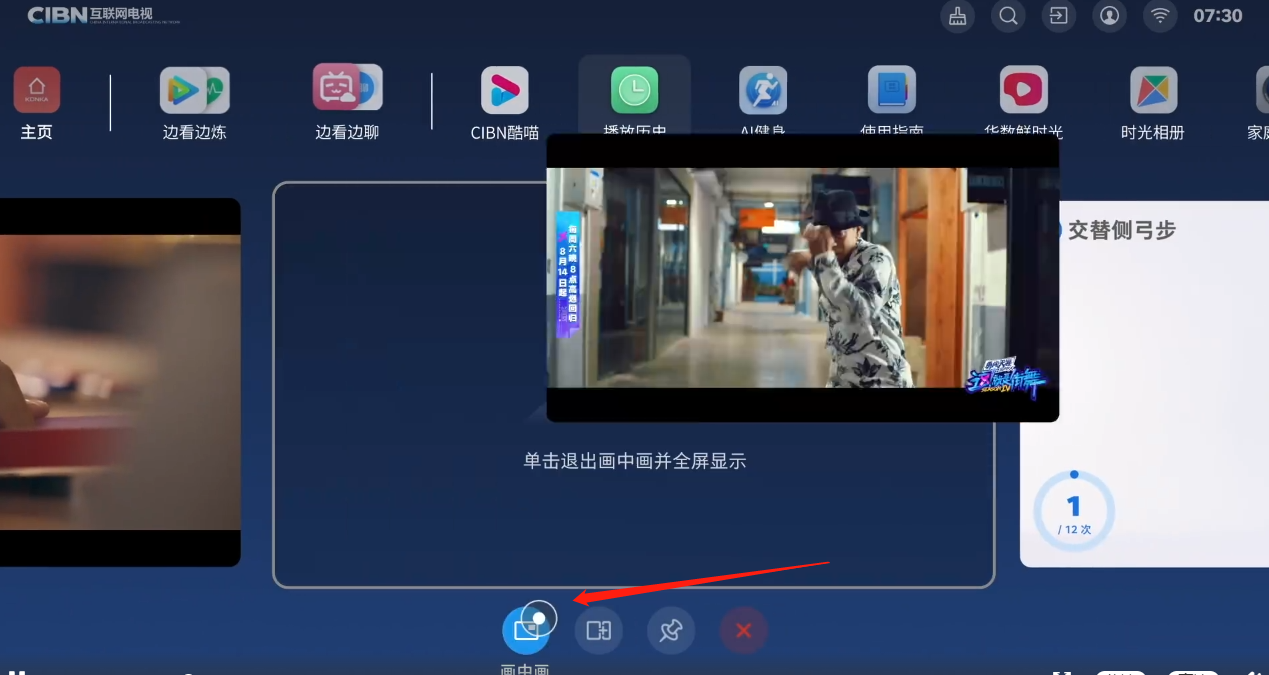
原锤子科技团队与康佳合作开发新智慧屏系统 字节跳动切入大屏
4月18日下午,第一财经记者从康佳2022春季战略新品线上发布会获悉,康佳与字节跳动收购的原锤子科技Smar
 蔡卓研
2022-04-18
-

广西百色新增本土确诊27例
记者8日下午在广西德保县举办的广西百色市新冠肺炎疫情防控新闻发布会上了解到,2月7日12时至2月8日12时,
 桂花鱼
2022-02-08
-

2020年每秒钟世界上就会多出842个Arm芯片
作为上一季度报告的一部分,Arm公司透露,他们的处理器设计的受欢迎程度继续成倍增长。制造业合作伙伴已经记录了
 王祥明
2021-02-15
-

Drupal访问绕过漏洞警报
最近,Drupal正式发布了一个安全公告来修复访问绕过漏洞(CVE-2019-6342)。 在Drupal 8.7.4中,当启用实验工作空间模块时,将为攻击者创建访问绕过的条件。 Drupal官方认为
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


