


 分享文章

新闻分类
-

韩国女网红搞手机鄙视链:用三星让人厌恶 iPhone优秀
凭借综艺《单身即地狱》走红的韩国网红宋智雅,近日因在一档节目中发表关于手机品牌的争议言论,再次陷入舆论漩涡。
 流泪番茄
2026-03-17
-

D加密破解工具容易使破解者电脑被入侵
多个知名盗版论坛和网站的管理团队近日宣布,临时禁止发布所谓“通过虚拟机监控程序(hypervisor)破解”
 AfreecaTV
2026-03-04
-

“未录取通知书”重新诠释校生关系
近日,有多名网友称收到了香港中文大学(深圳)寄来的邮件,内含该校校长徐扬生的一封信,和一个印有校徽的小礼物。
 lovelyr
2025-07-29
-
男子坐网约车遇查酒驾司机跑了
6月10日晚,山东烟台的刘先生打了一辆网约车回家,行至烟台二马路时,前方遇到警方测酒驾,这时司机竟打开车门跑
 ejiejie
2025-06-12
-
中国成功发射海洋盐度探测卫星
光明日报北京11月14日电 记者张晓华从航天科技集团五院获悉,14日6时42分,我国首颗海洋盐度探测卫星在太
饼干姐姐
2024-11-15
-

佰仁医疗实控人拟以专项贷款增持
央行股票回购增持再贷款政策迎来首位“尝鲜”者,佰仁医疗(688198.SH)10月7日晚间公告,公司控股股东
 Martin Paola
2024-10-07
-
美股纳斯达克综合指数跌幅扩大至2% 科技股普遍下跌
美股纳斯达克综合指数跌幅扩大至2%,科技股普跌,特斯拉跌超6%,英伟达跌超5%,Meta、英特尔跌超4%,高
 刘籽苗
2024-07-12
-

亿滋国际丨人事场景上线电子签约
亿滋国际(以下简称“亿滋”)是全球知名的零食制造商,以奥利奥、趣多多、闲趣等为代表的零食品牌享誉全球。
 玉兔兔
2024-07-02
-

努努影院 一款功能非常强大的影视资源在线播放软件
努努影院是一款功能非常强大的影视资源在线播放软件,在这里大家能够找到的影视资源是非常丰富的,基本上每一部电影
 吴梦梦
2024-05-02
-

李玟老公申请公布李玟死亡原因
据媒体报道,李玟老公bruce计划向死因法庭申请对李玟死因的调查,以消除外界对他的谣言。死因裁判法庭(简称死
 李青霞
2023-08-08
-
男子讨要17万债款不成反被卖到缅北
近日,山东济南。名叫“大头一个月缅北逃亡”的博主李亮(化名)在社交平台分享了自己缅北逃亡的故事引发网友关注。
 潘龙
2023-07-24
-
胡锡进评清北遭舆论攻击:太过分
胡锡进:清华北大遭到一股猛烈的网络舆论攻击,尤其是清华,甚至被一些极端自媒体要求“改名”。清华北大是中国高教
 潘博
2023-07-04
-

ChatMind 基于人工智能的AI思维导图工具
ChatMind是一个基于人工智能的AI思维导图工具,可以让用户通过与AI的对话来生成和编辑思维导图。Cha
 柳青青
2023-05-31
-

宝马MINI冰淇淋涉事女员工离职!回应称老外是员工有无证据?
今日宝马MINI再次回应了冰淇淋的事情,按照官方的说法,吃冰淇淋的“老外”是同事。宝马MINI中国表示,在1
王侠
2023-04-21
-

夫妻阳康1人心梗1人心肌炎 医生提醒
我在退烧大概1周以后就开始胸闷,走路走快的时候更明显一点,有时候还会气急出汗,停下来休息一会儿就好了,”王军
 随风渐远
2023-01-16
-

56岁温碧霞深V开过火辣圣诞
今年56岁的温碧霞是圈中著名的冻龄女神,皮肤状态依然保持白滑,身材亦毫无走样,甚至连行为举止充满少女心,不时
 月亮在我心
2022-12-24
-

何小鹏警告所有整车厂5月都可能停工 余承东:的确如此
4月14日消息,小鹏汽车创始人、董事长何小鹏在朋友圈发文,称如果上海和周边的供应链企业还无法找到动态复工复产
 李金城
2022-04-15
-

意大利对Clearview AI罚款2000万欧元并令其删除数据
一家欧洲隐私监督机构已经制裁了有争议的面部识别公司Clearview AI,该公司从互联网上搜刮自拍,积累了
 岳绮罗
2022-03-10
-

老狼在北京初雪里弹唱北京的冬天
11月7日立冬,老狼凌晨晒出一段站在雪里抱着吉他弹唱《北京的冬天》的视频,写道“2021立冬,风雪夜北京”。
 yabiiii
2021-11-07
-
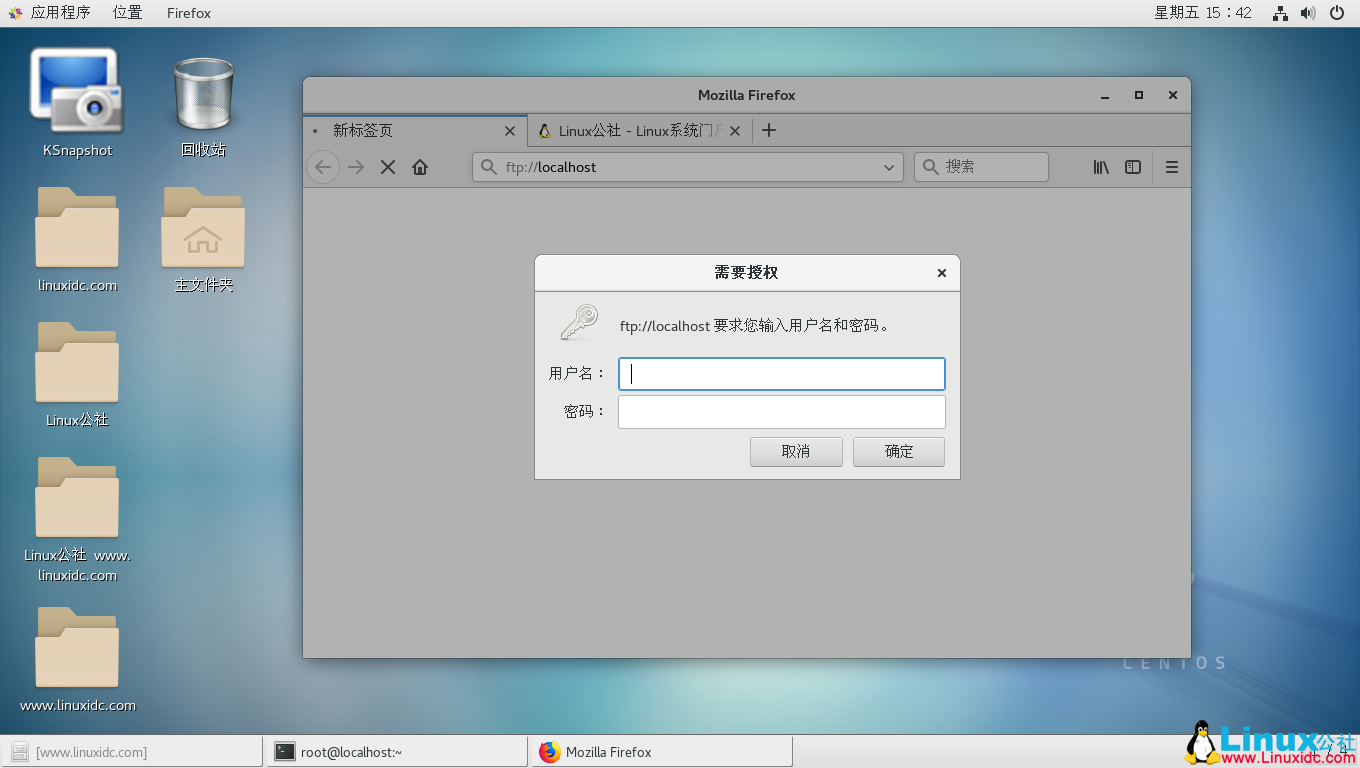
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


