


 分享文章

新闻分类
-

KANEKO_咔喵个人简介及最新作品
KANEKO_咔喵,1999年6月18日出生于中国湖南,双子座的她,天生就有着双重的魅力和细腻的创作才能。双
 JFgege
2025-12-04
-

邓亚萍祝王楚钦男单夺冠
7月14日,WTT美国大满贯2025男单决赛中,中国选手王楚钦4比0战胜日本选手张本智和,夺得美国大满贯男单
 中国舞小仙女
2025-07-14
-

小米YU7磁吸纸巾盒卖169元被指太贵 雷军回应:车规级 成本巨高无比
小米YU7全车提供了16个磁吸点位。比如中控屏后方,就专门为纸巾盒提供了一个磁吸位。目前,配套Xiaomi
 feifeibebe
2025-07-03
-

Frigate:让智能监控不再是奢侈品
Frigate是专为IP摄像头设计的开源网络视频录像机,最大特点是集成了实时AI目标检测功能。它能够识别视频
 李美贤
2025-06-22
-

黑龙江:非必要不击毙老虎 除非正伤人
11月18日,黑龙江七台河勃利县出现东北虎进村伤人事件。据黑龙江广播电视台《新闻夜航》最新消息,被东北虎咬伤
 MIKA果粒
2024-11-19
-

《毒液3:最后一舞》新海报发布:上演高空大战
《毒液3:最后一舞》发布了最新海报,展示了系列少见的高空场景。这一部的最大特色之一就是毒液会附身万物,呈现百
 Julie Jess
2024-10-05
-

曾744分考上清华的他如今怎样了
近日一则关于清华学子庞众望的视频引发网友关注曾经,对于自己的亲人他说“我没有觉得我的家庭有哪一点拿不出去”如
 夏晴子
2024-06-11
-

男子买菜花52.8元让老板核算3遍
近日,北京。男子第一次去买菜花52.8元难以置信,让老板娘反复核算3遍。妻子称,丈夫很少去买菜,不了解蔬菜价
 刘佩玥
2023-07-20
-
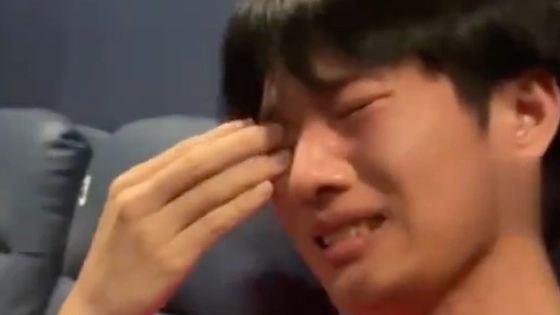
男生看完《消失的她》后共情大哭
近日,浙江一对情侣去看电影《消失的她》,电影结束男友突然大哭,当场泣不成声。小伙表示替女主角感到不值,女友知
 赵文博
2023-07-02
-
三皇五帝分别是谁
三皇五帝是指太古时期出现的为人类作出卓越贡献的部落首领或部落联盟首领,后人追尊他们为“皇”或“帝”。“三皇”
 王水林
2023-05-04
-

网传河北大学男生偷拍多位女生裸照
近日,河北保定。网传@河北大学 一女生举报男学生偷拍多位女生裸照,引发关注。该女生称该男生同时交往多个女友,
 周宏伟
2023-04-14
-

蔚来高管团队出游欧洲 李斌挪威街头蹦迪
当前,国内造车新势力和新能源车企,都在积极出海并布局欧洲市场。作为国内造车新势力的大哥,蔚来汽车去年就进入了
 凤栖梧桐
2022-10-01
-

GitLab计划清理基于免费账户的休眠项目以优化成本
本周四,代码托管平台 GitLab 透露了要将免费账户中的“长期休眠项目”清理掉,以大幅削减运营成本。The
 五官比三观还正
2022-08-05
-

加州男子被曝以非法手段解锁T-Mobile合约机并获利2500万美元
PCMag 报道称:一位名叫 Argishti Khudaverdyan 加州男子从美国 50 多名 T-M
 蜜诱苏打水
2022-08-03
-

把境外诈骗电话变为本地来电,4人一月内拨打逾5万次电话被抓
仅需一根数据线,就能将“境外电话”摇身一变成为“本地来电”,大大增加了群众遭遇电信网络诈骗的风险。近期,上海
 iltalairs
2022-07-06
-

不给钱就下架还不够 苹果这是要逼着开发者整活?
听说苹果前几天又被骂惨了……了解了一下,好像这次是 因为 App Store 的软件应用更新又出现了争议。根
 郑南宁
2022-05-17
-

日本正式提交申请:2023年春季福岛核污水排入大海
尽管周边国家反对,但是日本方面执意要将福岛核电站的核污水排入大海,现在运营方东电已经提交申请,预计2023年
 少年风水师吴峥
2021-12-21
-

特斯拉全球超级充电站已超过25000座 国内超过870座
7月17日消息,据国外媒体报道,随着特斯拉电动汽车销量的不断攀升,他们也就需要建设更多的超级充电站和目的地
 吴雨翔
2021-07-18
-
处女座爱情
追求完美,吹毛求疵是处女座的特性。不管是对工作还是爱情,都是如此。这个星座其实一直给人一种絮絮叨叨的感觉,
 amiao
2021-03-15
-
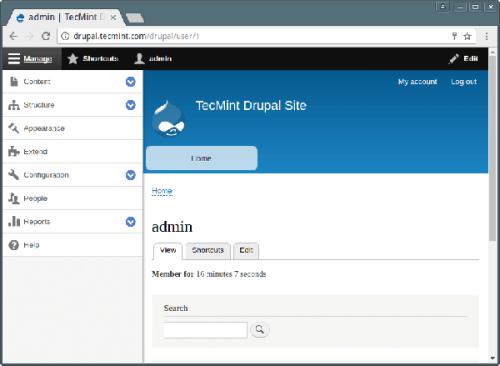
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


