


 分享文章

新闻分类
-

AI版支付宝开启邀测:一句话就能办事 界面更清爽
今日,支付宝宣布,AI版支付宝正式开启邀测,用户可在支付宝首页右滑进入新版,通过对话方式安排智能助手“阿宝”
 小千绪
2026-06-16
-
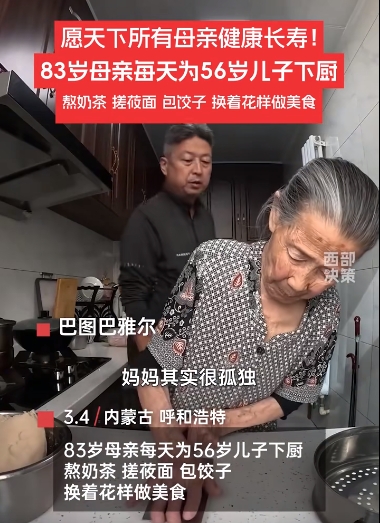
83岁母亲每天为56岁儿子下厨
2025年3月4日,内蒙古呼和浩特市一位83岁母亲坚持每天为56岁儿子下厨的故事引发社会关注。老人每日精心制
 戌尻リップの
2025-03-04
-

揭秘英国新首相:草根律师 爱踢球
当地时间7月4日,英国大选拉开帷幕。根据新出炉的选前民调显示,英国工党或将以破纪录的得票率赢得执政权,而已经
 林思瑶
2024-07-05
-

阿维塔前CMO李鹏程已确认离职:曾表示汽车行业正走向癫狂
据车圈朵教主Dora透露,阿维塔科技工作人员确认李鹏程自今年3月起已不再担任公司任何职务。据悉,李鹏程近日在
 繁华
2024-06-21
-

哪吒汽车回应CEO张勇亲自担任产品研发中心总经理:情况属实
据媒体报道,哪吒汽车近期宣布了重要的组织架构调整。根据5月11日的全员公告,公司将对研发系统相关部门的组织与
 暗恋一个人
2024-05-24
-

男子确诊胃癌提前一年安排身后事
近日,宁波的虞先生安详去世。确诊胃癌1年多来,他这样安排自己的身后事:遗照选的是彩色的,用的还是戴着墨镜和旅
 苏畅
2024-05-07
-

女巨人小莫去世 有人闯进家中直播
身高2.3米的网红“湖南第一女巨人”小莫逝世引发关注。在乡政府的帮助下,小莫最近已入土为安。与此同时,她的家
 林亦涵
2024-01-30
-

《心灵杀手2》PC平台媒体均分92分:年度必玩之作!
《心灵杀手2》M站评分已解禁,其PC版好评数比较多,评测有23篇,22家好评,1家中评。均分超过90分,目前
 马媛媛
2023-10-27
-

乔任梁父亲中毒住院
7月9日,乔任梁的父亲突然住院,被诊断为酮症酸中毒,随后,乔爸在社交平台发布了入院治疗的视频,视频中他躺在病
 嘉云
2023-07-10
-
女生考前3天连续失眠 一查684分落泪
又到了高考成绩公布的时候,几家欢喜几家愁。6月24日,安徽阜阳的一名女生在高考数学科目中取得了142分的好成
 杨嘉玲
2023-06-25
-

白玉兰奖完整名单出炉 年初大热电视剧《狂飙》挂零陪跑
日前第28届上海电视节白玉兰奖正式公布,最受关注的中国电视剧单元中,雷佳音获得最佳男主角奖,吴越获得最佳女主
 唐心
2023-06-24
-

企业月薪1万2半年只招到两人
最近,正值大学生毕业季,相比某些相对饱和的岗位,杭州临平某传统机械类上市企业却招不到人。企业给专业对口的应届
 滕王阁序
2023-06-20
-

宝马撞人案受害方:司机否认故意拖行
【宝马撞人案受害方:司机否认故意拖行】4月11日上午,娄底市娄星区人民法院一审公开开庭审理了被告人肖某某
 阳明
2023-04-11
-
欧元人民币汇率2023年1月27日
今日欧元兑换人民币的汇率为:1欧元=7.38640人民币根据今日汇率,1欧元可兑换7.3864人民币,数据仅
 工口糯米姬
2023-01-27
-

多地调整燃放烟花爆竹政策
临近年关,北京、辽宁大连、山东等多地发布今年燃放烟花爆竹政策,大连部分区域腊月二十三至正月十五7点至23点均
 北墓南笙
2023-01-01
-

499元就能买iPhone 13同款设计!乐视Y1 Pro+发布
11月15日消息,今日,乐视Y1 Pro+新机悄然发布,提供6GB+64GB、4GB+128GB、4GB+2
 十八闲客
2022-11-15
-

主播平荣偷逃税被追缴并罚6200万元
记者从广东省广州市税务部门了解到,网络主播平荣(网名:驴嫂平荣)在2019年至2020年期间,存在隐匿直播带
 任学峰
2022-02-22
-

莆田累计报告99例确诊5例无症状
9月15日,记者在莆田市疫情防控新闻发布会上获悉,截至14日24时,莆田累计报告确诊病例99例,无症状感染者
 放肆的依賴
2021-09-15
-
山西晋中市社保机构联系方式
晋中市社保机构(1、医保 2、养老保险) 养老保险查询 医疗保险查询 公积金查询 单位名称 通讯地址 办公室
 ྀི果儿
2021-01-18
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


