








 分享文章

新闻分类
-

韩国电池巨头LG遭遇“圣诞劫”:两周丢掉13.5万亿韩元合同
随着欧美汽车大厂的电动车战略不断收缩,韩国电池巨头LG能源解决方案(LG Energy Solution)度
 木森vita
2025-12-27
-

Beszel 一个开源轻量易用的服务器监控
Beszel 是一个轻量级服务器监控平台,包含 Docker 统计、历史数据和警报功能。它具有友好的 Web
 伊琬琳
2025-12-23
-
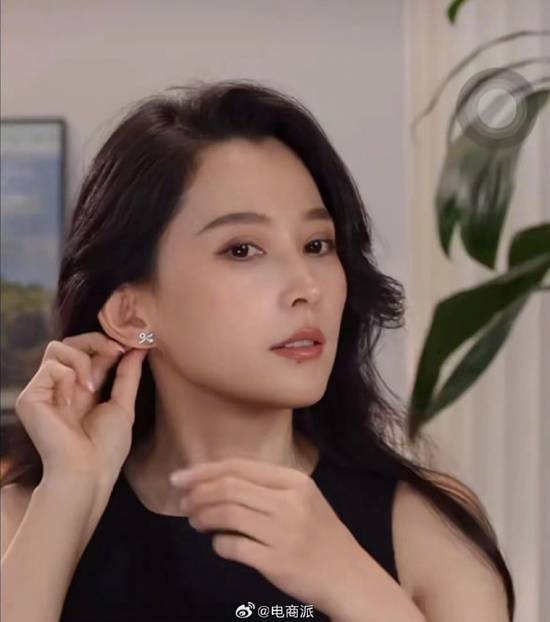
汪峰女友森林北首次直播带货 超4.8万人次观看
近日,汪峰女友李巧(网名森林北)首次尝试直播带货,直播间以"首播见面会"命名,吸引了超过4.
 南芊允
2025-04-30
-

菜刀哥李坤朋因病去世
据新黄河:2月12日凌晨3点,“菜刀哥”李坤朋下夜班后,突感胸闷、气短,胸痛等,随后出现昏迷被送往重症监护室
 粉色情人
2025-03-03
-

黄晓明憔悴受访“希望这是一场梦”,认爱文消失疑分手叶珂
男星黄晓明今年9月公开认爱网红叶珂后,女方陆续被起底黑历史,又因频频失言败好感,随后退网删帐号。最近,眼尖的
 苏小涵
2024-12-02
-

先用后付不能让人莫名其妙
加购物车轻松“点点点”,被扣款却傻了眼。最近,不少消费者反映,网购时莫名其妙被开通了电商平台的“先用后付”等
 奶兔
2024-11-28
-

男子称自助餐吃得多被赶走 店家回应:他带盆吃!
10月1日晚,有网友发布视频称,黑龙江省大庆市让胡路区一家自助餐店,一名男子疑因吃得太多,遭到料理店驱赶。视
 唐可可
2024-10-03
-

巴黎奥运会开幕式没有完整彩排
巴黎奥运会开幕式没有完整彩排 是在法国多地的秘密地点分散进行,将展示原汁原味的巴黎(来源:央视网,剪辑:曹妍
 行色
2024-07-25
-

奔驰加塞事件缺失监控曝光
近日,“奔驰男车主怒砸老太奇瑞车引擎盖”一事引发热议。1月31日,官方通报对奔驰男车主进行行政拘留10日和罚
 张栩
2024-02-04
-

遥望科技:2023年预亏8亿元-12亿元
遥望科技发布业绩预告,预计2023年归母净利亏损8亿元-12亿元,上年同期亏损2.65亿元。
 娜娜樱
2024-01-30
-

校方通报后勤人员辱骂打饭学生
央视网消息:12月27日,昆明市西山区佑亦丰高级中学通报,对于网传“昆明佑亦丰中学一老师辱骂学生”的报道,现
 程圣乔乔乔乔
2023-12-28
-

小米回应在印度大规模裁员
小米印度方面表示:与任何公司一样,我们会根据市场状况和业务预测做出员工数量的规划。除了根据所需要的进行优化外
代旭
2023-06-30
-

巴西总统本周访华:曾接种中国疫苗
原文《“老朋友”本周访华,阵容庞大》长安街知事微信公众号 | 记者 蒙江据巴中通讯社等媒体近日报道,巴西总统
 刘燕军
2023-04-10
-

魔鬼身材啥意思
魔鬼身材是一个网络流行语,不要看到魔鬼两个字就认为是贬义,它其实是褒义的。魔鬼身材一般指的是女性的身材,男性
 向华炎
2023-03-29
-

Rambler邮箱: 俄罗斯免费电子邮箱服务平台
Rambler邮箱是俄罗斯最大的门户网站Rambler推出的免费电子邮箱服务。提供拥有垃圾邮件和病毒防护的可
 陈小喵
2022-06-09
-

比亚迪转让“魏”商标给长城 一分钱不要
近日,车圈儿被一则消息刷屏:根据国家知识产权局信息显示,比亚迪股份有限公司将商标“魏”转让给长城汽车有限公司
 beiua
2021-11-12
-

易快报完成10亿元人民币D轮融资,软银愿景二号基金领投
8 月 23 日,合思·易快报宣布完成 10 亿元人民币 D 轮融资,领投方为软银愿景二号基金,明势资本、曼
 iidvd
2021-08-23
-
ClickPaaS完成数千万美元B轮融资 CEO胡柏:低代码赛道正进入白热化进程
DoNews3月1日消息(翟继茹)低代码平台ClickPaaS宣布已经完成数千万美元B轮融资,由BAI资本及
 孙云玲
2021-03-01
-
关于Apache Spark存在远程代码执行漏洞的安全公告
安全公告编号:CNTA-2020-00122020年6月23日,国家信息安全漏洞共享平台(CNVD)收录了由杭州安恒信息技术股份有限公司报送的Apache Spark远程代码执行漏洞(CNVD-202
 ksbugs-so
2020-06-24
-

CVE-2019-13615 VideoLAN VLC代码
德国网络安全机构CERT-Bund负责组织该国与计算机安全相关的紧急响应,他们最近在流行的VLC媒体播放器中发现了一个关键缺陷。众所周知,VLC是一个跨平台兼容的媒体播放器,总下载量超过30亿,这使得
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


